وقتی تصمیم دیجیتال به عملفیزیکی تبدیل میشود
خبر Red Hat چه اهمیتی برای امنیت رباتیک دارد؟
ROS 2 به توسعه و مدیریت بخشهای مختلف یک ربات کمک میکند و RHEL نیز بستری سازمانی برای اجرای پایدار این سامانههاست. قرار گرفتن RHEL در سطح Tier-1 برای ROS 2 یعنی سازمانها مسیر مشخصتر و قابلاتکاتری برای توسعه، آزمایش و اجرای نرمافزارهای رباتیک خواهند داشت.
امنیت رباتیک از زیرساخت آغاز میشود…
Red Hat در این همکاری بر ساخت یک زیرساخت پایدار، قابلاتکا و مناسب برای اجرای سامانههای رباتیک تأکید کرده است:
- بهکارگیری کنترلهای امنیتی سازمانی
- پشتیبانی از GPU، NPU و پردازندههای Edge
- پشتیبانی پایدار و بلندمدت از Workloadهای رباتیک
- تسهیل انتقال از محیط آزمایشی به محیط عملیاتی
درنهایت: این رویکرد در عبارت Security from Kernel to Edge دیده میشود؛ یعنی امنیت باید از پایینترین لایههای سیستم آغاز شود، هرچند با گسترش Physical AI، این مسیر میتواند تا خود ماشین و محیط فیزیکی ادامه پیدا کند.
Physical AI؛ جایی که تصمیم به عمل تبدیل میشود
Physical AI به سامانههایی گفته میشود که فقط اطلاعات را تحلیل نمیکنند؛ آنها محیط را از طریق حسگرها درک میکنند، داده را پردازش میکنند، تصمیم میگیرند و در نهایت آن تصمیم را از طریق یک ربات، پهپاد یا تجهیز صنعتی در دنیای واقعی اجرا میکنند. همین تبدیل یک تصمیم دیجیتال به عمل فیزیکی است که امنیت این سامانهها را اهمیت بیشتری میدهد.
مسیر تبدیل داده به یک عمل فیزیکی در سامانههای Physical AI را میتوان بهصورت زیر نمایش داد:
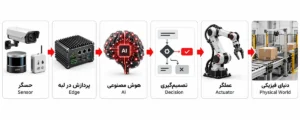
در این زنجیره، داده از حسگر وارد سیستم میشود، توسط Edge و هوش مصنوعی پردازش میشود و در نهایت به فرمانی تبدیل میشود که یک ماشین آن را در دنیای واقعی اجرا میکند. همین تبدیل تصمیم دیجیتال به عمل فیزیکی است که امنیت Physical AI را از سیستمهای معمول IT متفاوت میکند:
| نوع سیستم | خروجی | پیامد احتمالی حمله |
|---|---|---|
| سیستمهای IT | داده و سرویس | سرقت اطلاعات، اختلال یا دسترسی غیرمجاز |
| سامانههای AI | تحلیل و تصمیم | دستکاری پاسخ یا تصمیم سیستم |
| Physical AI | تصمیم و عمل فیزیکی | تغییر رفتار ربات یا تجهیز |
وقتی هر پیام میتواند به یک فرمان تبدیل شود
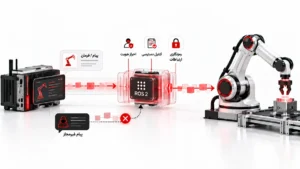
در یک سامانه رباتیک، اجزای مختلف دائماً با یکدیگر پیام ردوبدل میکنند؛ اما این پیامها همیشه فقط «داده» نیستند و گاهی میتوانند مستقیماً رفتار یک ربات یا تجهیز را تغییر دهند. ROS 2 با استفاده از DDS و ابزارهای امنیتی SROS2 امکان کنترل هویت، دسترسی و ارتباطات را فراهم میکند تا فقط پیامهای معتبر و مجاز بتوانند به بخشهای حساس سیستم برسند.
در طراحی امنیت چنین سامانهای باید مشخص باشد:
- چه کسی پیام یا فرمان را ارسال کرده است؟
- چه مجوزی برای ارسال آن فرمان دارد؟
- آیا پیام در مسیر تغییر یا دستکاری شده است؟
- آیا پیام قدیمی دوباره برای سیستم ارسال شده است؟
- آیا ارتباطات میان اجزای سیستم محافظت شدهاند؟
در امنیت رباتیک، کنترل هویت و دسترسی فقط برای حفاظت از اطلاعات نیست؛ این کنترلها کمک میکنند مشخص شود کدام فرمان قابل اعتماد است و کدام فرمان نباید به ماشین برسد.
سطح حمله در سیستمهای رباتیک گستردهتر میشود
در زیرساختهای سنتی، سطح حمله معمولاً شامل نقاط پایانی، نرمافزارها، سرورها، شبکه و فضای ابری است؛ اما در Physical AI لایههای بیشتری مانند حسگرها، مدل هوش مصنوعی، میانافزار، تجهیزات Edge و حتی خود ماشین وارد زنجیره میشوند. با گسترش امنیت هوش مصنوعی، دادهها، مدلها، ابزارهای متصل و سطح دسترسی عاملهای هوشمند نیز باید در مدل تهدید سازمان در نظر گرفته شوند.
| لایه | موضوع امنیتی |
|---|---|
| Hardware و Firmware | اعتماد به سختافزار و Firmware |
| Kernel و Operating System | Hardening، Patch و Update |
| Container و Runtime | کنترل Workloadهای مجاز |
| AI Model | کنترل داده، ابزار و سطح دسترسی مدل |
| Sensor | اعتبار و صحت داده ورودی |
| ROS 2 و DDS | احراز هویت و حفاظت از ارتباطات |
| Edge Network | کنترل اتصال دستگاهها |
| Robot یا Machine | کنترل فرمانهای قابل اجرا |
| Physical Environment | بررسی اثر فیزیکی تصمیم سیستم |
در نتیجه: امنیت باید مشخص کند کدام ماشین، با چه هویتی، به کدام سیستم و برای انجام چه عملی اجازه دسترسی دارد. با گسترش سامانههای رباتیک، مفاهیمی مانند Zero Trust نیز میتوانند از کاربران و نرمافزارها به ماشینها و تجهیزات متصل گسترش پیدا کنند.
ماشینها هم باید هویت مشخص داشته باشند
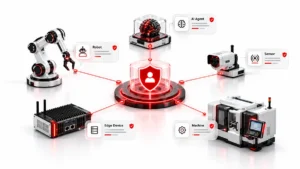
در محیطهای رباتیک، فقط کاربران و نرمافزارها نیستند که باید شناسایی شوند؛ رباتها، حسگرها، تجهیزات Edge و عاملهای هوش مصنوعی نیز به هویت مشخص نیاز دارند. سیستم امنیتی باید بتواند تشخیص دهد هر فرمان از کدام دستگاه یا عامل صادر شده و آن موجودیت چه سطح دسترسی دارد.
این هویت میتواند برای اجزای مختلف تعریف شود:
- هویت ربات یا Robot Identity
- هویت حسگر یا Sensor Identity
- هویت سایر ماشینها و تجهیزات متصل
- هویت دستگاه Edge یا Edge Device Identity
- هویت عامل هوش مصنوعی یا AI Agent Identity
برای مثال: در یک کارخانه مجهز به صدها دستگاه هوشمند، دانستن اینکه یک فرمان «وارد شبکه شده» کافی نیست؛ باید مشخص باشد کدام ماشین، با چه هویتی، به کدام سیستم و برای انجام چه عملی دسترسی دارد. به این ترتیب، مفاهیمی مانند Zero Trust دیگر فقط به کاربران و نرمافزارها محدود نمیشوند و میتوانند به رباتها، تجهیزات و سایر ماشینهای متصل نیز گسترش پیدا کنند.
استفاده از RHEL بهتنهایی امنیت ROS 2 را تضمین نمیکند
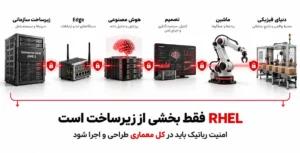
Tier-1 شدن RHEL برای ROS 2 به این معنا نیست که هر سامانه رباتیک بهصورت خودکار امن میشود. این پشتیبانی، بستر سازمانی و قابلاتکاتری برای اجرای ROS 2 فراهم میکند، اما امنیت نهایی همچنان به نحوه طراحی معماری، پیکربندی اجزا و مدیریت دسترسیها بستگی دارد. برای ایجاد یک سامانه امن، باید مشخص باشد هر جزء چه هویتی دارد، به چه منابعی دسترسی دارد و چه فرمانهایی اجازه اجرا روی ربات یا Actuator را دارند.
برای اینکه یک سامانه رباتیک واقعاً امن باشد، چند بخش اصلی باید بهصورت مشخص و هماهنگ کنترل شوند:
| حوزه کنترلی | آنچه باید مشخص و کنترل شود |
|---|---|
| هویت اجزا | هر ربات، حسگر، Node یا سرویس باید هویت مشخص و قابلاعتبارسنجی داشته باشد. |
| سطوح دسترسی | هر جزء فقط باید به دادهها، سرویسها و فرمانهای موردنیاز خود دسترسی داشته باشد. |
| بهروزرسانی و Patch | وصلهها و بهروزرسانیها باید با فرآیند مشخص، کنترلشده و قابلردیابی اعمال شوند. |
| ارتباطات داخلی | تبادل پیام میان Nodeها باید احراز هویت، محافظت و در برابر دستکاری مقاوم شود. |
| Container و Runtime | Workloadها باید تحت سیاستهای مشخص و با حداقل سطح دسترسی اجرا شوند. |
| دسترسی مدل AI | باید مشخص باشد مدل به چه دادهها، ابزارها و سرویسهایی اجازه دسترسی دارد. |
| کنترل فرمانها | فقط فرمانهای مجاز و معتبر باید امکان رسیدن به ربات یا Actuator را داشته باشند. |
در نتیجه: RHEL میتواند بخشی از یک زیرساخت سازمانی و قابلکنترل باشد، اما امنیت رباتیک باید در کل معماری طراحی و اجرا شود.
از تهدید دیجیتال تا پیامد فیزیکی در سامانههای رباتیک
وقتی یک سامانه دیجیتال مستقیماً به ربات، ماشین یا تجهیزات فیزیکی متصل است، اثر یک حمله سایبری دیگر لزوماً در فضای نرمافزار باقی نمیماند. دستکاری هویت، پیامهای ارتباطی، داده حسگرها یا تصمیم AI میتواند ابتدا یک تصمیم دیجیتال را تغییر دهد و سپس همان تصمیم توسط یک ماشین در دنیای واقعی اجرا شود؛ مسیری که میتوان آن را بهصورت Cyber → Decision → Physical خلاصه کرد.
به همین دلیل، Cyber-Physical Security باید هم امنیت بخش دیجیتال را پوشش دهد و هم پیامد تصمیمها در دنیای واقعی را در نظر بگیرد؛ چون در سیستمهای رباتیک، یک رخداد سایبری میتواند مستقیماً رفتار ماشین را تغییر دهد.
امنیت باید از هسته سیستم تا عمل فیزیکی ادامه پیدا کند
Red Hat در این خبر از مفهوم Security from Kernel to Edge صحبت میکند؛ اما در معماریهای جدید رباتیک، امنیت باید فراتر از Edge ادامه پیدا کند و تا تصمیم نهایی ماشین و اثر آن در دنیای واقعی امتداد یابد:
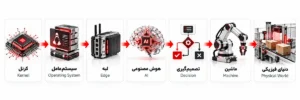
در این زنجیره، هر لایه بر لایه بعدی اثر میگذارد؛ بنابراین اگر هویت، داده یا ارتباطات در هر نقطه قابلاعتماد نباشند، تصمیم نهایی سیستم نیز میتواند تحت تأثیر قرار گیرد. به همین دلیل، امنیت رباتیک فقط به خود ربات یا ROS 2 محدود نیست و باید تمام مسیر، از پردازش داده تا اجرای عمل فیزیکی، بهصورت یکپارچه محافظت شود.
سؤال جدید امنیت؛ وقتی تهدید دیجیتال به دنیای واقعی میرسد
خبر Red Hat درباره پشتیبانی Tier-1 از ROS 2 روی RHEL شاید در نگاه اول یک خبر فنی درباره Linux و Robotics باشد، اما روند مهمتری پشت آن دیده میشود. هوش مصنوعی در حال ورود به سامانههایی است که فقط اطلاعات را پردازش نمیکنند؛ بلکه میتوانند محیط را درک کنند، تصمیم بگیرند و نتیجه آن تصمیم را در دنیای واقعی اجرا کنند.
در این شرایط، سؤال امنیتی فقط این نیست که:
«اگر این سیستم هک شود، چه دادهای از دست میرود؟»
یک سؤال دیگر هم باید مطرح شود:
«اگر سیستم هوشمند فریب بخورد، چه چیزی در جهان واقعی تغییر خواهد کرد؟»
پاسخ به این سؤال، یکی از موضوعات مهم آینده امنیت رباتیک، Physical AI و Cyber-Physical Security خواهد بود؛ جایی که امنیت دیگر فقط از داده محافظت نمیکند، بلکه باید اثر تصمیم یک سیستم هوشمند بر دنیای واقعی را هم در نظر بگیرد.