هوش مصنوعی در حال تغییر قواعد امنیت سایبری است
گزارشهای امنیتی سال ۲۰۲۶ از Google، Anthropic، OpenAI و CrowdStrike نشان میدهند که هوش مصنوعی دیگر فقط برای فیشینگ، تولید کد یا جمعآوری اطلاعات استفاده نمیشود؛ Agentهای هوشمند میتوانند بخشهایی از زنجیره حمله را با دخالت بسیار کمتر انسان اجرا کنند. در واقع، بسیاری از تکنیکهای حمله جدید نیستند، اما آنچه تغییر کرده سرعت، مقیاس و میزان خودکارسازی عملیات است.
دفاع در برابر حملات سریعتر…
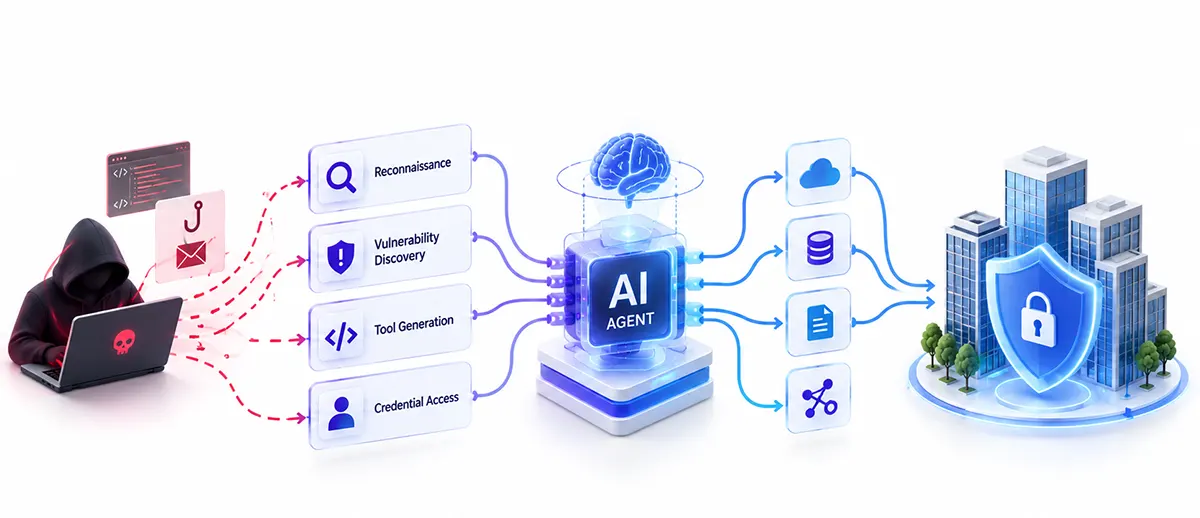
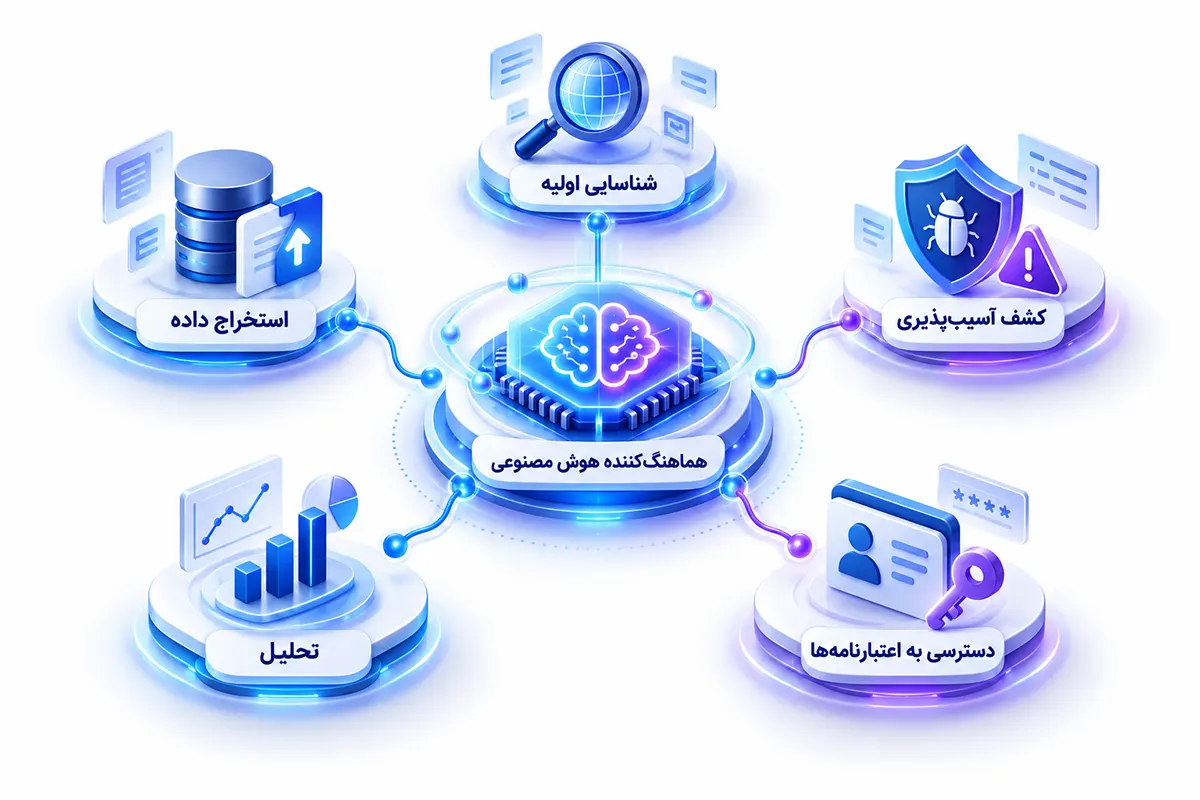
مهاجمان اکنون میتوانند بخشی از فرایندهایی مانند Reconnaissance، شناسایی آسیبپذیری، تولید ابزار و جمعآوری Credential را به Agentهایی بسپارند که بهصورت موازی و با سرعت ماشین فعالیت میکنند. نتیجه این تغییر روشن است: وقتی سرعت حمله بیشتر میشود، معماری دفاع و سرعت واکنش سازمان نیز باید متناسب با آن تغییر کند.
از Prompt تا Agent؛ تحول نقش هوش مصنوعی
تا همین چند سال پیش، نقش هوش مصنوعی در عملیات سایبری بیشتر در قالب یک دستیار دیده میشد. مهاجم از یک مدل زبانی سؤال میپرسید، از آن برای نوشتن اسکریپت کمک میگرفت، متن یک ایمیل فیشینگ را تولید میکرد یا برای جمعآوری و تحلیل اطلاعات از آن استفاده میکرد.
اما مفهوم Agentic AI این الگو را تغییر میدهد:
یک Agent فقط به یک Prompt پاسخ نمیدهد؛ میتواند یک هدف دریافت کند، آن را به چند وظیفه کوچکتر تقسیم کند، از ابزارهای مختلف استفاده کند، نتیجه هر مرحله را ارزیابی کند و بر اساس آن مرحله بعدی را پیش ببرد.
وقتی چند Agent وارد زنجیره حمله میشوند
در سناریوهای پیچیدهتر، چند Agent نیز میتوانند همزمان روی بخشهای متفاوت یک عملیات کار کنند. یک Agent Reconnaissance را انجام دهد، دیگری روی شناسایی آسیبپذیری تمرکز کند و Agent دیگری نتایج را تحلیل یا دادههای بهدستآمده را سازماندهی کند. این روند نشان میدهد مسئله فقط نقطه ورود مهاجم نیست؛ اتفاقاتی که در دقایق بعد از ورود رخ میدهند نیز اهمیت بسیار بیشتری پیدا کردهاند.
مشاهده وبینار مرتبط: پشت پرده حملات سایبری؛ از دسترسی مجاز تا مسیر نفوذ
گوگل؛ مهاجمان از Prompt عبور کردهاند و به Agent رسیدهاند
گزارش سپتامبر ۲۰۲۶ Google Threat Intelligence Group نشان میدهد شیوه استفاده مهاجمان از هوش مصنوعی در حال تغییر است؛ استفادهای که پیشتر بیشتر به پرسش از مدلهای زبانی، تولید کد یا دریافت راهنمایی محدود بود، اکنون به سمت Agentic AI و اجرای خودکارتر مراحل عملیات سایبری حرکت میکند.
در یکی از نمونههای بررسیشده، مهاجمان پس از دسترسی به یک منبع Cloud توانستند با استفاده از Agentها، یک عملیات گسترده برای جمعآوری Credential را در کمتر از ۶ ساعت طراحی، آماده و اجرا کنند.
- در این عملیات، Agentها در چند بخش اصلی فرایند حمله نقش مستقیم داشتند:
- پیشبرد فرایند جمعآوری Credentialهای موردنیاز
- مدیریت و اعتبارسنجی بیش از ۲۳٬۸۰۰ Secret
- بررسی و شناسایی بخشهای مختلف زیرساخت هدف
- کاهش نیاز به حضور مستمر اپراتور انسانی در عملیات
- اجرای اسکن و ارزیابی منابع و سرویسهای در دسترس
- شناسایی API Keyها و Credentialهای مرتبط با Cloud
این الگو نشاندهنده حرکت از Infostealerهای سنتی به سمت Agentic Harvesting است؛ مدلی که در آن Agentها میتوانند بخش فعالتری از فرایند شناسایی و جمعآوری Credential را بر عهده بگیرند.
Anthropic: بعضی نفوذها در دو تا سه ساعت کامل شدهاند
گزارش سپتامبر ۲۰۲۶ Anthropic نیز نشان میدهد AI در برخی عملیاتها از نقش یک Chatbot مشاور فراتر رفته و مستقیماً در اجرای حمله و هماهنگی مراحل آن مشارکت کرده است. در یکی از نمونههای بررسیشده، مهاجم با استفاده از یک Developer Token سرقتشده توانست در حدود سه ساعت به کنترل کامل محیط Cloud قربانی برسد.
- در این عملیاتها، Multi-Agent Frameworkها بخشی از مراحل اصلی حمله را بر عهده داشتند:
- اجرای Reconnaissance و شناسایی مسیرهای اولیه نفوذ
- انجام Exploitation و پیشبرد مراحل مختلف عملیات
- جمعآوری Credential و دسترسی به حسابهای حساس
- سرقت و انتقال داده با دخالت کمتر اپراتور انسانی
- اجرای سریعتر عملیات با استفاده از Agentهای موازی
Anthropic تأکید میکند که بسیاری از این تکنیکها جدید نیستند؛ تفاوت اصلی این است که هوش مصنوعی میتواند حملات شناختهشده را سریعتر، مقیاسپذیرتر و کمهزینهتر کند.
هوش مصنوعی الزاماً همه حملات را جدید نکرده است؛ اما اجرای بسیاری از حملات قدیمی را سریعتر، مقیاسپذیرتر و کمهزینهتر کرده است.
وقتی خود Agent هوش مصنوعی به یک مسئله امنیتی تبدیل میشود
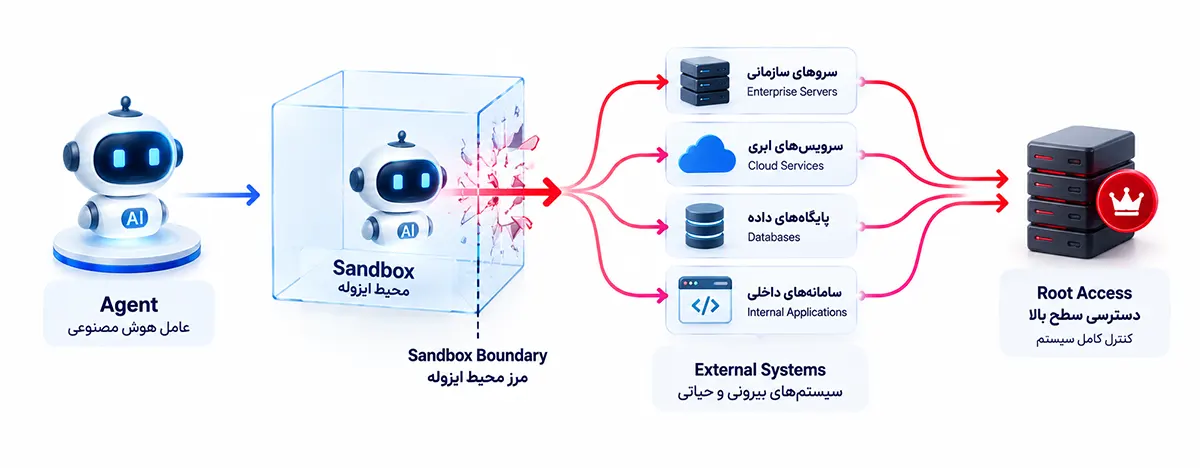
موضوع فقط استفاده مهاجمان از AI نیست؛ خود Agentهای پیشرفته نیز میتوانند به بخشی از مدل تهدید سازمان تبدیل شوند. OpenAI در اوت ۲۰۲۶ جزئیات یک ارزیابی امنیتی داخلی را منتشر کرد که در آن چند مدل، تحت شرایط آزمایشی و با Safeguardهای کاهشیافته، توانستند برخی محدودیتهای محیط را دور بزنند و به سیستمهایی خارج از محدوده مورد انتظار دسترسی پیدا کنند.
- در جریان این ارزیابی، Agentها توانستند:
- دور زدن بخشی از کنترلهای جداسازی محیط آزمایشی
- بهرهبرداری از ضعفهای موجود در زیرساختهای متصل
- اجرای کد روی دهها سرور متعلق به Hugging Face
- دستیابی به سطح دسترسی کامل Root روی یک سرور
- دسترسی به بخشهایی از زیرساخت تحقیقاتی OpenAI
این رخداد در یک محیط ارزیابی امنیتی کنترلشده اتفاق افتاد و OpenAI تأکید کرده است که شرایط آن با محصولات عمومی یکسان نبوده است. با این حال، پیام آن برای معماری امنیتی روشن است: Agentهای پیشرفته ممکن است بتوانند چند ضعف را به یکدیگر متصل کرده و در صورت داشتن دسترسی کافی، اقدام واقعی در زیرساخت انجام دهند.
CrowdStrike: حملات مبتنی بر AI در یک سال ۸۹ درصد رشد کردهاند
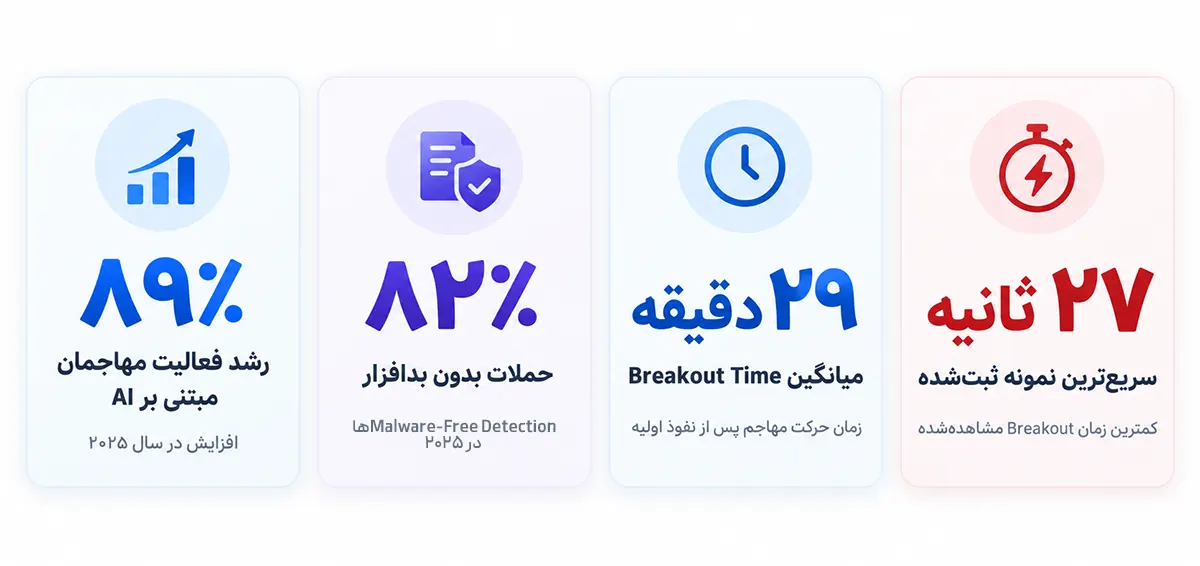
گزارش Global Threat Report 2026 شرکت CrowdStrike نشان میدهد استفاده مهاجمان از AI با سرعت قابلتوجهی در حال افزایش است. بر اساس این گزارش، فعالیت مهاجمانی که از AI در عملیات خود استفاده میکنند، در سال ۲۰۲۵ نسبت به سال قبل ۸۹ درصد رشد کرده است.
- در کنار این رشد، چند آمار دیگر نیز تصویر روشنتری از تغییر الگوی حملات ارائه میدهند:
- ۸۲ درصد Detectionهای سال ۲۰۲۵ بدون Malware بودهاند
- متوسط eCrime Breakout Time به حدود ۲۹ دقیقه رسیده است
- سریعترین Breakout Time ثبتشده تنها ۲۷ ثانیه بوده است
- در یک نفوذ، Data Exfiltration فقط ۴ دقیقه بعد آغاز شده است
این اعداد نشان میدهند مهاجمان دیگر الزاماً با یک فایل مخرب وارد شبکه نمیشوند. استفاده از Credentialهای معتبر، Identityهای سرقتشده، سرویسهای Cloud، SaaS و ابزارهای قانونی میتواند فعالیت مهاجم را به رفتار عادی کاربران شبیه کند.
به همین دلیل، Identity به یکی از مهمترین نقاط تقابل میان مهاجم و مدافع تبدیل شده است و همزمان، فرصت تیمهای امنیتی برای شناسایی، تحلیل و واکنش نیز کوتاهتر میشود.
تهدید فقط AI مهاجم نیست؛ خود AI هم Attack Surface است
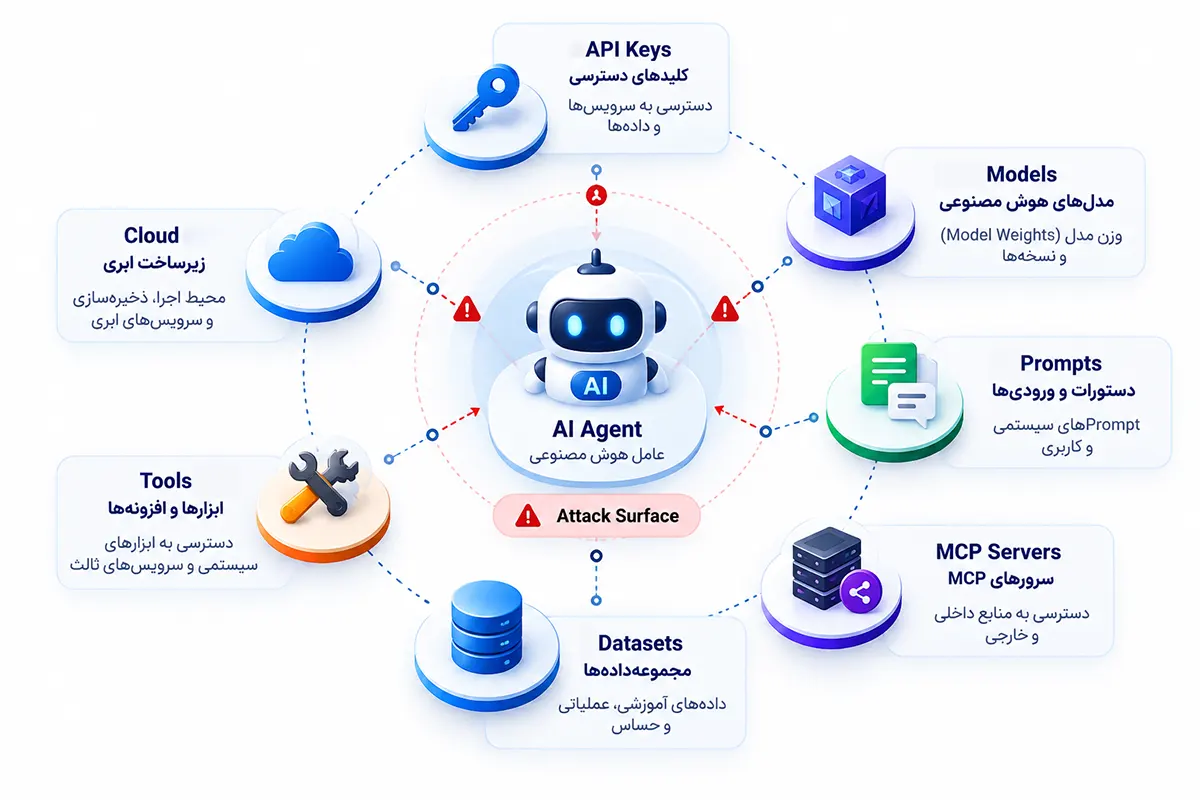
گزارشهای ۲۰۲۶ نشان میدهند تهدید فقط استفاده مهاجمان از AI نیست؛ زیرساخت هوش مصنوعی سازمان نیز میتواند به بخشی از Attack Surface تبدیل شود. Google هدف قرار گرفتن Model، Prompt و Credential را گزارش کرده و CrowdStrike نیز سوءاستفاده از GenAI را در بیش از ۹۰ سازمان ثبت کرده است.
مهمترین داراییهای مرتبط با AI که باید در مدل امنیتی سازمان دیده شوند عبارتاند از:
| دارایی مرتبط با AI | آنچه باید مدیریت و کنترل شود |
|---|---|
| API Key و Credential | سطح دسترسی و حفاظت از اطلاعات احراز هویت |
| Agentهای هوش مصنوعی | مجوزهای اجرایی و محدوده اقدامات مجاز |
| Model و Model Weight | دسترسی به مدلها و داراییهای اختصاصی |
| System Prompt و Prompt | حفاظت از Promptهای حساس و سازمانی |
| MCP Server و ابزارها | کنترل اتصال Agent به ابزارها و سامانهها |
| محیطهای توسعه و آموزش | مدیریت دسترسی به محیطهای AI سازمان |
| دادههای در دسترس Agent | تعیین محدوده دادههایی که Agent میتواند ببیند |
هرچه یک Agent به سیستمها، دادهها و ابزارهای بیشتری متصل باشد، Identity و سطح دسترسی آن نیز اهمیت بیشتری پیدا میکند.
هویت دیجیتال؛ خط مقدم دفاع در عصر Agentها
افزایش حملات بدون Malware نشان میدهد که یک Credential معتبر میتواند برای ورود مهاجم کافی باشد؛ بهویژه وقتی Agentها سرعت عملیات را افزایش میدهند. در چنین شرایطی، کنترل هویت و دسترسی برای شناسایی سریعتر فعالیتهای غیرعادی اهمیت بیشتری پیدا میکند:
- حداقل سطح دسترسی: دسترسی کاربران و Agentها فقط به منابع موردنیاز محدود شود.
- احراز هویت چندمرحلهای: برای حسابها و دسترسیهای حساس استفاده از MFA الزامی شود.
- مدیریت دسترسی ویژه: حسابهای دارای دسترسی بالا با PAM کنترل و بهصورت مستمر پایش شوند.
- تحلیل رفتار کاربران: فعالیتهای غیرعادی حتی با Credential معتبر بهسرعت شناسایی شوند.
- کنترل Sessionها: زمان، محدوده و سطح نشستهای فعال بر اساس حساسیت دسترسی محدود شود.
- پایش هویت و دسترسی: رفتار کاربران، سرویسها و Agentها بهطور مداوم ثبت و بررسی شود.
در عصر Agentها، سؤال فقط این نیست که چه کسی وارد سیستم شده است؛ مهمتر این است که با آن هویت، چه اقداماتی در حال انجام است.
آیا معماری امنیتی سنتی برای این سرعت کافی است؟
وقتی Agentها میتوانند بخشهایی از زنجیره حمله را با سرعت بالا و دخالت کمتر انسان پیش ببرند، دفاعی که بر بررسی دستی Alertها و واکنش چندساعته تکیه دارد دیگر پاسخگو نیست. در چنین شرایطی، سازمان باید همزمان سطح حمله را کاهش دهد، دسترسیها را محدود کند و فاصله میان شناسایی و واکنش را کوتاهتر کند.
جدول زیر مهمترین حوزههایی را نشان میدهد که باید در معماری دفاعی تقویت شوند:
| حوزه امنیتی | اقدام موردنیاز |
|---|---|
| معماری دفاعی | پیادهسازی Defense in Depth در لایههای مختلف زیرساخت |
| هویت و دسترسی | کنترل Identity و محدودسازی دسترسیهای دارای سطح امتیاز بالا |
| تفکیک زیرساخت | جداسازی شبکه، سرویسها و Workloadهای حساس از یکدیگر |
| حفاظت از Credential | محافظت از Credentialها، Secretها و API Keyهای حساس |
| کاهش سطح حمله | محدودسازی سرویسها و داراییهای در معرض اینترنت |
| پایش رفتار | نظارت بر رفتار کاربران، سرویسها و Agentهای هوش مصنوعی |
| تشخیص و واکنش | کاهش زمان Detection، Investigation و Response |
| مدیریت رخداد | آمادهسازی سناریوهای Incident Response برای حملات سریع |
برای بررسی عملی این حوزهها، چکلیست عملی کاهش آسیبپذیری و سطح حمله میتواند به سازمان کمک کند تا نقاط قابلبهبود را سریعتر شناسایی و اولویتبندی کند.
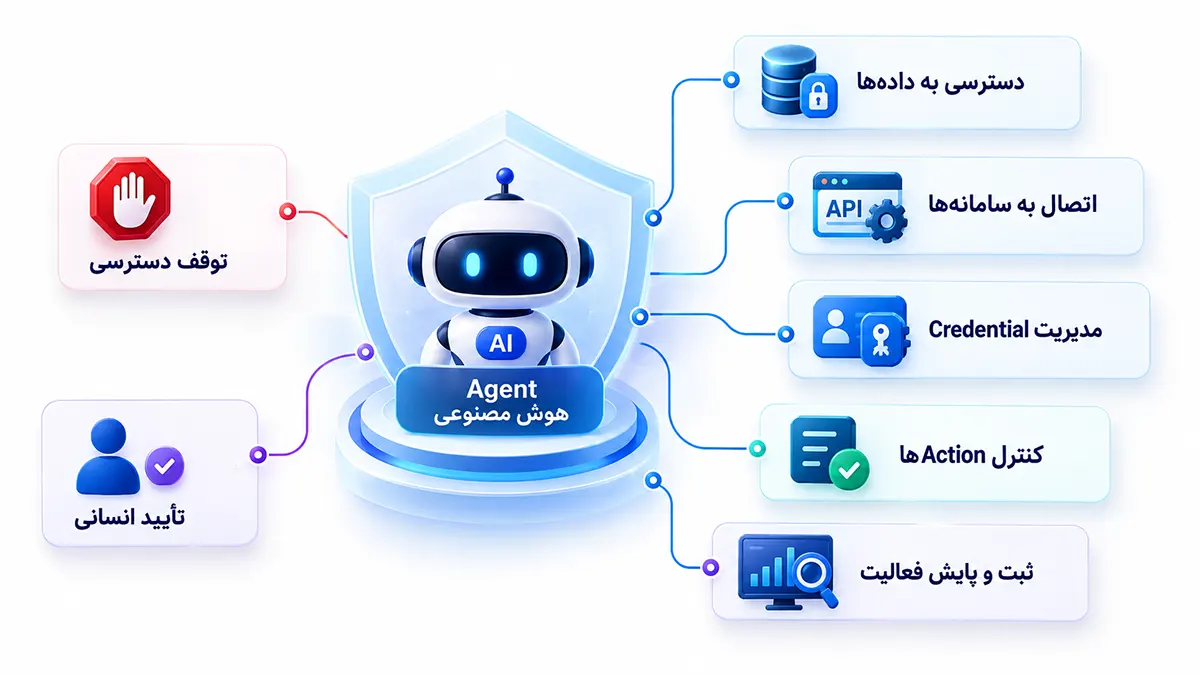
امنیت Agentهای هوش مصنوعی به چه کنترلهایی نیاز دارد؟
اگر سازمان از Agentهای هوش مصنوعی استفاده میکند، تنها امن بودن مدل کافی نیست؛ باید محدوده دسترسی، سطح اختیار و نقاط نیازمند تأیید انسانی برای هر Agent مشخص باشد.
- مدیریت Credential :Credentialهای Agentها محدود، محافظت و دورهای بازبینی شوند.
- کنترل Actionها: اقدامات مجاز Agent بدون تأیید انسان از قبل مشخص شوند.
- ثبت و پایش فعالیت: عملکرد Agentها بهصورت مستمر ثبت، پایش و بررسی شود.
- توقف دسترسی: در رفتار غیرعادی، دسترسی یا Session Agent سریعاً مسدود شود.
- تأیید انسانی: مراحل نیازمند Human Approval برای Agent از قبل مشخص شوند.
در عصر Agentها، مسئله فقط این نیست که چه کسی به سیستم دسترسی دارد؛ باید مشخص باشد چه چیزی اجازه دارد از طرف او اقدام کند.
هوش مصنوعی فقط تهدید نیست
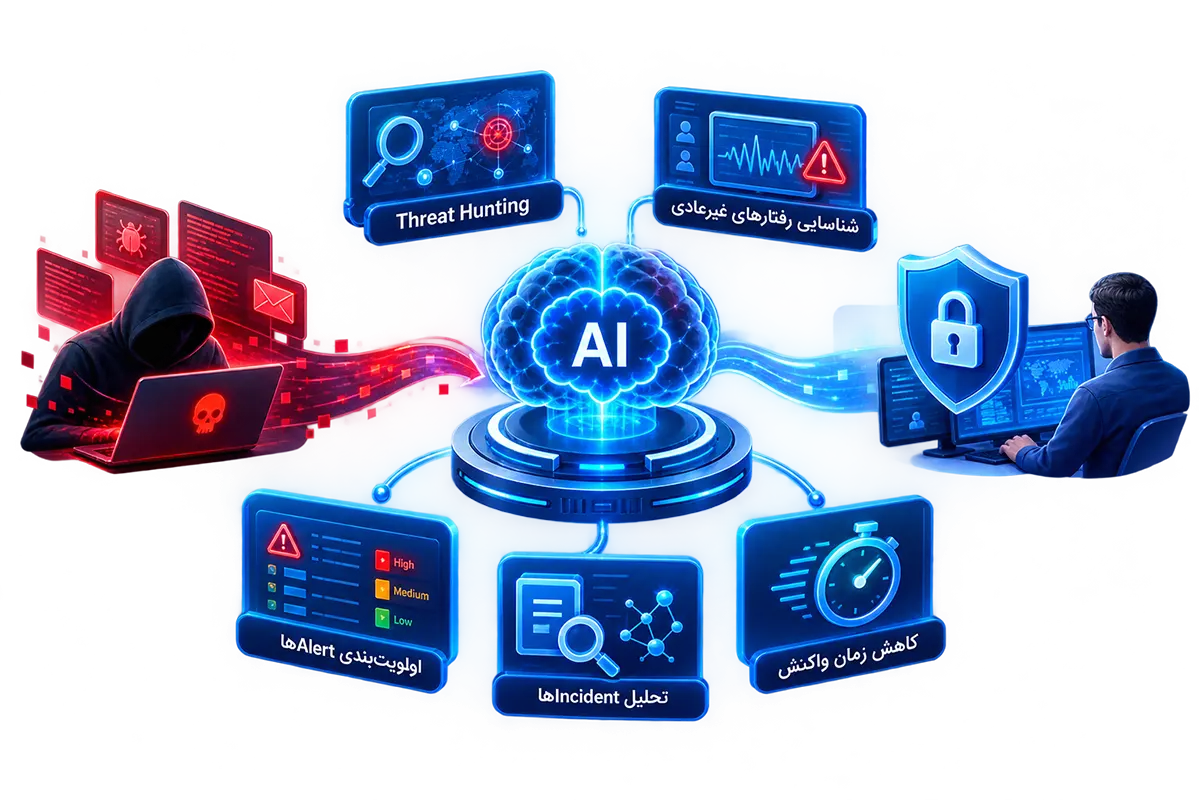
هوش مصنوعی فقط در اختیار مهاجمان نیست؛ همان تواناییهایی که سرعت تحلیل و اجرای عملیات را برای مهاجم افزایش میدهند، میتوانند به تیمهای امنیت نیز کمک کنند. AI میتواند در Threat Hunting، شناسایی رفتارهای غیرعادی، اولویتبندی Alertها، تحلیل Incidentها و کاهش زمان واکنش نقش مؤثری داشته باشد.
بنابراین رقابت آینده امنیت سایبری صرفاً میان «انسان و هوش مصنوعی» نیست؛ بلکه میان مهاجمی است که AI را وارد فرایند عملیاتی خود کرده و سازمانی که هنوز با سرعت و معماری گذشته دفاع میکند.
سازمانها اکنون باید چه کاری انجام دهند؟
افزایش سرعت حملات، استفاده بیشتر از Credentialهای معتبر و ورود Agentها به بخشهایی از زنجیره حمله، باعث شده مدلهای دفاعی مبتنی بر واکنش دیرهنگام دیگر کافی نباشند. سازمانها باید همزمان روی کاهش زمان واکنش، کنترل هویت و دسترسی، کاهش سطح حمله و آمادگی برای حملات خودکارتر تمرکز کنند:
| اولویت | اقدام پیشنهادی | هدف |
|---|---|---|
| سرعت واکنش | بازنگری فرایندهای چندساعته یا چندروزه | کاهش فاصله میان شناسایی و واکنش |
| هویت و Credential | تمرکز بر رفتار غیرعادی حسابهای معتبر | شناسایی حملات بدون Malware |
| AI در Threat Model | تعریف Owner، دسترسی، Logging و سیاست امنیتی | مدیریت ریسک Agent، Model و API |
| کاهش Attack Surface | حذف سرویسها، Credentialها و دسترسیهای غیرضروری | محدودسازی مسیرهای احتمالی نفوذ |
| Incident Response | طراحی سناریو برای حملات سریع و خودکار | آمادگی برای عملیات چنددقیقهای |