انتقال امن فایل بین شبکه‌های فیزیکی مجزا

راهکاری بومی و چندلایه برای تبادل کنترل‌شده فایل بین شبکه‌های داخلی، اینترنت و OT، منطبق با الزامات امنیتی سازمان‌های حساس

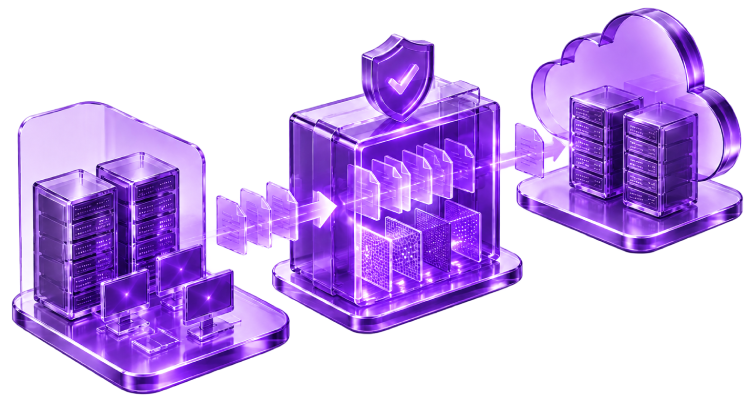
انتقال یک‌طرفه و کنترل‌شده فایل بین شبکه‌های مجزا
اسکن چندمرحله‌ای و گزارش‌گیری کامل برای ممیزی امنیتی

این راهکار چگونه میان شبکه‌های جداگانه یک پل امن می‌سازد؟

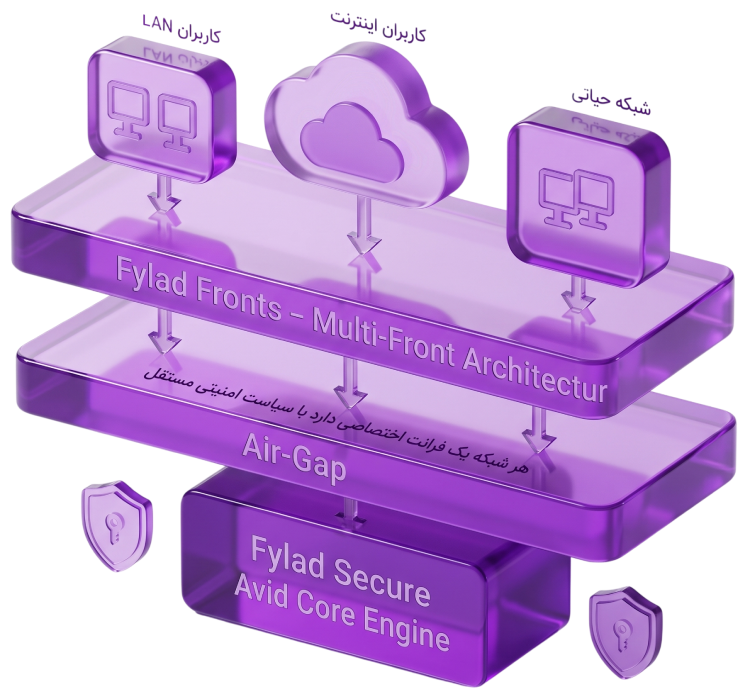
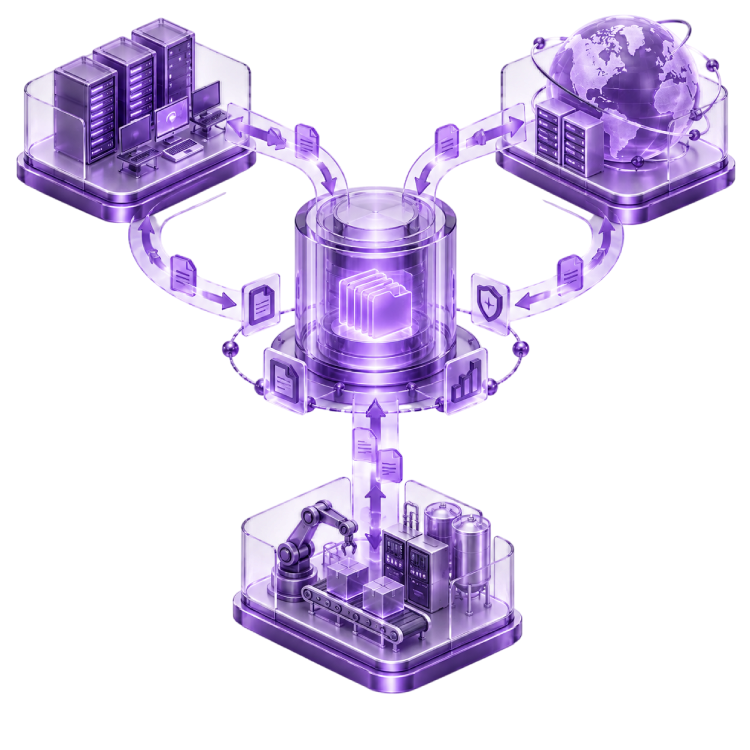
در این راهکار، هر شبکه‌ی سازمان مانند داخلی، اینترنت یا OT درگاه اختصاصی خودش را دارد و فقط از طریق یک کانال یک‌طرفه به هسته‌ی مرکزی متصل می‌شود. هسته‌ی مرکزی، همه‌ی فایل‌ها را به‌صورت چندمرحله‌ای بررسی و ثبت می‌کند تا تبادل فایل بدون هیچ اتصال مستقیم شبکه‌ای و مطابق سیاست‌های امنیتی انجام شود.

درگاه اختصاصی هر شبکه

شبکه داخلی، اینترنت و OT هرکدام نقطه ورود و خروج امن خود را دارند

کانال یک طرفه

ارتباط فقط در یک جهت انجام می‌شود و امکان نفوذ معکوس را می‌بندد

کنترل امنیتی چند مرحل‌ای

بررسی با موتور چند آنتی‌ویروس، کنترل فرمت و اندازه و ثبت checksum

حل چالش تبادل فایل در شبکه‌های تفکیک‌شده

مدیریت امن، متمرکز و قابل‌پیگیری تبادل فایل

مدیریت یکپارچه تبادل فایل

این راهکار با یک هسته مرکزی و درگاه‌های امن در شبکه‌های مختلف، تبادل فایل را به فرایندی استاندارد، قابل‌کنترل و قابل‌پیگیری تبدیل می‌کند؛ از شبکه‌های داخلی و اینترنتی تا محیط‌های صنعتی و عملیاتی

مدیریت متمرکز ارسال و دریافت فایل
اعمال سیاست‌های یکپارچه برای تبادل‌ها
پشتیبانی از شبکه‌های داخلی، اینترنتی و OT
ثبت و رهگیری رویدادهای تبادل فایل

کنترل متمرکز تبادل‌ها

یک مرکز کنترل واحد

تمام درخواست‌های ارسال و دریافت فایل از شبکه‌های مختلف، از هسته مرکزی عبور می‌کنند؛ جایی که سیاست‌های سازمان اعمال و رویدادهای مرتبط با هر تبادل ثبت می‌شوند

شفافیت کامل امنیتی

نظارت و ممیزی قابل‌اعتماد

جزئیات هر تبادل فایل به‌صورت کامل ثبت می‌شود تا تیم‌های امنیت بتوانند فعالیت‌ها را دقیق‌تر نظارت کرده و پاسخ‌گویی در ممیزی‌ها را ساده‌تر کنند

ثبت کاربر، فایل و جزئیات هر تبادل
ثبت شبکه مبدأ و زمان انجام تبادل

پوشش گسترده سازمانی

از ستاد تا محیط‌های صنعتی

همان فرایند امن تبادل فایل را می‌توان در ستاد، شعب، مراکز داده و محیط‌های عملیاتی OT به‌صورت یکپارچه پیاده‌سازی و استفاده کرد

استقرار بدون راهکار مجزا

یک فرایند برای همه نقاط

فرایند امن تبادل فایل در بخش‌های مختلف سازمان تکرار می‌شود؛ بدون نیاز به طراحی و پیاده‌سازی راهکارهای جداگانه برای هر شعبه، سایت یا محیط عملیاتی

کنترل‌های امنیتی چندلایه

هر فایل قبل از تحویل به شبکه مقصد، بر اساس سیاست‌های سازمان بررسی، ثبت و قابل ممیزی می‌شود

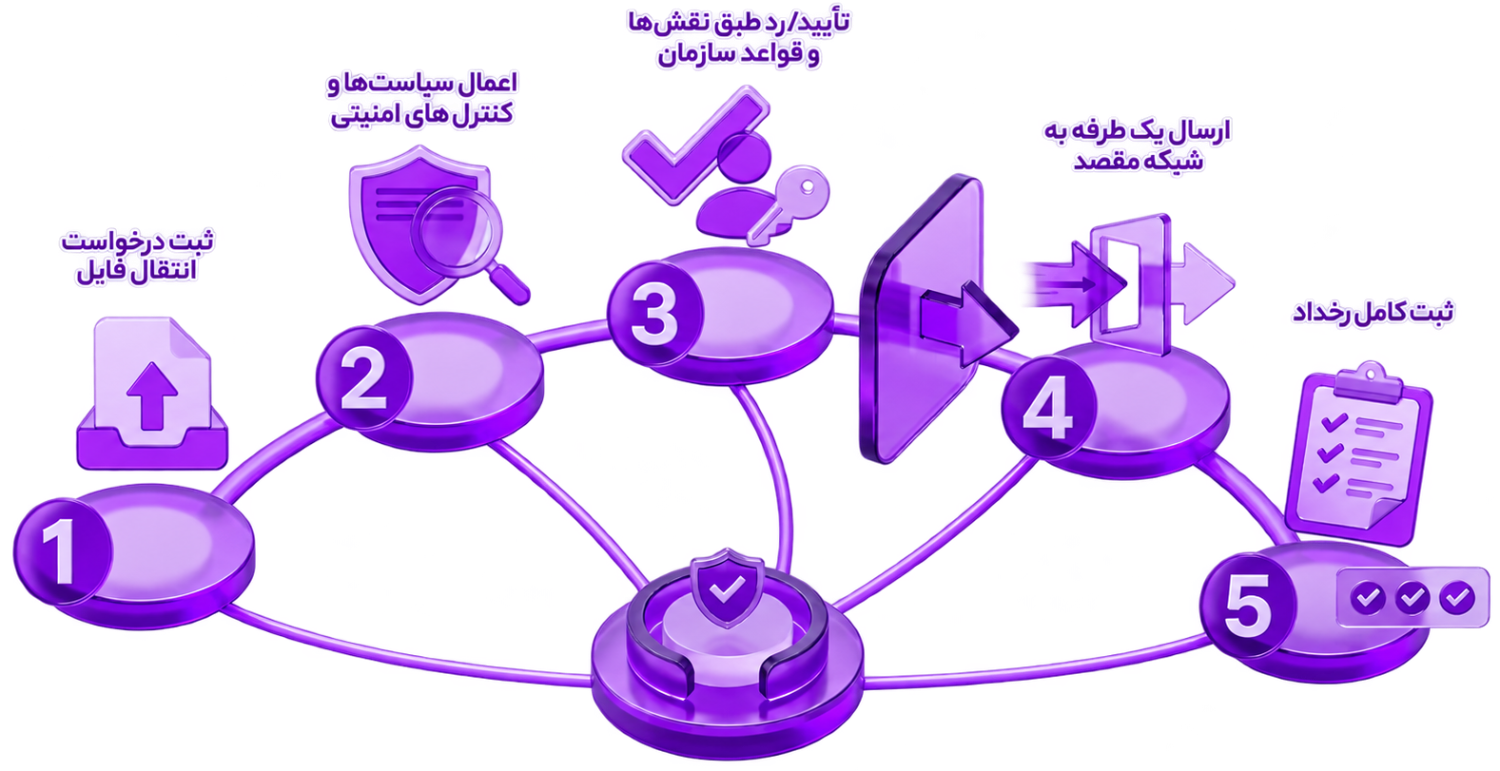
سیاست‌گذاری و مجوزدهی

تعریف سطح دسترسی، مسیرهای مجاز تبادل و قواعد پذیرش یا رد فایل بر اساس نقش‌های تعیین‌شده

ثبت رخداد و گزارش ممیزی

ثبت جزئیات کامل هر تبادل برای ردیابی، پاسخ‌گویی و انجام ممیزی‌های امنیتی به‌صورت دقیق

Airgap واقعی

مدیریت مسیر تبادل فایل از طریق یک‌سوساز اختصاصی برای حفظ Airgap واقعی در فرایند تبادل

اسکن چندمرحله‌ای (Multi-AV)

بررسی هر فایل با چند آنتی‌ویروس برای کاهش ریسک ورود بدافزار به محیط مقصد در فرایند تبادل

کنترل نوع و فرمت فایل

کنترل نوع و فرمت فایل بر اساس MIME Type و جلوگیری از عبور فایل‌های ناشناخته هنگام تبادل

نظارت کامل بر چرخه تبادل فایل

اختصاص Checksum به هر فایل برای ثبت تغییرات و جابه‌جایی آن در تمام مراحل چرخه تبادل فایل

استقرار در سازمان، بدون شکستن تفکیک شبکه‌ها

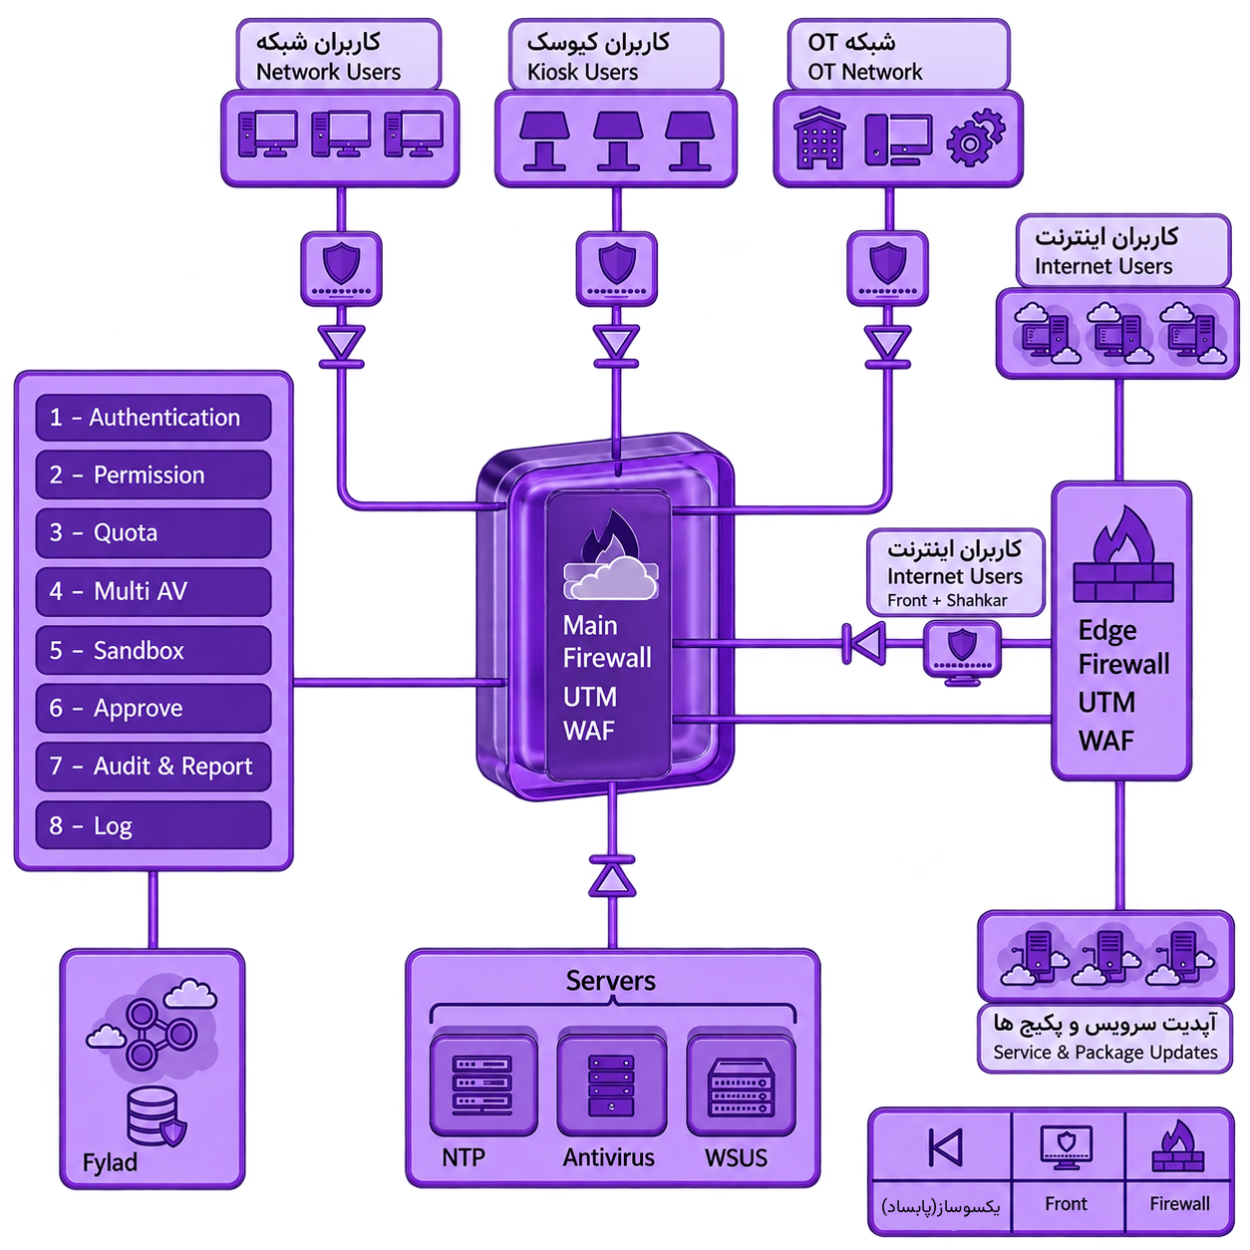
برای هر شبکه یک فرانت مستقل تعریف می‌شود و ارتباط با هسته مرکزی فقط از کانال Airgap یک‌طرفه انجام می‌گیرد.

پیکربندی کانال یک‌طرفه می‌تواند مطابق سناریوی سازمان (ورود یا خروج فایل) تنظیم شود.

Frontend (LAN)
Frontend (Internet)
Frontend (OT)
Backend مرکزی

فرآیند تبادل فایل، استاندارد و قابل ردیابی

از ثبت درخواست تا گزارش ممیزی، همه مراحل شفاف و سیاست‌محور انجام می‌شود تا ریسک تبادل کاهش یابد

پیکربندی و توپولوژی راهکار انتقال امن

با روند و مراحل به صورت کامل آشنا شوید
پرسش‌های متداول

ما به همه پرسش های شما پاسخ میدهیم

کمک می‌کند تبادل فایل بین شبکه‌های فیزیکی مجزا (LAN/Internet/OT) کنترل‌شده، ثبت‌شده و قابل ممیزی انجام شود؛ بدون اینکه تفکیک شبکه‌ها از بین برود.
خیر. تبادل فایل از مسیر تعریف‌شده و کنترل‌شده انجام می‌شود تا ارتباط مستقیم شبکه‌ای بین شبکه‌ها ایجاد نشود.
بسته به سیاست سازمان می‌تواند شامل اسکن چندمرحله‌ای (MultiAV)، کنترل نوع/فرمت فایل، Checksum برای یکپارچگی و ثبت رخدادها باشد.
بله. در سناریوهایی که OT باید جدا بماند اما تبادل فایل لازم است، این راهکار می‌تواند مسیر تبادل را امن و قابل ردیابی کند.
بله. معمولاً امکان تعریف سناریوهای Inbound (ورود) یا Outbound (خروج) متناسب با نیاز واحدهای سازمان وجود دارد و مسیرها سیاست‌محور تنظیم می‌شوند.
گزارش‌گیری می‌تواند شامل اطلاعاتی مثل چه کسی، چه فایلی، از کدام شبکه، به کدام مقصد، چه زمانی و با چه نتیجه‌ای باشد تا برای ممیزی و پیگیری رویدادها قابل استفاده باشد. همچنین امکان ارسال لاگ‌ها برای لاگ سرور سازمان و اداغم با SIEM وجود دارد.
بله. در بسیاری از سناریوها می‌توان تبادل فایل بین شعب و مرکز را استاندارد کرد تا هم امنیت و هم عملیات روزمره ساده‌تر و قابل ردیابی شود.
خیر. طراحی راهکار به‌گونه‌ای است که تبادل فایل از مسیر مشخص و کنترل‌شده انجام شود و تفکیک شبکه‌ها حفظ بماند. (جزئیات دقیق معماری در دمو/جلسه بررسی سناریو قابل ارائه است.)

درخواست مشاوره

این زمینه برای اعتبار سنجی است و باید بدون تغییر باقی بماند .