نقطهٔ شروع امنیت OT در سامانههای برودتی
در یک سردخانه، تغییر تنظیمات کنترلر میتواند بر دمای واقعی تجهیزات اثر بگذارد. بررسی امنیت OT از همینجا شروع میشود. چه کسی اجازه دارد تنظیمات را تغییر دهد؟ تیم بهرهبرداری چگونه تغییر غیرمجاز را تشخیص میدهد و تنظیمات تأییدشده را برمیگرداند؟ حملات به سامانههای برودتی اروپا نشان میدهد چرا پاسخ به این پرسشها پیش از وقوع حادثه اهمیت دارد.
حمله سایبری به سامانههای برودتی اروپا چه پیامدی داشت؟
در موج اکتبر، سامانههای سرمایشی صدها فروشگاه در فرانسه هدف حمله قرار گرفتند. رویترز به نقل از مقامهای فرانسوی از فساد مواد غذایی و وقوع آتشسوزی در برخی محلها خبر داد. شرکت دانفوس نیز اعلام کرد که تجهیزات آسیبدیده با میانافزار قدیمی کار میکردند.
در شب ۱ به ۲ نوامبر، حملات مشابهی در چند کشور اروپایی گزارش شد. در فرانسه، سامانههای سردخانهای سه مرکز منطقهای انتقال خون نیز درگیر شدند. کارکنان ذخایر را به تجهیزات سالم منتقل کردند و مقامهای فرانسوی اعلام کردند که به ذخایر آسیبی نرسید.
چگونه یک تغییر نرمافزاری به خسارت فیزیکی تبدیل میشود؟
فناوری عملیاتی (OT) به تجهیزات و نرمافزارهایی گفته میشود که فرایندهای فیزیکی را پایش یا کنترل میکنند. در سردخانه، کنترلر بر اساس دمای هدف و برنامهٔ یخزدایی به تجهیزات فرمان میدهد. تغییر تنظیمات میتواند دما را از محدودهٔ مجاز خارج کند و دستکاری آستانهٔ هشدار میتواند تشخیص مشکل را به تأخیر بیندازد:
- کنترلر ممکن است به شبکه پاسخ دهد، حتی وقتی دمای سردخانه از محدودهٔ مجاز خارج شده است.
- حسگر مستقل دمای واقعی را میسنجد، و از مسیری جداگانه به مسئول شیفت هشدار فوری میدهد.
- تیم فناوری اطلاعات وضعیت اتصال شبکه و حسابهای کاربری مرتبط با رخداد را بررسی میکند.
- تیم بهرهبرداری دما را میسنجد و مسئول شیفت دربارهٔ ادامه یا توقف کار تصمیم میگیرد.
نقش دسترسی از راه دور در نفوذ به کنترلرهای صنعتی
پیمانکار نگهداری ممکن است برای بررسی وضعیت سردخانه به اتصال از راه دور نیاز داشته باشد. اگر رابط مدیریت کنترلر مستقیماً از اینترنت قابل دسترسی باشد، سطح حملهٔ تجهیز افزایش مییابد. گزارش Sekoia در ۱۰ نوامبر ۲۰۲۶، در بخشی از رخدادهای بررسیشده، به کنترلرهای دانفوس با رابط مدیریتی در معرض اینترنت و میانافزار قدیمی اشاره کرد.
پیش از حذف دسترسی مستقیم اینترنتی، وابستگیها را با تیم بهرهبرداری بررسی کنید. اگر گزارش دما یا هشدار خرابی از همان مسیر به پیمانکار میرسد، دریافت آن را از شبکهٔ محافظتشده آزمایش کنید.
«دسترسی را فقط از طریق یک VPN امن یا شبکهای محافظتشده برقرار کنید.»
نقش Firmware قدیمی و آسیبپذیریهای کنترلر Danfoss
دانفوس پیش از حملات ۲۰۲۶، ضعف احراز هویت CVE-2025-41450 را در نسخهٔ 4.2 اصلاح کرده بود و نسخهٔ 4.3.1 را برای دو آسیبپذیری دیگر معرفی کرد. Sekoia بهرهبرداری از ضعف احراز هویت را در موج نخست تأیید نکرد. برای تعیین مسیر نفوذ، تیم پاسخگویی باید شواهد همان تجهیز، از جمله نسخهٔ نصبشده، سوابق اتصال و تغییرات پیکربندی را بررسی کند.
نسخهٔ میانافزار چه میگوید…
میانافزار (Firmware) نرمافزاری است که عملکرد پایهٔ تجهیز را کنترل میکند. مدل دستگاه و نسخهٔ نصبشده را با اطلاعیهٔ سازنده تطبیق دهید. اگر اصلاحیه موجود است، زمان آزمون و نصب آن را تعیین کنید. برای تجهیزی که پشتیبانی آن پایان یافته، دسترسیها را محدود کنید و امکان جایگزینی را بسنجید. اگر تجهیز باید در مدار بماند، مسئول و موعد بازبینی این تصمیم را مشخص کنید.
افت ۵۳ درصدی رابطهای مدیریتی در معرض اینترنت
طبق پایش Censys، شمار میزبانهای دارای رابط مدیریتی در معرض اینترنت در دو خانوادهٔ تجهیزات برودتی، از ۶٬۶۹۵ در ۹ اکتبر به ۳٬۱۲۴ در ۵ نوامبر ۲۰۲۶ رسید. این کاهش ۵۳ درصدی به میزبانهای قابل مشاهده مربوط است. وضعیت نصب وصله را باید برای هر تجهیز جداگانه بررسی کرد.
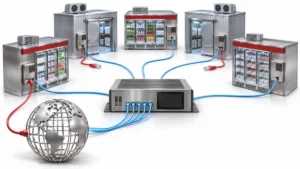
برای ارزیابی امنیت OT، مشخص کنید چند شعبه یا سردخانه از کنترلرهای مشابه و مسیر مدیریتی مشترک استفاده میکنند. اختلال همزمان در این تجهیزات میتواند بر موجودی کالا و تداوم خدمت اثر بگذارد.
چرا مدیریت وصله در شبکه OT به برنامهریزی نیاز دارد؟
نصب وصله روی یک کنترلر صنعتی ممکن است بخشی از فرایند را متوقف کند. زمان توقف را با مسئول بهرهبرداری و در صورت نیاز با سازنده هماهنگ کنید. پیش از شروع نیز مشخص کنید اگر تجهیز پس از نصب درست کار نکرد، چگونه به پیکربندی قبلی بازگردید.
پیش از نصب وصله چه چیزهایی باید مشخص باشد؟
- فرایندهای وابسته به کنترلر را شناسایی کنید و مسئول تأیید نتیجه را تعیین کنید.
- وصله را در محیط آزمایشی نصب کنید و سازگاری آن را با تجهیزات وابسته بسنجید.
- از تنظیمات نسخهٔ پشتیبان بگیرید و شرایط توقف نصب و روش بازگردانی را مشخص کنید.
برای ثبت نسخهها و آزمون بازگردانی، راهنمای پشتیبانگیری و مدیریت نسخهها در آوید را ببینید.
پس از نصب وصله چه چیزهایی باید بررسی شود؟
نسخهٔ نصبشده را ثبت کنید و دمای هدف، چرخهٔ یخزدایی و حدود هشدار را با تنظیمات تأییدشده تطبیق دهید. ارتباط کنترلر با سامانههای وابسته را هم آزمایش کنید. مسئول بهرهبرداری بر اساس نتایج این بررسی، آمادگی تجهیز برای بازگشت به خدمت را تأیید میکند.
چکلیست امنیت OT برای سامانههای برودتی
برای بررسی امنیت OT در سامانههای برودتی، جدول زیر را برای هر تجهیز تکمیل کنید. در هر ردیف، اقدام موردنیاز، شواهد انجام آن و مسئول بررسی مشخص شده است:
| موضوع | اقدام | شاهد تأیید | مسئول پیشنهادی |
|---|---|---|---|
| موجودی تجهیزات | مدل کنترلر، نسخهٔ میانافزار، مالک تجهیز و وضعیت پشتیبانی را ثبت کنید. | هر چهار مورد در فهرست داراییها ثبت شده و با وضعیت تجهیز مطابقت دارد. | تیم فنی و بهرهبرداری |
| دسترسی مدیریتی | رابط مدیریتی را از اینترنت خارج کنید و اتصال پیمانکار را به مسیر محافظتشده منتقل کنید. | اتصال از مسیر مصوب برقرار است و رابط مدیریتی مستقیماً از اینترنت در دسترس نیست. | تیم شبکه و امنیت |
| مجوز پیمانکار | احراز هویت چندعاملی و ثبت نشست را فعال کنید و مجوزها را به وظایف پیمانکار محدود کنید. | در اتصال آزمایشی، احراز هویت چندعاملی انجام میشود، نشست ثبت میشود و دسترسی در محدودهٔ مجاز است. | تیم امنیت |
| تفکیک شبکه | شبکهٔ OT را بر اساس حساسیت فرایند تفکیک کنید و مسیرهای تبادل داده با IT را پایش کنید. | مسیرهای مجاز مستند شدهاند و سوابق تبادل داده برای بازبینی در دسترساند. | تیم شبکه و امنیت |
| نصب وصله | وصله را در محیط آزمایشی نصب کنید و زمان توقف، نسخهٔ پشتیبان و روش بازگشت را مشخص کنید. | نسخهٔ نصبشده و نتیجهٔ آزمون تجهیزات وابسته ثبت شدهاند و روش بازگشت تأیید شده است. | تیم فنی و بهرهبرداری |
| پایش فرایند | تغییرات دما، چرخهٔ یخزدایی، حدود هشدار و حسابهای مدیریتی را منظم بازبینی کنید. | سوابق بازبینی موجود است و هشدار آزمایشی از مسیر مستقل به مسئول شیفت میرسد. | مسئول شیفت و تیم امنیت |
| تقسیم مسئولیتها | وظایف مالک تأسیسات، تأمینکننده، پیمانکار و تیم امنیت را برای هر تجهیز مستند کنید. | مسئول اجرا و تأیید هر اقدام در مستندات تجهیز مشخص است. | مالک تأسیسات |
| آمادگی برای بازیابی | بازگردانی پیکربندی و قطع اتصال از راه دور را تمرین کنید و امکان ادامهٔ کار دستی را بسنجید. | نتیجهٔ تمرین ثبت شده و مسئول بهرهبرداری عملکرد تجهیز را پس از بازیابی تأیید کرده است. | مسئول بهرهبرداری |
اجرای برنامه امنیت OT از کجا شروع شود؟
بررسی را از کنترلری آغاز کنید که رابط مدیریتی آن از اینترنت قابل دسترسی است و خرابی آن میتواند به توقف خدمت یا آسیب به محصول منجر شود. وضعیت پشتیبانی سازنده و امکان بازیابی را هم در تعیین اولویت لحاظ کنید.
برای همان تجهیز، مسیر اتصال پیمانکار، حسابهای فعال و وضعیت نسخهٔ پشتیبان را ثبت کنید. سپس برای اقدام بعدی، مسئول اجرا، موعد و معیار تأیید تعیین کنید. اگر اقدام به توقف فرایند نیاز دارد، آن را در برنامهٔ تغییرات قرار دهید و کنترلهای موقت را تا موعد اجرا بازبینی کنید.
در تمرین بازیابی چه چیزی سنجیده شود؟
یک سناریوی تمرین میتواند کشف تغییر غیرمجاز دما همزمان با قطع اتصال از راه دور باشد. در تمرین مشخص کنید چه کسی دمای واقعی را بررسی میکند، چه کسی دسترسی مشکوک را محدود میکند و چه کسی اجازهٔ بازگشت تجهیز به خدمت را میدهد.
راهنمای NIST SP 1339 بر تهیهٔ منظم نسخههای پشتیبان و آزمون آنها در تمرینهای بازیابی تأکید دارد. پس از تغییر تنظیمات، نسخهٔ پشتیبان را بازبینی کنید تا آخرین پیکربندی تأییدشده در دسترس باشد.
حفظ تداوم خدمت در زیرساخت عملیاتی
محدودکردن دسترسی مستقیم اینترنتی و بهروزرسانی میانافزار، احتمال دستکاری تنظیمات را کاهش میدهد. اگر اختلالی رخ دهد، پایش مستقل دما به تیم بهرهبرداری کمک میکند زودتر آن را تشخیص دهد و با پیکربندی آزمودهشده، تجهیز را به وضعیت ایمن بازگرداند.