چرا وبگردی سازمانی به یک مسئله امنیتی تبدیل شده است؟
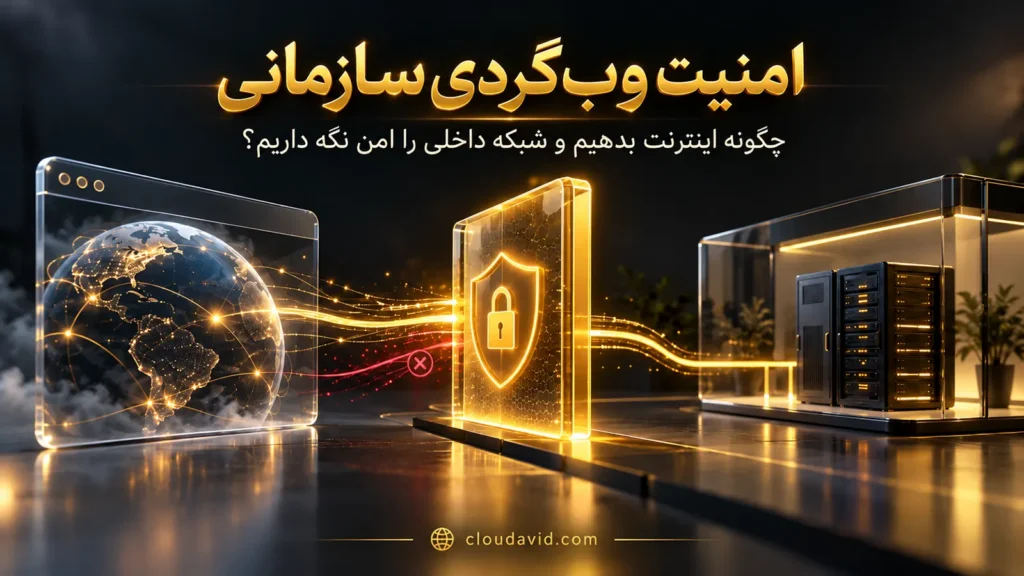
امنیت وبگردی سازمانی از جایی اهمیت پیدا میکند که کارکنان برای بررسی وبسایتها، حضور در جلسات آنلاین یا دریافت فایلهای کاری به دسترسی اینترنت نیاز دارند، در حالی که همان رایانه ممکن است به سامانهها و دادههای داخلی سازمان نیز متصل باشد. در چنین شرایطی، یک صفحه آلوده یا فایل دانلودشده میتواند به مسیر ورود تهدید به محیط داخلی تبدیل شود.
برای کاهش این ریسک، محدودکردن چند سایت بهتنهایی کافی نیست. سازمان باید بداند مرور وب در چه محیطی انجام میشود، فایلها چگونه به شبکه داخلی منتقل میشوند و در صورت بروز مشکل، چه اطلاعاتی برای بررسی رخداد در دسترس تیم فنی و امنیت قرار خواهد گرفت.
ریسک وبگردی سازمانی از کجا آغاز میشود؟
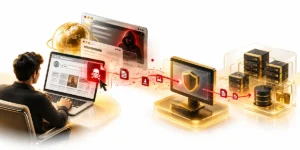
تصور کنید کارشناس واحد مالی برای دریافت یک فرم وارد سایتی شود که نشانی آن شبیه وبسایت اصلی است. در چنین شرایطی ممکن است اطلاعات ورود خود را در صفحهای جعلی وارد کند یا فایلی ناخواسته دریافت شود. حتی یک وبسایت معتبر نیز ممکن است از بخشی دیگر محتوای مخرب بارگذاری کند. این سناریوها نشان میدهند که ریسک وبگردی سازمانی فقط به سایتهای ناشناس محدود نیست.
- فریب کاربر: ورود اطلاعات در صفحه جعلی یا کلیک روی محتوای مشکوک
- محتوای ناامن: بارگذاری فایل یا کد مخرب حتی از یک وبسایت معتبر
- ایزولهسازی وب: محدودکردن دسترسی محتوای اینترنتی به سیستم اصلی
- کنترل تکمیلی: آموزش کاربران، مدیریت هویت و بررسی درخواستهای مشکوک
ایزولهکردن محیط وبگردی میتواند سطح مواجهه سیستم اصلی با محتوای ناامن را کاهش دهد؛ اما جای آموزش کاربر و کنترلهای هویتی را نمیگیرد. راهنمای امنیت مرورگر آژانس امنیت سایبری بریتانیا نیز بر مدیریت تنظیمات مرورگر و راهنمایی کاربران تأکید دارد.
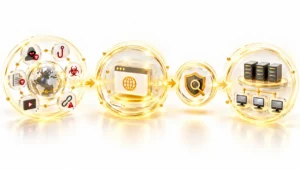
برای وبگردی امن چه مسیرهایی باید کنترل شود؟
نخست، محیط دسترسی به اینترنت را بررسی کنید. اگر مرورگر روی همان سیستم کاری اجرا میشود که به منابع حساس سازمان متصل است، باید مشخص باشد فایل یا برنامه دریافتشده چه سطحی از دسترسی دارد. جداسازی محیط اینترنت از محیط داخلی میتواند احتمال دسترسی مستقیم محتوای ناامن به سیستمهای سازمان را کاهش دهد.
در کنار آن، مسیر انتقال فایل و تجربه روزمره کاربران را مشخص کنید. فایلهای موردنیاز باید از مسیری تعریفشده عبور کنند که امکان تعیین نوع فایل، مجوز انتقال و بررسی امنیتی را فراهم کند. این مسیر باید در عین کنترلشدن، برای کاربران نیز قابل استفاده باشد تا نیازهای کاری مانند وبگردی، جلسات آنلاین و دریافت فایل کاری به روشهای خارج از سیاست سازمان منتقل نشود.
سیاست وبگردی زمانی قابل اجراست که هم مسیر دسترسی به اینترنت و هم مسیر بازگشت فایل به شبکه داخلی را تعیین کند.
ایناد چه نقشی در امنیت وبگردی سازمانی دارد؟
سامانه ایناد آوید برای تفکیک منطقی شبکههای ناهمگون، از جمله اینترنت و شبکه داخلی، طراحی شده است. در سناریوی وبگردی، فعالیت اینترنتی کاربر بهجای محیط اصلی کار، در یک محیط ایزوله انجام میشود و این محیط میتواند متناسب با نیاز سازمان بهصورت مرورگر یا دسکتاپ در اختیار او قرار گیرد.
مهمترین نقشهای ایناد در این سناریو عبارتاند از:
| قابلیت | نقش در وبگردی سازمانی |
|---|---|
| محیط ایزوله | اجرای فعالیتهای اینترنتی جدا از محیط اصلی کاربر |
| مرورگر یا دسکتاپ | ارائه محیط دسترسی متناسب با نیاز و سیاست سازمان |
| انتقال کنترلشده فایل | مدیریت مسیر جابهجایی فایل میان اینترنت و شبکه داخلی |
| سیاست فایل | اعمال محدودیت بر آپلود، دانلود و نوع فایلهای قابل انتقال |
| بررسی امنیتی | بررسی فایلها پیش از انتقال میان محیطهای مجزا |
| ثبت رخدادها | ثبت فعالیتها و اطلاعات موردنیاز برای بررسی و پیگیری رخدادها |
نحوه اجرای این قابلیتها باید متناسب با فرایند واقعی سازمان، سطح دسترسی کاربران و سیاستهای امنیتی موردنیاز طراحی شود. برای درک بهتر جایگاه ایناد در معماری شبکه و تفاوت میان جداسازی منطقی و فیزیکی، میتوانید مطلب مرتبط زیر را مطالعه کنید:
آیا محیط ایزوله بهتنهایی کافی است؟
محیط ایزوله میتواند ارتباط فعالیت اینترنتی با سیستم و شبکه داخلی را محدود کند، اما بهتنهایی همه ریسکهای وبگردی را پوشش نمیدهد. برای مثال، ثبت اطلاعات ورود در یک صفحه جعلی یا انتقال فایل بدون بررسی همچنان میتواند برای سازمان مسئلهساز باشد. به همین دلیل، ایزولهسازی باید در کنار کنترلهای امنیتی دیگر به کار گرفته شود:
- مدیریت هویت: کنترل دسترسی کاربران و حفاظت از اطلاعات ورود
- کنترل انتقال فایل: تعیین نوع فایل، مجوز انتقال و مسیر جابهجایی آن
- بررسی امنیتی فایل: اسکن فایلهای ورودی پیش از انتقال به شبکه داخلی
- آموزش کاربران: افزایش آگاهی نسبت به صفحات جعلی و درخواستهای مشکوک
- بهروزرسانی سیستمها: کاهش ریسک سوءاستفاده از آسیبپذیریهای شناختهشده
ترکیب این کنترلها کمک میکند محیط ایزوله بهعنوان بخشی از معماری امنیت وبگردی عمل کند، نه تنها کنترل امنیتی سازمان.
پیش از اجرای راهکار، چه چیزهایی را مشخص کنیم؟
پیش از اجرای راهکار، بهتر است نیازهای کاربران، سیاستهای دسترسی و الزامات عملیاتی سازمان بهصورت مشخص بررسی شوند:
| موضوع | پرسش کلیدی |
|---|---|
| گروههای کاربری | کدام کاربران به اینترنت نیاز دارند و دسترسی آنها به چه برنامهها یا وبسایتهایی مربوط است؟ |
| نوع محیط دسترسی | کاربران فقط به مرورگر نیاز دارند یا باید از یک دسکتاپ اینترنتی کامل استفاده کنند؟ |
| انتقال فایل | چه فایلهایی مجاز به ورود یا خروج از شبکه داخلی هستند و چه کسی این مجوز را تعیین میکند؟ |
| ثبت رخدادها | گزارشها باید پاسخگوی چه نیاز عملیاتی، امنیتی یا ممیزی باشند؟ |
| منابع زیرساختی | برای اجرای محیطهای ایزوله متناسب با تعداد کاربران چه منابعی لازم است؟ |
پاسخ به این موارد کمک میکند راهکار امنیتی بر اساس نیاز واقعی کاربران و شرایط زیرساخت طراحی شود. برای آشنایی بیشتر با سامانه ایناد و بررسی نحوه اجرای آن در زیرساخت سازمان، میتوانید صفحه محصول را ببینید و درخواست دمو ثبت کنید.
وبگردی امن؛ از ایزولهسازی تا کنترل دسترسی
امنیت وبگردی سازمانی زمانی اثربخش است که دسترسی به اینترنت، انتقال فایل و ثبت رخدادها بهصورت یکپارچه و بر اساس سیاست مشخص مدیریت شوند. استفاده از محیط ایزوله میتواند سطح تماس فعالیتهای اینترنتی با شبکه داخلی را کاهش دهد، اما نتیجه بهتر زمانی به دست میآید که این رویکرد در کنار کنترل هویت، آموزش کاربران و سیاست انتقال فایل قرار گیرد. در نهایت، معماری مناسب باید با نیاز واقعی کاربران، حساسیت دادهها و زیرساخت هر سازمان هماهنگ شود.