امنیت GitHub Copilot با قابلیت Local Sandboxing
امنیت GitHub Copilot با عرضه عمومی قابلیت Local Sandboxing وارد مرحله تازهای شده است. گیتهاب در ۷ اکتبر ۲۰۲۶ اعلام کرد که این قابلیت برای محدودکردن دسترسی دستورها و ابزارهای اجراشده توسط ایجنتهای هوش مصنوعی در دسترس قرار گرفته است. با این فناوری، Copilot میتواند در فرایند توسعه نرمافزار فعالیت کند، بدون اینکه لزوماً به تمام فایلها، اطلاعات محرمانه و منابع شبکهای در دسترس برنامهنویس دسترسی داشته باشد.
وقتی هوش مصنوعی خطرساز میشود…
دستیارهای برنامهنویسی مبتنی بر هوش مصنوعی دیگر فقط پیشنهاددهنده کد نیستند. برخی از آنها میتوانند بهصورت مستقل دستور اجرا کنند، فایل تغییر دهند و با سرویسهای مختلف ارتباط برقرار کنند. چنین اختیاراتی یک پرسش امنیتی مهم ایجاد میکند: اگر ایجنت هوش مصنوعی به اطلاعات حساس سازمان دسترسی پیدا کند، چه چیزی مانع استفاده ناخواسته از آنها خواهد شد؟
چرا امنیت GitHub Copilot اهمیت بیشتری پیدا کرده است؟
ایجنتهای برنامهنویسی (Coding Agent) میتوانند با استفاده از دسترسیهای موجود در محیط توسعه، وظایف مختلفی را بهصورت مستقل انجام دهند. این موضوع زمانی خطرساز میشود که ایجنت به اطلاعات محرمانه و منابع حساس سازمان دسترسی داشته باشد. مهمترین خطرات امنیتی عبارتاند از:
- افشای اطلاعات محرمانه: دسترسی ناخواسته به کدهای خصوصی شرکت.
- سرقت اطلاعات ورود: دسترسی به کلیدهای SSH و توکنهای حساس.
- تغییر فایلهای مهم: اجرای دستورهای اشتباه و آسیب به پروژه.
- دسترسی غیرمجاز به شبکه: اتصال به سرورها و منابع داخلی سازمان.
به همین دلیل، کنترل سطح دسترسی ایجنتهای هوش مصنوعی و محدودسازی اختیارات آنها، نقش مهمی در حفظ امنیت GitHub Copilot و محیط توسعه نرمافزار دارد.
Local Sandboxing؛ راهکار جدید گیتهاب برای امنیت Copilot
Local Sandboxing یک قابلیت امنیتی در GitHub Copilot است که با ایجاد محیطی محدود و کنترلشده، دسترسی ایجنتهای هوش مصنوعی به فایلها، شبکه و اطلاعات احراز هویت را مدیریت میکند. به این ترتیب، ایجنت میتواند وظایف مجاز خود را انجام دهد، اما برای دسترسی به منابع خارج از محدوده تعیینشده با محدودیت روبهرو میشود.
بر اساس اطلاعیه رسمی GitHub، قابلیت Local Sandboxing از ۷ اکتبر ۲۰۲۶ برای محیطهای زیر بهصورت عمومی عرضه شده است:
- GitHub Copilot CLI: کنترل اجرای دستورهای ایجنت در محیط خط فرمان.
- GitHub Copilot App: کنترل اجرای دستورهای ایجنت در محیط برنامه.
- Visual Studio Code: کنترل نشستهای ایجنت مبتنی بر Agent Host.
این قابلیت با استفاده از فناوری Microsoft eXecution Container (MXC)، محدودیتهای امنیتی را در ویندوز، لینوکس و macOS اعمال میکند. شرایط و پیشنیازهای اجرای آن در هر سیستمعامل متفاوت است.
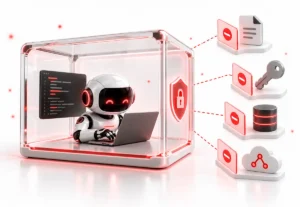
Local Sandboxing چه دسترسیهایی را محدود میکند؟
یکی از مهمترین ویژگیهای Local Sandboxing، امکان تعیین مرزهای دسترسی برای دستورهای اجراشده توسط ایجنت است. توسعهدهندگان و مدیران سازمان میتوانند این محدودیتها را براساس نیاز پروژه و سیاستهای امنیتی تنظیم کنند:
حوزه امنیتی نوع کنترل اهمیت برای سازمان
فایلها و پوشهها محدودسازی دسترسی به فایلها و پوشههای مشخص جلوگیری از دسترسی به فایلهای محرمانه
اتصالات شبکه محدودسازی ارتباط با شبکهها و میزبانهای مشخص جلوگیری از اتصال به شبکههای غیرمجاز
اعتبارنامهها کنترل دسترسی به رمزها و توکنهای احراز هویت کاهش احتمال افشای اطلاعات ورود
ابزارهای متصل محدودسازی اتصال به ابزارها و سرورهای MCP جلوگیری از دسترسی ابزارهای غیرمجاز
سیاستهای سازمانی اعمال محدودیتهای امنیتی بر فعالیت ایجنتها جلوگیری از تغییر سیاستهای امنیتی سازمان
نکته مهم: Local Sandboxing تمام ارتباطات شبکه را قطع نمیکند؛ در Copilot CLI اینترنت بهصورت پیشفرض فعال و شبکه محلی غیرفعال است. بنابراین، تنظیم دسترسیها براساس حساسیت پروژه ضروری است.
محافظت از اطلاعات محرمانه با Credential Masking
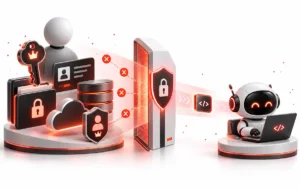
ایجنتهای برنامهنویسی برای انجام وظایفی مانند کار با مخازن Git به احراز هویت نیاز دارند، اما لازم نیست رمز عبور یا توکن واقعی را مشاهده کنند. گیتهاب برای محافظت از این اطلاعات از قابلیت Credential Masking استفاده میکند که بهجای اعتبارنامه اصلی، یک مقدار جایگزین در اختیار ابزارهای اجراشده در سندباکس قرار میدهد.
در این روش، یک پراکسی محلی فقط هنگام ارتباط HTTPS با مقصد مجاز، از اعتبارنامه واقعی استفاده میکند. برای مثال، Copilot میتواند یک عملیات مجاز Git را انجام دهد، بدون اینکه به توکن واقعی دسترسی مستقیم داشته باشد. این سازوکار خطر افشای اطلاعات حساس را کاهش میدهد، اما محافظت از فایلهای حاوی رمز و سایر اطلاعات محرمانه همچنان به کنترلهای امنیتی جداگانه نیاز دارد.
ایجنت هوش مصنوعی برای انجام وظایف خود، نباید تمام اختیارات و اطلاعات محرمانه کاربر انسانی را در اختیار داشته باشد.
نقش سیاستهای سازمانی در امنیت ایجنتهای هوش مصنوعی
در محیطهای سازمانی، کنترل دسترسی ایجنتهای هوش مصنوعی نباید فقط به تنظیمات شخصی برنامهنویسان وابسته باشد. گیتهاب با ارائه سیاستهای امنیتی سازمانی، امکان الزام استفاده از سندباکس و اعمال محدودیتهایی را فراهم کرده که توسعهدهندگان نتوانند آنها را تغییر دهند یا تضعیف کنند.
کنترل اتصال به MCP Server
پروتکل MCP امکان اتصال ایجنتها به ابزارها، پایگاههای داده و سرویسهای سازمانی را فراهم میکند. ازآنجاکه این ارتباطات ممکن است به اطلاعات حساس دسترسی داشته باشند، گیتهاب امکان مدیریت سرورهای MCP مجاز و غیرمجاز را برای جلوگیری از دسترسیهای ناخواسته فراهم کرده است.
تأیید انسانی برای عملیات حساس
گاهی Copilot برای اجرای دستورها به دسترسی بیشتری نیاز دارد و ممکن است درخواست اجرای آنها خارج از سندباکس را مطرح کند. ازآنجاکه این اقدام محافظت Credential Masking و پراکسی سندباکس را برای همان عملیات غیرفعال میکند، تأیید انسانی و رعایت سیاستهای امنیتی سازمان اهمیت دارد.
راهکارهای کاهش خطرات امنیتی Copilot در سازمانها
قابلیت Local Sandboxing خطرات امنیتی ایجنتهای هوش مصنوعی را کاهش میدهد، اما بهتنهایی امنیت محیط توسعه را تضمین نمیکند. سازمانها باید در کنار آن، مدیریت دسترسی، حفاظت از اطلاعات محرمانه و نظارت بر فعالیت ایجنتها را نیز اجرا کنند. مهمترین خطرات و راهکارهای امنیتی پیشنهادی در جدول زیر آمده است:
| سناریوی پرخطر | پیامد احتمالی | کنترل امنیتی پیشنهادی |
|---|---|---|
| دسترسی به تمام فایلهای سیستم | مشاهده یا تغییر فایلهای محرمانه | محدودسازی دسترسی به فایلهای مجاز |
| ارتباط آزاد با اینترنت | انتقال اطلاعات به مقصدهای غیرمجاز | کنترل ترافیک و تعیین مقصدهای مجاز |
| دسترسی مستقیم به توکنها | افشای رمزها و اطلاعات احراز هویت | استفاده از Credential Masking |
| اجرای دستورهای حساس | تغییر ناخواسته کدها و منابع سازمان | تأیید انسانی پیش از اجرای دستورها |
| اتصال به ابزارهای ناشناس | افزایش دسترسی به منابع حساس | مدیریت MCP و تعیین ابزارهای مجاز |
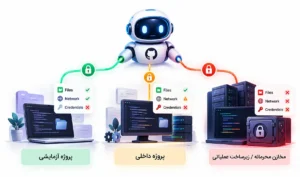
این اقدامات باید براساس نوع پروژه، حساسیت اطلاعات و معماری زیرساخت سازمان انتخاب شوند. برای مثال، ایجنتی که روی یک پروژه آزمایشی فعالیت میکند، لزوماً به همان سطح محدودیت یک ایجنت متصل به مخازن محرمانه یا زیرساخت عملیاتی نیاز ندارد.
اقدامات جدید GitHub برای تقویت امنیت کدها
انتشار Local Sandboxing تنها اقدام امنیتی اخیر گیتهاب نیست. این شرکت در اکتبر ۲۰۲۶ دو قابلیت دیگر را نیز معرفی کرده که بر حفاظت از اطلاعات محرمانه و قابلیت ردیابی تغییرات کد تمرکز دارند.
شناسایی هوشمندتر رمزهای افشاشده در کد
گیتهاب در ۷ اکتبر ۲۰۲۶ از مدل تخصصی جدیدی برای شناسایی اطلاعات محرمانه در کد رونمایی کرد. این مدل برخلاف روشهای سنتی، تنها به الگوهای مشخص توکنها وابسته نیست و قابلیتهای زیر را دارد:
- تشخیص هوشمند: شناسایی گذرواژهها و اعتبارنامههای احتمالی بدون الگوی مشخص.
- تحلیل محتوای کد: بررسی محتوای اطراف کد برای تشخیص اعتبارنامههای احتمالی.
- وضعیت انتشار: بمدل جدید برای هشدارهای واجد شرایط فعال شده است؛ کاربرد آن در Push Protection در مرحله پیشنمایش خصوصی قرار دارد و استفاده از آن در بررسی امنیتی Copilot برای پیشنمایش خصوصی آینده برنامهریزی شده است.
قابلیت Push Attribution برای ردیابی تغییرات
گیتهاب در ۱۲ اکتبر ۲۰۲۶ قابلیت Push Attribution را برای مشتریان GitHub Enterprise معرفی کرد. این قابلیت با هدف ثبت هویت ارسالکنندگان و بهبود ردیابی تغییرات کد طراحی شده و ویژگیهای زیر را دارد:
- ثبت هویت ارسالکننده: ثبت حساب احراز هویتشدهای که تغییرات کد را به مخزن Push کرده است.
- بهبود شناسایی هویت: امکان مقایسه هویت حساب ارسالکننده با اطلاعات Author و Committer در Git.
- وضعیت انتشار قابلیت: عرضه در پیشنمایش عمومی محدود صرفاً برای مشتریان GitHub Enterprise.
مجموع این اقدامات نشاندهنده تمرکز گیتهاب بر سه حوزه مهم است: اجرای کنترلشده ایجنتها، محافظت از اطلاعات محرمانه و قابلیت ردیابی تغییرات کد.
تأثیر ایجنتهای هوش مصنوعی بر امنیت زیرساخت سازمانها
با گسترش استفاده از ایجنتهای هوش مصنوعی، امنیت محیط توسعه نرمافزار اهمیت بیشتری پیدا کرده است. این ابزارها میتوانند مستقلاً دستور اجرا کنند، فایلها را تغییر دهند و به شبکه متصل شوند؛ بنابراین، استفاده از محیطهای توسعه ایزوله برای کنترل دسترسی آنها به کدها، ابزارها و منابع حساس سازمان ضروری است.
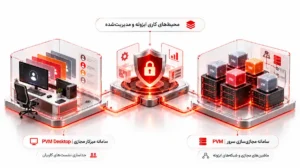
در پروژههای حساس، استفاده از ماشینهای مجازی مجزا و زیرساخت دسکتاپ مجازی (VDI) میتواند محیطی ایزوله برای اجرای ایجنتهای هوش مصنوعی فراهم کند. این راهکارها به سازمانها کمک میکنند دسترسی ایجنتها به منابع حساس را کنترل کرده و محیطهای توسعه مستقل و مدیریتشده ایجاد کنند.
توصیه آوید | زیرساخت امن برای محیطهای توسعه
برای سازمانهایی که به ایجاد محیطهای کاری ایزوله و مدیریتشده نیاز دارند، دو راهکار آوید از نظر زیرساختی قابل بررسی هستند:
- PVM Desktop | سامانه میزکار مجازی
این سامانه با ارائه میزکارهای مجازی اختصاصی و مدیریت متمرکز محیط کاری، امکان جداسازی نشستهای کاربران و کنترل متمرکز منابع را فراهم میکند.
- PVM | سامانه مجازیسازی سرور
این سامانه با امکان ایجاد و مدیریت ماشینهای مجازی و شبکههای ایزوله، زیرساخت لازم برای جداسازی محیطهای عملیاتی و توسعه را فراهم میکند.
نکته: این محصولات جایگزین مستقیم Local Sandboxing گیتهاب نیستند؛ بلکه میتوانند بهعنوان بخشی از زیرساخت اجرای مجزا و مدیریتشده بررسی شوند.
نگاه رادار امنیتی آوید به آینده توسعه نرمافزار
تحولات اخیر GitHub نشان میدهد که امنیت ایجنتهای هوش مصنوعی فراتر از مدلهای زبانی است و مواردی مانند اجرای دستورها، مدیریت اعتبارنامهها، دسترسی به شبکه و کنترل ابزارهای جانبی را نیز شامل میشود. اگرچه استفاده از هوش مصنوعی سرعت توسعه نرمافزار را افزایش میدهد، اما میتواند خطر دسترسی ناخواسته به منابع حساس سازمان را نیز بیشتر کند.
از نگاه رادار امنیتی آوید، ایزولهسازی محیط اجرا، مدیریت دسترسی و اعمال سیاستهای امنیتی مستقل از کاربر، نقش مهمی در آینده زیرساخت سازمانها دارند. بنابراین، سازمانها باید پیش از استفاده گسترده از ایجنتهای هوش مصنوعی، محدوده اختیارات و نحوه نظارت بر فعالیت آنها را مشخص کنند.
در این مسیر، ترکیب کنترلهای امنیتی اختصاصی ایجنتها با زیرساختهای مجازیسازی و محیطهای کاری مجزا، میتواند به طراحی معماری امنتر برای توسعه نرمافزار کمک کند.
آینده برنامهنویسی هوشمند؛ آزادی عمل در چارچوب امنیت
عرضه عمومی Local Sandboxing نشان میدهد که امنیت GitHub Copilot دیگر تنها به بررسی کدهای تولیدشده محدود نیست؛ بلکه به کنترل دسترسی ایجنتهای هوش مصنوعی نیز وابسته است. این ابزارها میتوانند فایلها را بررسی کنند، دستور اجرا کنند و به سرویسهای مختلف متصل شوند؛ بنابراین، سازمانها باید محدوده اختیارات، تأیید انسانی و سیاستهای امنیتی را مشخص کنند. قابلیت جدید گیتهاب گامی مهم در ایجاد محیطهای توسعه امن و کنترلشده است.
«آینده امنیت هوش مصنوعی، تنها به توانایی ایجنتها وابسته نیست؛ بلکه به کنترل اختیارات آنها بستگی دارد.»