بررسی فایل در پسزمینه چگونه انتظار کنار کیوسک را حذف میکند؟
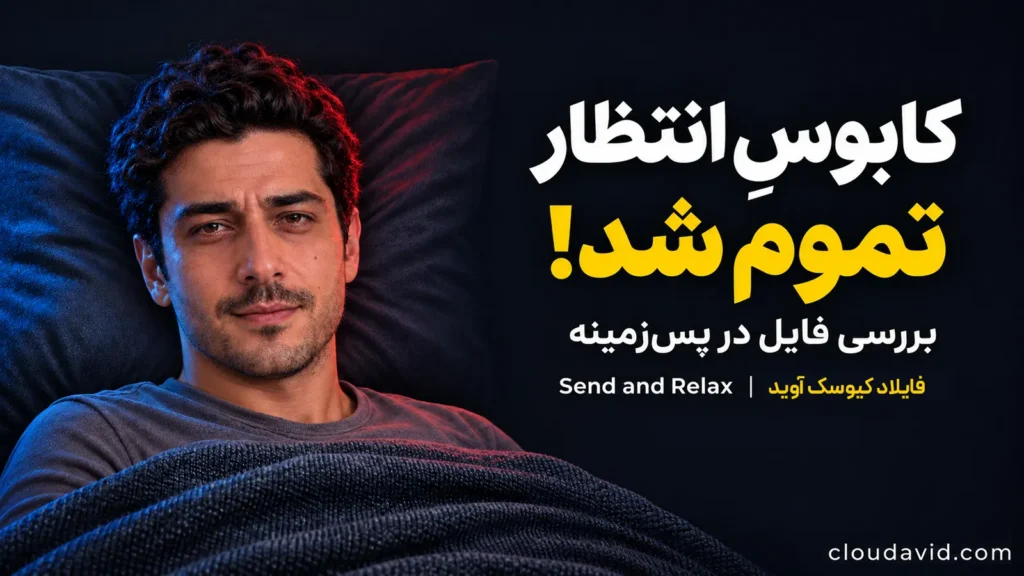
بررسی فایل در پسزمینه از قابلیتهایی است که از مدتها پیش در فایلاد کیوسک آوید وجود داشته است. کاربر پس از تکمیل ارسال فایلها میتواند به کار خود برسد؛ بررسی ادامه پیدا میکند و نیازی نیست تا پایان اسکن کنار دستگاه بماند. در آوید، این شیوه استفاده را Send and Relax یا «سند اند ریلکس» نامیدهایم.
ویدئوی «کابوس انتظار تموم شد!» روایتی از همین تجربه باسابقه است؛ تجربهای که در آن، ادامه بررسی فایل به حضور کاربر کنار کیوسک وابسته نیست.
بررسی فایل در پسزمینه چه معنایی دارد؟
در این شیوه، ارسال فایل و بررسی آن دو مرحله جدا هستند. کاربر ابتدا ارسال فایلها به سامانه را تکمیل میکند. پس از آن، سامانه بررسی را ادامه میدهد و کاربر میتواند از کیوسک فاصله بگیرد و به فعالیتهای دیگر خود برسد.
این همان تجربهای است که ممکن است کاربران با عبارتهایی مانند «اسکن فایل در پسزمینه» یا «ارسال فایل بدون انتظار برای اسکن» جستوجو کنند. منظور از نبود انتظار، نماندن کاربر کنار کیوسک تا پایان بررسی است؛ خود فایل همچنان باید مراحل کنترل را طی کند.
ارسال که کامل شد، به کارتان برسید؛ بررسی فایلها در پسزمینه ادامه دارد.
Send and Relax چه تغییری در زمان انتظار ایجاد میکند؟
سند اند ریلکس نامی است که آوید برای این قابلیت در فایلاد کیوسک به کار میبرد. این نام بر تجربه کاربر تأکید دارد: فایلها را ارسال میکند و ادامه بررسی را به سامانه میسپارد.
انتشار این ویدئو، یادآوری قابلیتی است که پیشتر در فایلاد کیوسک وجود داشته است. جمله پایانی ویدئو نیز به همین سابقه اشاره میکند: «بعضی تفاوتها تازه نیستند، ریشه دارند…»
آیا ارسال فایل به معنی تأیید آن است؟
خیر. پایان ارسال، به معنی پایان بررسی یا تأیید فایل نیست. فایل پس از دریافت در سامانه، مراحل بررسی را طی میکند و دسترسی به آن تابع نتیجه بررسی و سیاستهای تعریفشده است.
بنابراین، فاصلهگرفتن کاربر از کیوسک به معنی کنارگذاشتن کنترلهای امنیتی نیست. آنچه تغییر میکند، نیاز به حضور کاربر کنار دستگاه است؛ فرایند بررسی فایل همچنان ادامه دارد.
فایلاد کیوسک چگونه ورود و خروج فایلها را کنترل میکند؟
وقتی پیمانکار نقشههای پروژه را روی فلش میآورد، تیم فنی به فایلها نیاز دارد و تیم امنیت باید بداند چه چیزی وارد شبکه میشود. در ورود فایل، بررسی امنیتی برای کاهش ریسک ورود فایل آلوده انجام میشود. در خروج فایل، کنترل دسترسی و مسیر انتقال به سازمان کمک میکند خروج اطلاعات حساس را مدیریت کند.
سازمان میتواند در فایلاد کیوسک تعیین کند چه کاربرانی اجازه انتقال دارند، چه قالبهایی پذیرفته میشوند و بارگذاری یا دریافت فایل از چه مسیری انجام میشود. تیم امنیت هم میتواند نتیجه انتقال را در گزارش سامانه پیگیری کند.
قابلیتهای امنیتی فایلاد کیوسک
- مدیریت USB و تعیین مسیرهای مجاز برای ورود و خروج فایلهای سازمانی
- تحلیل فایل در Sandbox ایزوله با چند موتور آنتیویروس و ابزار مقابله با باجافزار
- کنترل نشت داده با ابزار DLP و اعمال سیاست سازمان بر خروج اطلاعات حساس
- احراز هویت متمرکز با Active Directory و مدیریت مجوزهای انتقال کاربران
- گزارش فعالیتها شامل فایلها، تهدیدهای شناساییشده و سوابق دسترسی در Access Report
برای مطالعه درباره کنترلهای امنیتی در محیطهای عملیاتی، راهنمای NIST برای کاهش ریسک حافظههای قابلحمل را ببینید.
کدام مدل استقرار برای سازمان مناسب است؟
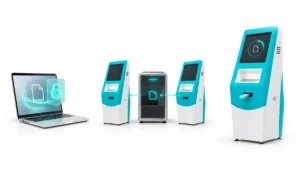
تفاوت مدلهای فایلاد کیوسک در محل پردازش فایل و نحوه دسترسی کاربر است. در مدل سختافزاری مستقل، فایل روی خود کیوسک بررسی میشود. در مدل سختافزاری متمرکز، کیوسک درگاه ورود و خروج فایل است و بررسی روی سرور انجام میشود. مدل مجازی نیز امکان انتقال فایل از ایستگاه کاری را فراهم میکند.
| مدل استقرار | نحوه انتقال و پردازش | نمونه کاربرد |
|---|---|---|
| سختافزاری مستقل (Standalone) | کاربر حافظه را به کیوسک متصل میکند و پردازش روی همان دستگاه انجام میشود. | یک نقطه مشخص برای دریافت و بررسی فایلهای ورودی |
| سختافزاری متمرکز (Centralized) | کیوسک درگاه انتقال است و بررسی امنیتی فایلها روی سرور انجام میشود. | چند نقطه انتقال فایل با پردازش متمرکز روی سرور |
| کیوسک مجازی (Virtual Kiosk) | کاربر فایل را از مسیر رمزنگاریشده و تحت مدیریت متمرکز منتقل میکند. | ایستگاههایی با درگاه USB مسدود و نیاز به انتقال فایل |
آزمون کنترل انتقال فایل با USB در سازمان
برای ارزیابی فایلاد کیوسک، یک فایل آزمایشی و دو حساب کاربری در نظر بگیرید. یکی از حسابها مجوز انتقال داشته باشد و دیگری فاقد این مجوز باشد. با هر حساب برای انتقال همان فایل اقدام کنید و نتیجه را با سیاست سازمان بسنجید.
در مرحله بعد، با حساب مجاز یک فایل نمونه با قالب غیرمجاز انتخاب کنید و نتیجه را در Access Report بررسی کنید. اگر انتقال خروجی هم در دامنه ارزیابی است، همین مسیر را با دادههای آزمایشی جداگانه بسنجید.
برای بررسی Send and Relax هم یک بار ارسال فایل را کامل کنید و از کنار کیوسک فاصله بگیرید. سپس پیگیری کنید که بررسی فایل ادامه پیدا کرده و نتیجه آن طبق سیاست سازمان قابل مشاهده است.