النینو و امنیت سایبری چه ارتباطی با هم دارند؟
النینو و امنیت سایبری از مسیر وابستگی خدمات دیجیتال به برق، سرمایش و ارتباطات به هم مرتبط میشوند. قطع برق، توقف سرمایش اتاق سرور یا اختلال شبکه میتواند سامانههای سازمان را از دسترس خارج کند؛ حتی زمانی که حملهای رخ نداده است. دامنه این اختلال ممکن است از توقف یک نرمافزار تا قطع همزمان چند خدمت حیاتی گسترش یابد. برای تیم فناوری، پرسش اصلی این است که چگونه خدمات ضروری را حفظ کند، دادهها را بازیابی کند و در جریان این اقدامات، کنترل دسترسی و نظارت امنیتی را ادامه دهد.
النینو؛ پدیدهای اقلیمی با پیامدهای زیرساختی…
النینو با گرمشدن غیرمعمول آبهای اقیانوس آرام استوایی میتواند الگوهای دما و بارش را تغییر دهد. این پدیده عامل مستقیم حمله سایبری نیست؛ اما پیامدهای آن ممکن است برق، ارتباطات یا دسترسی به سایت را مختل کند. آمادگی پیش از بحران به تیم فناوری کمک میکند خدمات را طبق رویههای آزمودهشده و با حفظ کنترلهای امنیتی بازیابی کند.
النینو و امنیت سایبری؛ ارتباط با تداوم خدمات
النینو با گرمشدن غیرمعمول آبهای سطحی بخش مرکزی و شرقی اقیانوس آرام استوایی ارتباط دارد و میتواند الگوهای دما و بارش را تغییر دهد. پیامدهای آن به فصل، موقعیت جغرافیایی و سایر عوامل اقلیمی وابسته است؛ بنابراین، بررسی النینو و امنیت سایبری باید بر خطرهای محلی و وابستگی خدمات سازمان تمرکز کند:
- بارش شدید میتواند مسیر دسترسی کارکنان و کابلهای ارتباطی را مختل کند.
- گرمای شدید میتواند ظرفیت سرمایش اتاق سرور و پایداری تجهیزات را محدود کند.
- کمبود برق میتواند تجهیزات سالم و خدمات وابسته به آنها را از دسترس خارج کند.
- آمادهباش سازمان باید بر هشدار معتبر محلی و ارزیابی وضعیت زیرساخت تکیه کند.
چرا تابآوری سایبری به شرایط محیطی وابسته است؟
تابآوری سایبری به توان سازمان برای حفظ فعالیتهای ضروری و بازیابی پس از اختلال مربوط میشود و به وضعیت تجهیزات، معماری خدمات و آمادگی کارکنان وابسته است. چارچوب NIST CSF 2.0 نیز در زیرردههای PR.IR-02 تا PR.IR-04، حفاظت در برابر تهدیدهای محیطی، تابآوری در شرایط نامساعد و تأمین ظرفیت کافی برای دسترسپذیری را مطرح میکند.
روشنبودن سرور جایگزین برای بازگشت خدمت کافی نیست؛ سامانه احراز هویت، DNS، ذخیرهسازی و کلیدهای رمزنگاری نیز باید در دسترس باشند. برنامه آمادگی باید وابستگیهای خدمت، ترتیب بازیابی و روش دسترسی امن به منابع موردنیاز را مشخص کند تا تیم فناوری بتواند خدمت را به وضعیت عملیاتی بازگرداند.
آمادگی زیرساخت زمانی قابل ارزیابی است که سازمان بداند کدام خدمت را، با چه وابستگیهایی و در چه زمانی میتواند بازیابی کند.
النینو و امنیت سایبری؛ شناسایی خدمات حیاتی و اولویتهای بازیابی
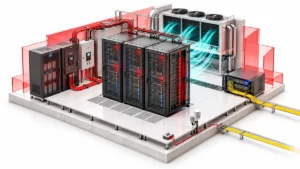
اولین اقدام در برنامه النینو و امنیت سایبری، شناخت خدماتی است که توقف آنها بیشترین اثر را بر فعالیت سازمان دارد. این اولویتبندی باید با مشارکت مسئولان کسبوکار انجام شود؛ زیرا اهمیت یک خدمت صرفاً از تعداد سرورها یا حجم داده آن مشخص نمیشود. برای هر خدمت، مسئول پاسخگو و وابستگیهای فنی را ثبت کنید. مشخص شود چه کسانی درباره توقف یا انتقال آن تصمیم میگیرند و بازگشت آن به چه منابعی نیاز دارد. سپس دو هدف بازیابی تعیین شوند:
- زمان هدف بازیابی یا RTO، مدت هدف برای بازگرداندن خدمت پس از وقوع اختلال است.
- نقطه هدف بازیابی یا RPO، میزان عقبرفت زمانی قابلقبول داده پس از بازیابی است.
برای نمونه، اگر RPO یک سامانه یک ساعت باشد، روش و فاصله پشتیبانگیری باید با این نیاز سازگار باشد. اگر RTO آن دو ساعت تعیین شده است، آزمون باید نشان دهد بازگرداندن خدمت و وابستگیهای ضروری آن در این زمان امکانپذیر است. اهداف بازیابی را با ظرفیت موجود تطبیق دهید. اگر زیرساخت فعلی پاسخگوی هدف مصوب نیست، این فاصله باید همراه با اثر عملیاتی، هزینه اصلاح و مسئول تصمیمگیری ثبت شود.
ظرفیت برق و سرمایش را آزمایش کنید
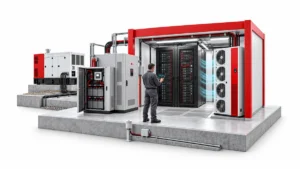
وجود UPS یا ژنراتور بهتنهایی مدت ادامه فعالیت سازمان را مشخص نمیکند. بار تجهیزات، سلامت باتری، وضعیت نگهداری و امکان تأمین سوخت بر این زمان اثر دارند. آزمون برق اضطراری باید با هماهنگی مسئولان تأسیسات و بهرهبرداری انجام شود و شرایط اجرا، محدودیتها و معیار توقف آن از قبل مشخص باشند تا آزمون، اختلال ناخواسته ایجاد نکند.
سامانه سرمایش و شرایط محیطی را نیز همزمان بررسی کنید؛ زیرا توقف سرمایش میتواند حتی با وجود برق پشتیبان، ادامه کار سرورها را محدود کند. مسیر ورود آب، محل تجهیزات برق و وضعیت حسگرها باید ارزیابی شوند و هر هشدار، مسئول رسیدگی و اقدام مشخص داشته باشد. برنامه باید تعیین کند چه زمانی کاهش بار یا خاموشسازی کنترلشده ضروری است.
افزونگی را با استقلال مسیرها بسنجید
برای اطمینان از افزونگی زیرساخت، وابستگیهای مشترک تجهیزات و مسیرهای ارتباطی را بررسی کنید تا یک حادثه، منابع اصلی و پشتیبان را همزمان از دسترس خارج نکند:
- استقلال ارتباطات: دو لینک اینترنت ممکن است از یک کانال فیزیکی عبور کنند؛ مسیرها را بررسی کنید تا یک حادثه هر دو اتصال را قطع نکند.
- استقلال منابع: وابستگی تجهیزات اصلی و پشتیبان به برق و ذخیرهسازی مشترک را بررسی کنید تا نقاط خرابی همزمان مشخص شوند.
- موقعیت سایتها: در بررسی النینو و امنیت سایبری، خطر مشترک منطقهای برای سایت اصلی، سایت بازیابی و محل نسخههای پشتیبان را بسنجید.
- آزمون خدمت: مسیر جایگزین را تا ورود کاربر و اجرای عملیات موردنیاز آزمایش کنید؛ برقراری اتصال شبکه، بهتنهایی بازگشت خدمت را ثابت نمیکند.
پشتیبانگیری را با بازیابی خدمت ارزیابی کنید
گزارش موفقیت پشتیبانگیری، تضمینکننده بازگشت خدمت نیست؛ سلامت داده، دسترسی به پیشنیازها و زمان بازیابی نیز باید بررسی شوند. راهنمای مقابله با باجافزار CISA بر نگهداری نسخههای پشتیبان آفلاین و رمزگذاریشده و آزمون منظم آنها تأکید دارد. محل نگهداری نسخهها نیز باید در برابر خطرهای مشترک با سایت اصلی ارزیابی شود.
برای آزمون بازیابی، یک خدمت مشخص را تا تأیید عملکرد توسط مسئول سامانه بازگردانید. نتیجه آزمون باید خدمت بازیابیشده، زمان بازگشت و موانع موجود را مشخص کند.
- سلامت داده و تنظیمات خدمت، پس از بازیابی در محیط آزمون بررسی و تأیید شود.
- وضعیت وابستگیهای پایه خدمت، پس از بازیابی در محیط آزمون بررسی و تأیید شود.
- زمان بازگشت و عملکرد خدمت، پس از بازیابی در محیط آزمون ثبت و تأیید شود.
- وضعیت دسترسی و امنیت خدمت، پس از بازیابی در محیط آزمون بررسی و تأیید شود.
در محیطهای صنعتی، تنظیمات تجهیزات کنترلی و نرمافزارهای مهندسی را نیز در برنامه پشتیبانگیری بگنجانید و آزمون سامانه عملیاتی را با ارزیابی اثر، هماهنگی مسئول بهرهبرداری و رعایت الزامات ایمنی انجام دهید. برای آشنایی بیشتر با حفاظت از داده و بازگرداندن سرویس، راهنمای دیزاستر ریکاوری در بحران را بخوانید.
مسیر دسترسی اضطراری را پیشاپیش آماده کنید
اگر حضور کارکنان در محل ممکن نباشد، تیم فناوری باید بتواند از راه دور به سامانههای ضروری دسترسی داشته باشد. دسترسی اضطراری را پیش از بحران آماده و آزمایش کنید؛ افراد مجاز، سامانههای مقصد، سطح دسترسی و مدت اعتبار مجوزها باید مشخص باشند.
این مسیر باید با احراز هویت چندعاملی، محدودسازی دسترسی و ثبت فعالیتها همراه باشد. وابستگی آن به برق، اینترنت و سامانه احراز هویت را نیز بررسی کنید تا هنگام اختلال قابلاستفاده باشد. پس از پایان شرایط اضطراری، مجوزهای موقت را لغو و فعالیتهای انجامشده را بازبینی کنید.
تجربه پرو؛ قطع برق و اختلال ارتباطات
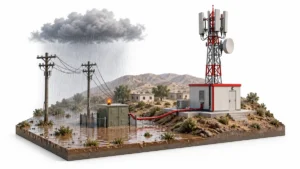
رگولاتوری مخابرات پرو، OSIPTEL، در گزارش ۱۱ مارس ۲۰۲۳ از اختلال ۴۴ ایستگاه پایه و قطع خدمات موبایل در ۴۰ منطقه بر اثر بارشهای شدید خبر داد. طبق گزارشهای اولیه اپراتورها، ۹۰ درصد اختلال ایستگاهها به نبود برق و ۱۰ درصد به آبگرفتگی تأسیسات مربوط بود. این نمونه نشان میدهد حتی تجهیزات سالم نیز با قطع برق منطقه ممکن است ارائه خدمت را متوقف کنند.
در بررسی النینو و امنیت سایبری، این حادثه اهمیت آمادگی برای قطع همزمان ارتباط اصلی و امکانات پشتیبانی خارج از سازمان را نشان میدهد؛ اما وقوع حمله سایبری یا نقش انحصاری النینو را اثبات نمیکند. جزئیات در گزارش رسمی OSIPTEL درباره اختلال خدمات موبایل آمده است.
چکلیست آمادگی زیرساخت پیش از بحران
برای ارزیابی النینو و امنیت سایبری در سازمان، خطرهای محیطی محل استقرار و اثر آنها بر خدمات را با کمک جدول زیر بررسی کنید. برای هر مورد، وضعیت فعلی، مسئول پیگیری و مهلت اصلاح را ثبت کنید و آمادگی را با شواهدی مانند گزارش آزمون، نقشه تأییدشده یا سابقه نگهداری بسنجید:
| حوزه ارزیابی | پرسش اصلی | شاهد موردنیاز |
|---|---|---|
| خدمات حیاتی | اولویت بازیابی و مسئول هر خدمت مشخص است؟ | فهرست مصوب خدمات و وابستگیها |
| اهداف بازیابی | RTO و RPO با نیاز کسبوکار تطبیق دارند؟ | اهداف تأییدشده و نتیجه آزمون |
| برق و سرمایش | مدت ادامه فعالیت هنگام اختلال معلوم است؟ | گزارش آزمون و برنامه نگهداری |
| ارتباطات جایگزین | وابستگی مسیر اصلی و پشتیبان بررسی شده است؟ | نقشه مسیر و نتیجه آزمون انتقال |
| نسخه پشتیبان | بازیابی بدون سایت اصلی امکانپذیر است؟ | گزارش بازیابی و تأیید سلامت داده |
| مدیریت اضطراری | تیم مجاز هنگام اختلال امکان مدیریت دارد؟ | رویه دسترسی و نتیجه آزمون اتصال |
| پایش محیطی | هشدارها مسئول و اقدام مشخص دارند؟ | آستانه هشدار و سوابق پیگیری |
| آمادگی کارکنان | جانشین افراد کلیدی و روش تماس مشخص است؟ | فهرست تماس و نتیجه تمرین تیمی |
برنامه پیشنهادی ۳۰روزه برای شروع
برنامه پیشگیرانه النینو و امنیت سایبری باید به مسئولیت مشخص و آزمون قابلاندازهگیری منتهی شود. برنامه زیر ترتیب پیشنهادی آغاز کار است؛ تکمیل همه اصلاحات ممکن است با توجه به اندازه زیرساخت و محدودیتهای عملیاتی به زمان بیشتری نیاز داشته باشد.
هفته اول | شناسایی خدمات و وابستگیها
خدمات حیاتی را با مسئولان کسبوکار مشخص کنید. وابستگی هر خدمت به برق، شبکه، ذخیرهسازی و سرویس هویتی را بنویسید. وضعیت دسترسی کارکنان و تأمینکنندگان را نیز بررسی کنید. خروجی این هفته، فهرست اولویتبندیشده ریسکها و مسئول هر مورد است.
هفته دوم | اصلاح نقصهای فوری
موارد فوری پشتیبانگیری، هشداردهی و دسترسی اضطراری را اصلاح کنید. برای مشکلاتی که به خرید تجهیزات یا تغییر معماری نیاز دارند، اثر عملیاتی و برنامه پیگیری تعیین شود. ریسکهای باقیمانده باید برای مدیریت روشن باشند.
هفته سوم | اجرای آزمون کنترلشده
بازیابی یک خدمت حیاتی یا استفاده از مسیر ارتباطی جایگزین را آزمایش کنید. پیش از اجرا، محدوده، اثر احتمالی و روش بازگشت را مشخص کنید. زمان واقعی اجرا، موانع و اقدامات لازم برای اصلاح را ثبت کنید.
هفته چهارم | تکمیل رویهها و گزارش آمادگی
راهنمای اجرای بازیابی را بر اساس نتیجه آزمون بهروز کنید. فهرست تماسها، مسئولیت جانشینها و محل دسترسی امن به مستندات را مشخص کنید. گزارش پایانی باید میان موارد آزمایششده و مواردی که هنوز صرفاً در برنامه هستند، تفاوت روشنی بگذارد.
در زمان صدور هشدار محلی چه کنیم؟
در برنامه النینو و امنیت سایبری، واکنش به هشدار معتبر محلی باید از فعالسازی آمادهباش تا بازگشت به شرایط عادی، با مسئولیتهای مشخص و اقدامات هماهنگ همراه باشد:
| گام | اقدام کلیدی | نتیجه مورد انتظار |
|---|---|---|
| فعالسازی آمادهباش | تطبیق هشدار محلی با خطرهای سازمان | تعیین سطح آمادهباش |
| هماهنگی تیمها | بررسی تجهیزات، کارکنان و تأمینکنندگان | روشنشدن محدودیتهای عملیاتی |
| آزمون پشتوانهها | بررسی پشتیبانها، برق و تماس جایگزین | مشخصشدن منابع قابلاستفاده |
| کنترل عملیات | تعویق تغییرات پرریسک و تعیین مسئول تصمیمگیری | آمادگی برای انتقال یا خاموشسازی |
| پایان آمادهباش | لغو مجوزهای اضافی و بازبینی تنظیمات موقت | بازگشت کنترلشده به شرایط عادی |
معیارهای ارزیابی آمادگی تیم فناوری
گزارش آمادگی باید توان واقعی سازمان در سناریوهای انتخابشده را بر اساس نتایج آزمون نشان دهد؛ تعداد تجهیزات پشتیبان یا حجم نسخههای ذخیرهشده بهتنهایی کافی نیست. برای ارزیابی و پیگیری، این موارد را بررسی کنید:
- اهداف بازیابی: سهم خدمات حیاتی دارای RTO و RPO مصوب را مشخص کنید.
- نتایج آزمونها: تعداد آزمونهای موفق و موانع بازیابی خدمات را ثبت کنید.
- ریسکهای مهم: موارد فاقد برنامه اصلاحی را برای تصمیمگیری مدیریت مشخص کنید.
- تحقق اهداف: زمان بازگشت خدمت را با RTO و عقبرفت زمانی دادهها را با RPO بسنجید.
- اقدامات اصلاحی: برای هر اختلاف، مسئول پیگیری و مهلت اصلاح تعیین کنید.
هدف هر شاخص را متناسب با اهمیت خدمات و تصمیم مدیریت تعیین کنید.
جایگاه راهکارهای آوید در برنامه آمادگی
در بررسی النینو و امنیت سایبری، انتخاب ابزار باید پس از شناخت نیاز خدمات انجام شود. برای زیرساخت مجازیسازی، PVM را بر اساس معماری موردنیاز، شرایط پشتیبانی و نتایج پایلوت ارزیابی کنید و برق، سرمایش و امکان بازیابی را نیز بسنجید. انتخاب راهکار دسترسی اضطراری و تبادل فایل هم به مقصدهای مجاز، سیاست امنیتی و شرایط شبکه وابسته است؛ قابلیتهای نسخه پیشنهادی باید در مستندات فنی و محیط آزمون تأیید شوند.
برای ارزیابی زیرساخت، اولویتبندی اصلاحات و طراحی آزمون بازیابی میتوانید با کارشناسان شرکت رایانش ابری آوید گفتوگو کنید. نقطه شروع، مشخصکردن خدمت حیاتی و سناریوی اختلالی است که سازمان باید برای آن آماده شود.
منابع تخصصی مقاله
منابع زیر برای توضیح پدیده اقلیمی، چارچوب تابآوری و اصول برنامهریزی بازیابی استفاده شدهاند. چکلیست و برنامه ۳۰روزه مقاله، پیشنهاد اجرایی هستند و باید با شرایط سازمان تطبیق داده شوند.