وقتی آنتیویروسها دربارهٔ یک فایل اختلاف دارند
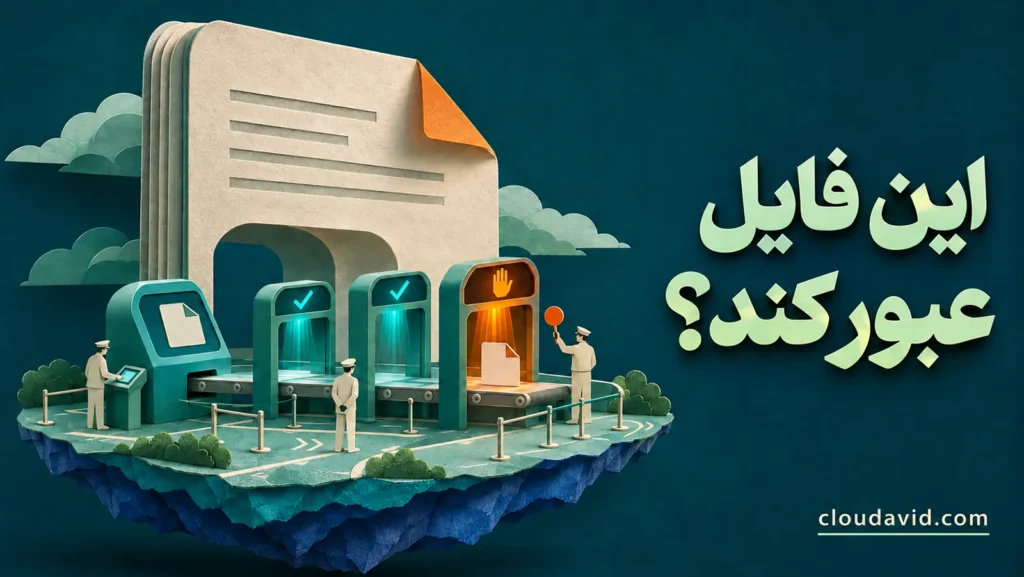
پیمانکار فایل موردنیاز واحد فنی را تحویل داده و کارشناس منتظر دریافت آن است. یکی از موتورهای آنتیویروس هشدار میدهد و بقیه چیزی پیدا نمیکنند. در چنین وضعیتی، اختلاف نتیجه آنتیویروسها دلیل کافی برای توقف موقت تحویل فایل و بررسی بیشتر است. تیم امنیت ابتدا مشخص میکند کدام موتورها اسکن را کامل کردهاند و هشدار به چه چیزی اشاره دارد. سپس مسئول مجاز با توجه به شواهد و سیاست سازمان دربارهٔ ادامهٔ انتقال تصمیم میگیرد.
کیوسک امن یعنی…
در کیوسک امن انتقال فایل، با پایان ارسال، فایل برای بررسی در اختیار سامانه قرار میگیرد. کیوسک فایل را طبق سیاست سازمان بررسی میکند و تحویل آن به گیرنده به نتیجهٔ اسکن و مجوز انتقال بستگی دارد. اگر یکی از موتورهای آنتیویروس هشدار دهد یا اسکن کامل نشود، فایل در مسیر بررسی میماند تا مسئول مجاز دربارهٔ ادامهٔ انتقال تصمیم بگیرد.
اختلاف نتیجه آنتیویروسها چه معنایی دارد؟
موتورهای آنتیویروس از پایگاههای تشخیص و روشهای متفاوتی استفاده میکنند. برای همین، ممکن است یک موتور دربارهٔ فایلی هشدار بدهد و موتور دیگری همان فایل را بدون هشدار بررسی کند. برای تصمیمگیری، نتیجهٔ هر موتور را همراه با وضعیت اجرای آن بخوانید و بر اساس جدول زیر اقدام کنید:
[table “” not found /]هنگام بررسی اختلاف نتیجه آنتیویروسها، خطای اجرا را جدا از نتیجهٔ اسکن ثبت کنید. مثبت کاذب یا False Positive زمانی رخ میدهد که یک موتور، فایل بیخطری را بهاشتباه مشکوک یا آلوده تشخیص دهد. اگر شواهد همان نمونه به خطای تشخیص اشاره دارند، طبق راهنمای پیگیری مثبت کاذب VirusTotal، از سازندهٔ موتور هشداردهنده بخواهید نتیجه را بررسی کند.
اگر یک موتور هشدار دهد، تحویل فایل را متوقف نگه دارید تا مسئول مجاز بر اساس شواهد همان نمونه تصمیم بگیرد.
پروندهٔ فایل مشکوک؛ ثبت مشخصات و نتیجهٔ بررسی
برای رسیدگی به اختلاف نتیجه آنتیویروسها، پیش از اسکن دوباره یک پرونده باز کنید. از شناسهٔ پرونده استفاده کنید تا خروجی موتورها، مقصد درخواستی و تصمیم نهایی به همان نمونهٔ فایل قابل انتساب باشند.
- شناسهٔ پرونده، نام نمونه و مقدار هش فایل را ثبت کنید.
- مبدأ، تحویلدهنده، مقصد درخواستی و نیاز کاری را بنویسید.
- نوع واقعی، پسوند و اندازهٔ فایل را جداگانه ثبت کنید.
- نتیجه، زمان اسکن و وضعیت بهروزرسانی هر موتور را بنویسید.
- خطای اجرا، اسکن ناقص یا محدودیت فایل رمزدار را ثبت کنید.
- وضعیت فعلی فایل و محل نگهداری کنترلشده را مشخص کنید.
هش فایل یا Hash به تطبیق نمونهٔ بررسیشده با نمونهای که قرار است تحویل شود کمک میکند. برای ارزیابی وجود بدافزار و احراز اصالت مبدأ، شواهد مربوط به هرکدام را جداگانه بررسی کنید. ثبت هش و گزارش موتورها کمک میکند اختلاف نتیجه آنتیویروسها به همان نسخهٔ فایل مربوط بماند.
مراحل تعیین تکلیف فایل مشکوک پس از هشدار آنتیویروس
پس از دریافت هشدار آنتیویروس، مراحل زیر را از توقف تحویل تا ثبت تصمیم نهایی دنبال کنید:
-
تحویل فایل به مقصد را متوقف نگه دارید
فایل تا زمان تصمیم در محل نگهداری کنترلشده بماند. اگر واحد فنی نمیتواند منتظر نتیجه بماند، مسئول واحد و تیم امنیت باید مسیر جایگزین مصوب را مشخص کنند. فرستادن همان نمونه با ایمیل شخصی، پیامرسان یا فلش دیگر، فایل را از مسیر بررسی خارج میکند.
-
کاملبودن اسکن را بررسی کنید
گزارش موتورهای الزامی را بررسی کنید. اگر موتوری به فایل دسترسی نداشته، اسکن را کامل نکرده یا بهروزرسانی آن دچار خطا شده است، علت را طبق رویه برطرف کنید. در صورت نیاز، اسکن را روی همان نمونهٔ ثبتشده تکرار کنید. برای بررسی اختلاف نتیجه آنتیویروسها، نتیجهٔ اسکن ناقص را از خروجی کامل موتورها جدا نگه دارید.
-
هشدار را با شواهد ارزیابی کنید
برچسب تشخیص، نوع فایل و مبدأ آن را کنار هم بگذارید و در صورت نیاز، بررسی تکمیلی را در محیط مجاز سازمان انجام دهید. پیش از بارگذاری فایل محرمانه در هر سرویس بیرونی، مجوز اشتراکگذاری و شرایط پردازش و نگهداری سرویس را بررسی کنید.
-
تصمیم را به مسئول مجاز ارجاع دهید
مسئول مجاز طبق سیاست سازمان دربارهٔ رد فایل، ادامهٔ نگهداری یا انتقال از مسیر مصوب تصمیم میگیرد. فوریت کاری را در پرونده بنویسید تا تیم زمان رسیدگی را متناسب با نیاز واحد تعیین کند. دلیل تصمیم دربارهٔ هشدار را با ارجاع به شواهد همان نمونه ثبت کنید.
-
نتیجه و مشخصات تصمیم را ثبت کنید
هش نمونه، دلیل تصمیم، نام مسئول، زمان و مقصد مجاز را ثبت کنید. اگر نسخهٔ دیگری از فایل رسید، آن را با نمونهٔ قبلی تطبیق دهید و در صورت تغییر محتوا، بررسی تازهای انجام دهید. دسترسی به فایل و گزارش را به افراد مجاز محدود کنید.
گردش تأیید فایل با تأیید امنیتی چه تفاوتی دارد؟
مسئول واحد فنی میتواند نیاز کاری به فایل و مقصد درخواستی را تأیید کند. تصمیم دربارهٔ هشدار بدافزار بر عهدهٔ فردی است که سیاست سازمان به او اختیار بررسی امنیتی داده است. از پیش مشخص کنید هر نقش چه چیزی را تأیید میکند و تصمیم او کجا ثبت میشود.
اگر در نسخهٔ پیشنهادی فایلاد یا فایلاد کیوسک از گردش تأیید یا Approval استفاده میکنید، در دمو بخواهید ارتباط این قابلیت را با نتیجهٔ اسکن نشان دهند. بررسی کنید پس از تأیید درخواست انتقال از سوی مسئول واحد، وضعیت فایل دارای هشدار چه میشود و تصمیم نهایی را کدام نقش میگیرد.
فایلاد کیوسک چه کمکی به این فرایند میکند؟
فایلاد کیوسک از اسکن چندموتوره، احراز هویت با Active Directory، کنترل رسانههای قابلحمل و ثبت فعالیتها پشتیبانی میکند. برای ارزیابی سامانه، یک مسیر واقعی انتقال فایل را انتخاب کنید و موارد زیر را در همان سناریو بسنجید:
- کنترل کاربر و رسانه: اگر فلش مجاز یا ورود یکپارچه (SSO) در پیشنهاد فنی آمده است، بررسی کنید این کنترلها برای کدام کاربران و رسانهها در دسترساند.
- ردیابی فایل و گزارش: بررسی کنید مسئول امنیت میتواند نتیجهٔ اسکن را به نمونهٔ فایل، حساب کاربر و مقصد درخواستی مرتبط کند و تصمیم را در گزارش ببیند.
- محیط ایزولهٔ بررسی: کنترلهای فعال و محل ثبت خروجی را مشخص کنید. اگر تحلیل رفتاری لازم است، اجرای آن را با یک نمونهٔ مجاز و گزارش آزمون بررسی کنید.
- مدل استقرار: در مدل مستقل، پردازش روی کیوسک و در مدل متمرکز، روی سرور انجام میشود. در مدل مجازی، مسیر فایل، محل ذخیره و دسترسی به گزارش را بسنجید.
در ارزیابی اختلاف نتیجه آنتیویروسها، از ارائهدهنده بخواهید خروجی هر موتور را در همان نسخه و مدل استقرار نشان دهد. مشخص کنید مسئول بررسی نتیجهٔ مستقل موتورها را کجا میبیند و چگونه آن را به پروندهٔ فایل نسبت میدهد.
بررسی مسیر فایل مشکوک در دموی کیوسک امن
در دموی فایلاد کیوسک، اختلاف نتیجه آنتیویروسها را با نمونههای آزمایشی مجاز بررسی کنید. از ارائهدهنده بخواهید اسکن بدون هشدار، خطای یک موتور و توقف تحویل پس از هشدار را نشان دهد. سپس نتیجه و وضعیت اجرای هر موتور را در گزارش اسکن ببینید.
اگر گردش تأیید فعال است، درخواست انتقال را از حساب مسئول واحد تأیید کنید و از حساب گیرنده، دسترسی به فایل پیش از تصمیم امنیتی را بسنجید. محل ثبت تصمیم را بررسی کنید و رفتار مورد انتظار و روش آزمون سناریوهای اجرانشده را در پیوست فنی بنویسید.
اختلاف نتیجه آنتیویروسها؛ مبنای تصمیم نهایی
وقتی اختلاف نتیجه آنتیویروسها دیده میشود، تعداد موتورهای بدون هشدار بهتنهایی برای تحویل فایل کافی نیست. وضعیت اسکن، شواهد مربوط به همان نمونه و سیاست انتقال سازمان را کنار هم بررسی کنید. تا روشنشدن نتیجه، فایل را در مسیر کنترلشده نگه دارید.
تأیید نیاز کاری جای بررسی هشدار امنیتی را نمیگیرد. سازمان باید مسئول هر تصمیم را مشخص کند و نتیجه، دلیل و مقصد مجاز فایل را در پروندهٔ بررسی ثبت کند. این کار پیگیری تصمیم دربارهٔ فایل مشکوک را برای واحدهای فنی و امنیتی روشنتر میکند.