جلوگیری از خروج دادههای حساس با Reflection در C++26
فرض کنید تیم توسعه فیلد توکن دسترسی را به ساختار رویداد ورود اضافه کند. اگر لاگگیر همهٔ اعضای ساختار را بهطور خودکار ثبت کند، مقدار توکن هم کنار شناسهٔ درخواست وارد لاگ میشود. اگر توکن هنوز معتبر باشد، کسی که آن را از لاگ بردارد ممکن است بتواند در محدودهٔ مجوزهای توکن به سرویس درخواست بفرستد.
انتخاب فیلدهای مجاز برای لاگ و JSON
با Reflection در C++26، تیم توسعه میتواند اعضای ساختار را در زمان کامپایل بررسی کند و سیاست انتخاب فیلدها را در کد تولید خروجی پیاده کند. برای نمونه، لاگگیر میتواند شناسهٔ درخواست را برای پیگیری رویداد ثبت کند و مقدار توکن را کنار بگذارد. فیلدهای مجاز پاسخ JSON نیز طبق قرارداد API تعیین میشوند.
قابلیت Reflection در C++26 چیست؟
Reflection یا بازتاب به برنامهنویس امکان میدهد اطلاعاتی مانند نام و نوع اعضای کلاس را در زمان کامپایل بررسی کند. در سند Reflection برای C++26، عملگر ^^ برای گرفتن بازتاب یک موجودیت و امکانات std::meta برای کار با آن تعریف شدهاند.
اگر لاگگیر برای شناسایی فیلدها به جدول جداگانهای از اعضا متکی باشد، با هر تغییر در ساختار داده باید آن جدول هم بهروز شود. با Reflection در C++26، کتابخانه میتواند اطلاعات اعضا را از تعریف خود نوع بخواند. در نتیجه، فهرست اعضا در دو جای کد نگهداری نمیشود.
تعریف سیاست فیلدها با Annotations
با Annotations for Reflection تیم توسعه میتواند کنار تعریف هر فیلد، برچسب سفارشی قرار دهد. برای نمونه، تیم به فیلد access_token برچسب NoLog میزند تا هنگام بازبینی کد روشن باشد که طبق سیاست لاگگیری برنامه، مقدار توکن نباید در لاگ ثبت شود.
لاگگیر مشترک هنگام کامپایل، برچسب فیلدها را با Reflection بررسی میکند تا در زمان اجرا مقدار توکن را کنار بگذارد و در صورت داشتن مجوز، شناسهٔ درخواست را برای پیگیری رویداد ثبت کند. بخشهایی از برنامه که پیام خطا را مستقیم میسازند، باید جداگانه بررسی شوند.
حذف توکن دسترسی از لاگ با برچسب NoLog
برای جلوگیری از ثبت توکن دسترسی، تیم توسعه میتواند فیلد access_token را با برچسب NoLog مشخص کند. لاگگیر مشترک هنگام کامپایل با Reflection در C++26 برچسب فیلدها را بررسی میکند تا مقدار فیلدهای دارای NoLog در لاگ ثبت نشود. شکل برچسبگذاری فیلد در کد:
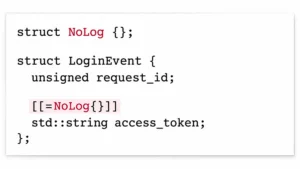
در این الگو، لاگگیر مقدار access_token را از خروجی کنار میگذارد و فقط در صورت داشتن مجوز صریح، شناسهٔ درخواست را برای پیگیری رویداد ثبت میکند. اگر بخشی از برنامه توکن را مستقیماً در پیام خطا بنویسد، این سیاست آن مسیر را پوشش نمیدهد. برای آزمون، یک توکن ساختگی را از مسیرهای عادی و خطا عبور دهید و بررسی کنید که مقدار آن در لاگ محلی و خروجی ارسالی به سرور Syslog دیده نشود.
برای هر عضو، مجوز ثبت یا منع ثبت را صریح تعریف کنید. لاگگیر را طوری پیادهسازی کنید که افزودن یک فیلد بدون سیاست، هنگام کامپایل به خطای ساخت منجر شود.
انتخاب فیلدهای مجاز در خروجی JSON
سریالسازی یعنی تبدیل دادهٔ برنامه به قالبی مانند JSON. یک مبدل عمومی با Reflection در C++26 میتواند اعضای نوع را شناسایی کند و فقط فیلدهای مجاز را در خروجی بنویسد. برچسبهای Annotations میتوانند نامی را هم که هر فیلد با آن در JSON ظاهر میشود، مشخص کنند.
تعیین سیاست فیلدها در لاگ و پاسخ API
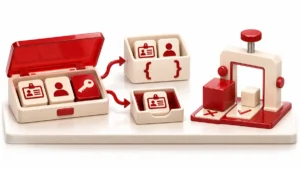
فرض کنید سرویس، شناسهٔ کاربر، نام نمایشی و توکن دسترسی را در یک ساختار نگه میدارد. قرارداد خروجی API تعیین میکند کدام فیلدها در پاسخ نمایهٔ کاربر نمایش داده شوند و سیاست لاگگیری مشخص میکند کدام فیلدها برای پیگیری رویداد ثبت شوند.
در جدول زیر، تصمیم سرویس برای هر فیلد آمده است:
[table “” not found /]
اعتبارسنجی ورودی API در زمان اجرا
در مسیر دریافت داده، نوع فیلد به مبدل کمک میکند مقدار ورودی را بخواند. قواعد اعتبارسنجی ورودی هنگام اجرا اعمال میشوند. برای نمونه، مقدار «تعداد تلاش» ممکن است عدد صحیح باشد و از سقف مجاز سرویس عبور کند. محدودهٔ مقادیر، حضور فیلدهای الزامی و نحوهٔ برخورد با فیلدهای ناشناخته را طبق قرارداد API بررسی کنید.
آزمون Reflection در C++26 با GCC 16
مطابق مستند تغییرات GCC 16، این نسخه از Reflection و Annotations پشتیبانی میکند. برای فعالسازی Reflection در C++26، گزینههای زیر را هنگام کامپایل به کار ببرید.
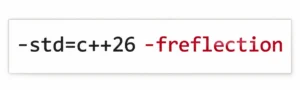
نسخهٔ کامپایلر و کتابخانهٔ استاندارد را در محیط ساخت ثابت کنید. ارزیابی را با یک ساختار برای ثبت رویداد ورود و یک ساختار برای پاسخ API شروع کنید.
- نبود توکن ساختگی را در لاگ عادی و پاسخ API بررسی کنید.
- با افزودن فیلدی بدون سیاست، وقوع خطای ساخت را بررسی کنید.
- نبود همان توکن را در پیام خطا و گزارش اشکال بررسی کنید.
- رفتار سرویس با ورودی نامعتبر و فیلد ناشناخته را بیازمایید.
بازبینی سیاست داده هنگام تغییر کد
وقتی سیاست ثبت و انتشار کنار تعریف فیلد مشخص باشد، بازبین کد میتواند هنگام افزودن یک عضو ببیند آن داده به کدام خروجی راه پیدا میکند. Reflection در C++26 اطلاعات لازم دربارهٔ اعضا را در اختیار کتابخانهٔ مشترک میگذارد. در بازبینی تغییرات، آزمون لاگ عادی، گزارش خطا و پاسخ API را کنار تغییر تعریف فیلد بررسی کنید.