زیرساخت ایجنتهای هوش مصنوعی؛ فراتر از اجرای مدل
زیرساخت ایجنتهای هوش مصنوعی فقط به توان پردازشی مدل محدود نیست. ایجنتی که کد اجرا میکند، فایل میسازد یا به سامانههای سازمانی وصل میشود، به محیطی نیاز دارد که دسترسیها، منابع و وضعیت کاری آن قابل مدیریت باشد. این محیط باید بتواند هنگام انتظار مصرف منابع را کاهش دهد و در صورت نیاز، کار را با حفظ وضعیت لازم ادامه دهد. بنابراین، مجازیسازی، امنیت محیط اجرا و مدیریت چرخه عمر از موضوعات اصلی طراحی سامانههای ایجنتی هستند.
زیرساخت ایجنتهای هوش مصنوعی چگونه طراحی میشود؟
گوگل در ۲۲ اکتبر ۲۰۲۶، Agent Compute Engine را معرفی کرد؛ سرویسی برای فراهمکردن محیط اجرای ایزوله برای ایجنتها. در معماری معرفیشده، محیط هر ایجنت در یک MicroVM اجرا میشود و میتواند وضعیت کاری خود را میان نوبتهای فعالیت حفظ کند. گوگل اعلام کرده بود پیشنمایش سرویس در ماههای آینده عرضه میشود؛ پس این مقاله معماری اعلامشده را بررسی میکند و دسترسی عمومی به سرویس را فرض نمیگیرد.
زیرساخت ایجنتهای هوش مصنوعی چه تفاوتی دارد؟
مدل زبانی در یک تعامل ساده پاسخ تولید میکند؛ اما ایجنت میتواند بر اساس پاسخ، عملیاتی انجام دهد و نتیجه را بررسی کند. نیاز زیرساختی هر ایجنت به سطح اختیار آن بستگی دارد؛ از فراخوانی یک سرویس مشخص تا دسترسی به Shell و اجرای کد. هنگام طراحی محیط اجرا، این موارد را در نظر بگیرید:
- اجرای ابزارها: کد، مرورگر و API فقط در محدوده مجاز اجرا شوند.
- حفظ فضای کار: فایلها و نتایج لازم برای ادامه کار باقی بمانند.
- مدیریت منابع: هنگام انتظار، مصرف پردازنده و حافظه کاهش یابد.
- کنترل دسترسی: مجوز هر ایجنت متناسب با وظیفهاش تعیین شود.
برای اجرای ایجنت، علاوه بر توان پردازشی مدل، باید محدوده اختیار و چرخه عمر محیط اجرای آن را هم طراحی کرد.
Agent Compute Engine چگونه محیط اجرای ایجنت را جدا میکند؟
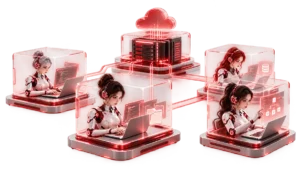
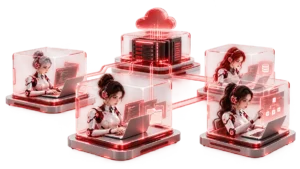
در معماری معرفیشده، هر محیط اجرای ایجنت در یک MicroVM با هسته مهمان مستقل قرار میگیرد و مرز مجازیسازی جداسازی را برقرار میکند. عبارت «یک کامپیوتر برای هر ایجنت» به معنی اختصاص یک دستگاه فیزیکی جداگانه نیست؛ چند محیط مستقل میتوانند روی یک میزبان اجرا شوند.
محل اجرای مدل هم الزاماً با محیط اجرای ابزارها یکی نیست. مدل میتواند روی زیرساخت دیگری پردازش شود و محیط ایجنت، فرمانها و برنامهها را اجرا کند. این تفکیک امکان مدیریت جداگانه منابع و مجوزها را فراهم میکند.
چرا ایزولهسازی در اجرای ایجنت اهمیت دارد؟
ایجنت ممکن است کد تولیدشده، فایل دریافتی یا بستهای را اجرا کند که از قبل قابل اعتماد نیست. اتصال به ابزارهای بیرونی نیز سطح حمله را گسترش میدهد؛ بنابراین نباید فرض کرد هر ورودی یا فرمانی امن است.
اگر محیط یک ایجنت آسیب ببیند، مرز جداسازی باید دسترسی آن به میزبان و محیطهای دیگر را محدود کند. ماشین مجازی بهتنهایی امنیت را تضمین نمیکند؛ پیکربندی شبکه، مدیریت اعتبارنامهها، ثبت رخدادها و بهروزرسانی زیرساخت نیز لازماند. برای نمونه، در راهنمای آوید درباره حفاظت از زیرساختهای حیاتی، بر محدودکردن دسترسیهای غیرضروری و ثبت دسترسیها هم تأکید شده است.
مقایسه MicroVM و کانتینر برای اجرای ایجنت
کانتینر معمول لینوکسی هسته میزبان را به اشتراک میگذارد. MicroVM هسته مهمان مستقلی دارد و از مرز مجازیسازی استفاده میکند. انتخاب میان این دو به مدل تهدید، نیاز برنامه و هزینه عملیاتی بستگی دارد:
| معیار | کانتینر معمول لینوکسی | ماشین مجازی سبک یا MicroVM |
|---|---|---|
| هسته سیستمعامل | با میزبان مشترک است. | برای محیط مهمان مستقل است. |
| مرز جداسازی | بر سازوکارهای سیستمعامل تکیه دارد. | بر هایپروایزر و مجازیسازی سختافزاری تکیه دارد. |
| سربار اجرا | معمولاً به دلیل اشتراک هسته کمتر است. | به طراحی ماشین و سیستمعامل مهمان وابسته است. |
| کنترل سیستمعامل | استقلال هسته سیستمعامل را فراهم نمیکند. | امکان استفاده از هسته مهمان مستقل را فراهم میکند. |
| مبنای انتخاب | تناسب با نیاز برنامه و سیاست امنیتی محیط | نیاز به جداسازی مبتنی بر ماشین مجازی و هسته مستقل |
این مقایسه درباره کانتینر معمولی است؛ محیطهای کانتینری مجهز به لایههای ایزولهسازی اضافی باید جداگانه ارزیابی شوند. همچنین سرعت ایجاد MicroVM به پیادهسازی وابسته است و نمیتوان یک عدد ثابت را به همه محصولات تعمیم داد.
انتخاب MicroVM یا کانتینر در زیرساخت ایجنتهای هوش مصنوعی
اگر ایجنت فقط به چند API مشخص درخواست میفرستد، کانتینر با دسترسی محدود ممکن است کافی باشد. اما اجرای کد تولیدشده، کار با فایلهای ناشناس یا دسترسی گسترده به شبکه، به مرز ایزولهسازی قویتری نیاز دارد و MicroVM میتواند گزینه مناسبی باشد. پیش از انتخاب، زمان آمادهسازی محیط، هزینه اجرا و مدل تهدید را در بار کاری واقعی خود بسنجید؛ هیچکدام از این گزینهها بهتنهایی امنیت را تضمین نمیکنند.
مدیریت چرخه عمر در زیرساخت ایجنتهای هوش مصنوعی
برای بررسی چرخه عمر ایجنتها، مدیریت منابع و نتایج آزمون عملکرد را جداگانه مرور میکنیم:
-
مدیریت منابع در Agent Compute Engine:
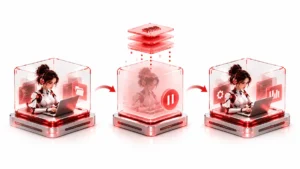
محیط اجرای ایجنت میان فعالیت و انتظار جابهجا میشود. در توضیحات گوگل درباره Agent Compute Engine، محیط بیکار با استفاده از Checkpoint متوقف میشود تا وضعیت لازم برای ازسرگیری کار حفظ شود. روش Copy-on-Write نیز امکان اشتراکگذاری بخشهای ثابت حافظه را فراهم میکند. برای ارزیابی این روش، زمان آمادهسازی، سرعت بازیابی و مصرف منابع را در شرایط کاری خود اندازه بگیرید.
-
نتایج گزارششده برای Agent Substrate:
گوگل برای آزمونی با ۲۰۰ هزار ایجنت روی Agent Substrate، نرخ ۵۰۰ فعالسازی در ثانیه و تأخیر توقف و ازسرگیری کمتر از ۵۰۰ میلیثانیه را گزارش کرده است. این ارقام به آزمون Agent Substrate مربوطاند و تضمین عملکرد Agent Compute Engine یا هر زیرساخت دیگری نیستند. برای مقایسه با زیرساخت سازمان، شرایط آزمون را بررسی کنید و بنچمارکی متناسب با بار کاری خود اجرا کنید.
Agent Gateway و کنترل ارتباطات ایجنت
هایپروایزر محیطهای اجرا را از هم جدا میکند، اما تعیین مقصدهای مجاز ارتباطی به کنترلهای دیگری نیاز دارد. در معماری معرفیشده گوگل، Agent Gateway در کنار مدیریت هویت و مشاهدهپذیری به اعمال سیاستهای ارتباطی کمک میکند.
برای بررسی یک رخداد، باید بتوان مشخص کرد درخواست را کدام ایجنت فرستاده، چه مجوزی داشته و به کدام مقصد رسیده است. ثبت رویداد وقتی برای ممیزی مفید است که هویت، درخواست و نتیجه به هم مرتبط باشند.
حفظ فضای کاری ایجنت بین اجراهای متوالی
برای ادامه کار روی یک مخزن نرمافزاری، ایجنت ممکن است به فایلها، ابزارهای نصبشده و نتایج مراحل قبلی نیاز داشته باشد. حذف محیط پس از هر توقف میتواند به تکرار عملیات و افزایش زمان اجرا منجر شود. در Agent Compute Engine، ذخیرهسازی پایدار برای نگهداری فایلهای فضای کاری به کار میرود؛ درحالیکه Checkpoint وضعیت حافظه و ادامه فرایندها را از نقطه توقف ممکن میکند.
فضای کاری ماندگار بهتنهایی به معنی میزکار مجازی نیست. ایجنت ممکن است رابط گرافیکی نداشته باشد و بارها میان فعالیت و انتظار جابهجا شود؛ بنابراین چرخه ایجاد، توقف و بازیابی محیط باید متناسب با نیاز برنامه طراحی شود.
معیارهای ارزیابی زیرساخت ایجنتها در سازمان
برای انتخاب بستر اجرا، ادعاهای کلی درباره سرعت یا امنیت کافی نیست. یک پایلوت فنی باید با وظایف مشخص اجرا شود و نتیجه آن با معیارهای قابلاندازهگیری سنجیده شود:
| حوزه ارزیابی | آزمون پیشنهادی | خروجی قابل بررسی |
|---|---|---|
| آمادهسازی محیط | ایجاد محیط از الگو تا اجرای نخستین فرمان | زمان آمادهشدن در بار عادی و اوج |
| توقف و بازیابی | توقف هنگام کار و ادامه همان وظیفه | زمان بازگشت و صحت وضعیت بازیابیشده |
| مصرف منابع | اجرای محیطهای مشابه در حالت فعال و انتظار | مصرف پردازنده، حافظه و ذخیرهسازی |
| کنترل دسترسی | تلاش برای ارتباط با مقصد خارج از مجوز | مسدودشدن درخواست و ثبت علت رد |
| مدیریت اعتبارنامه | لغو مجوز یک ایجنت در میانه فعالیت | زمان اعمال لغو و وضعیت درخواستهای بعدی |
| ممیزی عملیات | بازسازی مسیر اجرای یک وظیفه از روی رویدادها | ارتباط روشن هویت، درخواست و نتیجه |
| توقف اضطراری | قطع فعالیت یک محیط با رفتار نامناسب | زمان توقف و حفظ شواهد موردنیاز |
هدف عددی هر آزمون را بر اساس نیاز سازمان تعیین کنید. تأخیر قابل قبول برای یک دستیار تعاملی ممکن است با پردازش شبانه متفاوت باشد؛ در نتیجه، یافتههای پایلوت فقط در چارچوب شرایط ثبتشده قابل تفسیرند.
نقش مجازیسازی در آمادهسازی زیرساخت سازمان
اجرای ایجنتها در سازمان به محیطهایی نیاز دارد که منابع و دسترسیهایشان قابلکنترل باشد. مجازیسازی میتواند پایهای برای جداسازی محیطها و تخصیص منابع فراهم کند؛ سپس کنترلهایی مانند مدیریت هویت و محدودسازی ارتباطات، متناسب با نیاز هر ایجنت به این بستر افزوده میشوند. برای آشنایی با نمونهای از مجازیسازی سرور سازمانی، صفحه سامانه PersianVM را ببینید.
الزامات اجرای ایجنتها در لبه شبکه و رباتها
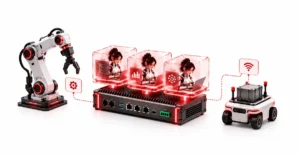
دستگاههای لبه شبکه و رباتها نیز ممکن است میزبان ایجنتهای هوش مصنوعی باشند. در این محیطها، جداسازی وظایف، کنترل دسترسی و مدیریت منابع اهمیت دارند؛ اما محدودیت سختافزاری و نیاز به پاسخگویی سریع، الزامات متفاوتی نسبت به زیرساخت ابری ایجاد میکنند. این کاربرد احتمالی به معنی تأیید پشتیبانی Agent Compute Engine از این تجهیزات نیست. برای ارزیابی چنین سناریویی، این موارد را بررسی کنید:
- الزامات عملکردی: زمان پاسخگویی و دسترسی ایمن به تجهیزات.
- الزامات عملیاتی: ایمنی عملکرد و امکان ادامه کار در حالت آفلاین.
رادار آوید: ارزیابی زیرساخت ایجنتهای هوش مصنوعی
افزایش استفاده از ایجنتها میتواند تقاضا برای محیطهای اجرای موقت و قابلبازیابی را بیشتر کند؛ اما همه ایجنتها به ماشین مجازی اختصاصی نیاز ندارند. انتخاب معماری باید بر اساس نوع وظیفه، سطح دسترسی، مدل تهدید و هزینه عملیاتی انجام شود.
برای ارزیابی زیرساخت ایجنتهای هوش مصنوعی، زمان آمادهسازی، هزینه انتظار، امکان لغو دسترسی و قابلیت پیگیری عملیات را در یک پایلوت واقعی بسنجید. بررسی کنید پس از توقف چه وضعیتی حفظ میشود و ایجنت چگونه کار را از سر میگیرد.
کیفیت محیط اجرای ایجنت را با سرعت راهاندازی، کنترل دسترسی و توانایی بازیابی وضعیت بسنجید.
منابع رسمی و مستندات فنی
اطلاعات معرفی Agent Compute Engine، معماری آن و نتایج گزارششده برای Agent Substrate بر اساس منابع رسمی گوگل بررسی شدهاند. هر دو مطلب در ۲۲ اکتبر ۲۰۲۶ منتشر شدهاند.