انتقال امن فایل؛ چالشی جدی برای زیرساخت سازمان شما
اگر در سازمان شما اینترنت، شبکه اداری و شبکه حساس از یکدیگر جدا شدهاند، فایلها چگونه میان این شبکهها جابهجا میشوند؟ آیا فایلهای دریافتی از پیمانکاران پیش از ورود بررسی میشوند؟ آیا خروج اطلاعات از شبکه حساس تحت کنترل است؟ انتقال امن فایل یکی از الزامات حفاظت از زیرساخت سازمان شماست؛ زیرا یک فایل آلوده یا انتقال بدون مجوز میتواند امنیت اطلاعات و تداوم فعالیت سازمان را به خطر بیندازد.
انتقال امن فایل؛ فراتر از جابهجایی اطلاعات…
فایلهای موردنیاز سازمان شما، بدون ایجاد ارتباط مستقیم و ناامن میان شبکهها، از مسیر کنترلشده منتقل شوند. برای مثال، وقتی پیمانکار فایل بهروزرسانی تجهیزات صنعتی را ارسال میکند، این فایل باید پیش از ورود به شبکه عملیاتی، قرنطینه، اسکن امنیتی و تأیید شود. در ادامه بررسی میکنیم چگونه میتوانید مسیرهای تبادل فایل سازمان خود را ارزیابی کنید و نقاط پرریسک آن را بشناسید.
چرا انتقال امن فایل برای سازمانها ضروری است؟
سازمانها برای کاهش سطح حمله، شبکه اینترنت، شبکه اداری و شبکه عملیاتی را از یکدیگر جدا میکنند؛ اما جداسازی شبکه به معنای حذف نیاز به تبادل اطلاعات نیست. کارکنان و پیمانکاران همچنان باید فایلهای موردنیاز را میان این شبکهها منتقل کنند. اگر سازمان شما مسیر رسمی و کنترلشدهای برای انتقال فایل نداشته باشد، استفاده از حافظه USB شخصی، ایمیل، پیامرسان یا اتصال موقت رایانه به چند شبکه میتواند به ورود بدافزار، نشت اطلاعات محرمانه و ایجاد مسیرهای ارتباطی ناامن منجر شود.
انتقال امن فایل یعنی فقط فایل مجاز، پس از بررسی و تأیید، از مرز امنیتی شبکه عبور کند؛ بدون آنکه برای جابهجایی اطلاعات، دسترسی مستقیم و دائمی میان شبکهها ایجاد شود.
جداسازی شبکه بدون مسیر امن تبادل فایل کافی نیست!
در یک معماری امن، هر شبکه بر اساس میزان حساسیت اطلاعات و نوع فعالیت، سطح اعتماد و سیاست دسترسی مشخصی دارد. برای مثال، شبکه اداری ممکن است به خدمات عمومی متصل باشد، اما شبکه صنعتی برای حفاظت از تجهیزات و تداوم عملیات، محدودیتهای سختگیرانهتری داشته باشد.
چالش اصلی زمانی آغاز میشود که فایلها باید از این مرزهای امنیتی عبور کنند؛ زیرا نبود مسیر کنترلشده برای انتقال فایل میتواند جداسازی شبکه را کماثر کند و سازمان شما را با خطرات زیر مواجه سازد:
- انتقال بدون نظارت: جابهجایی فایل با حافظه USB بدون ثبت سوابق
- ورود فایل آلوده: دریافت مستقیم فایل پیمانکار در شبکه حساس
- دسترسی غیرمجاز: استفاده از پوشههای اشتراکی میان نواحی امنیتی
- نشت اطلاعات: ارسال فایلهای سازمان از طریق ابزارهای عمومی
- نبود پاسخگویی: مشخصنبودن مسئول تأیید ورود و خروج فایل
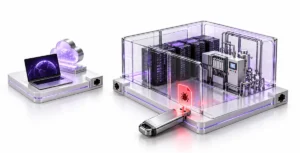
آیا شبکههای دارای Air Gap از تهدید فایلها در امان هستند؟
در شبکههایی که بهصورت واقعی Air Gap (جداسازی فیزیکی) شدهاند، هیچ ارتباط آنلاین مستقیمی با شبکههای بیرونی وجود ندارد. این معماری میتواند سطح حمله و احتمال نفوذ از مسیرهای شبکهای را کاهش دهد؛ اما قطع ارتباط اینترنتی به معنای مصونیت کامل در برابر تهدیدهای امنیتی نیست.
پس اگر شبکه حساس سازمان شما به اینترنت متصل نیست، بدافزار چگونه میتواند وارد آن شود؟
پاسخ را باید در مسیرهای انتقال فایل جستوجو کرد. برای مثال، کارشناسان سازمان شما ممکن است برای بهروزرسانی تجهیزات صنعتی یا انتقال گزارشهای فنی از حافظه USB استفاده کنند. اگر فایلها پیش از ورود به شبکه حساس، قرنطینه و بررسی امنیتی نشوند، همین حافظه میتواند به مسیر انتقال بدافزار تبدیل شود. بنابراین، جداسازی فیزیکی بدون کنترل ورود و خروج فایلها، امنیت کامل شبکه را تضمین نمیکند.
چارچوب MITRE ATT&CK for ICS انتقال تهدید از طریق رسانههای قابلحمل را در محیطهای صنعتی مستند کرده است.
مهمترین خطرات انتقال فایل میان شبکهها چیست؟
فایلها میتوانند بدون ایجاد ارتباط مستقیم میان شبکهها، تهدیدهای امنیتی را منتقل کنند. به همین دلیل، رمزنگاری ارتباط یا استفاده از یک موتور ضدبدافزار بهتنهایی کافی نیست.
مهمترین خطرات انتقال فایل میان شبکههای سازمانی عبارتاند از:
- ورود بدافزار به شبکه حساس: انتقال فایلهای آلوده بدون قرنطینه و بررسی امنیتی، تجهیزات و سامانههای مقصد را تهدید میکند.
- پنهانسازی تهدید در ساختار فایل: تغییر پسوند یا استفاده از آرشیوهای تودرتو و رمزگذاریشده، شناسایی محتوای مخرب را دشوار میکند.
- خروج اطلاعات محرمانه بدون مجوز: انتقال فایلهای حساس به شبکه اداری یا اینترنت، بدون بررسی محتوا و تأیید مسئول مربوط انجام میشود.
- نبود سوابق قابلردیابی انتقال: ثبتنشدن هویت کاربر، زمان، نوع فایل و مقصد انتقال، پیگیری رخدادهای امنیتی را دشوار میکند.
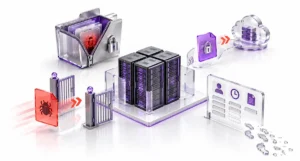
معماری انتقال امن فایل چگونه کار میکند؟
در یک معماری امن، فایلها مستقیماً از مبدأ به شبکه حساس منتقل نمیشوند؛ بلکه ابتدا وارد محیط واسط و قرنطینه شده و پس از بررسی امنیتی و تطبیق با سیاستهای سازمان، مجوز انتقال دریافت میکنند. این رویکرد بر مفهوم Cross Domain یا تبادل کنترلشده اطلاعات میان شبکههایی با سطوح اعتماد متفاوت استوار است.
مهمترین مراحل این فرایند عبارتاند از:
| لایه کنترل | وظیفه | نتیجه مورد انتظار |
|---|---|---|
| احراز هویت | شناسایی درخواستدهنده و نقش او | انتقال قابل انتساب |
| قرنطینه | نگهداری موقت فایل پیش از انتشار | جلوگیری از ورود مستقیم |
| بررسی محتوا | تشخیص نوع واقعی فایل و تهدیدها | کاهش ریسک فایل آلوده |
| کنترل سیاست | تطبیق فایل با قواعد مقصد | عبور فقط فایل مجاز |
| ثبت رخداد | نگهداری سوابق درخواست و نتیجه | ممیزی و پیگیری انتقال |
راهنمای Cross Domain مرکز ملی امنیت سایبری بریتانیا بر طراحی کنترلهای متناسب با ریسک و نیاز تبادل اطلاعات تأکید میکند.
مراحل کلیدی انتقال امن فایل در زیرساخت سازمانی
انتقال امن فایل باید از لحظه دریافت تا تحویل به مقصد، تحت نظارت و کنترل باشد. هر مرحله باید نتیجهای مشخص و قابلردیابی داشته باشد تا سازمان بتواند از ورود فایلهای آلوده یا خروج اطلاعات غیرمجاز جلوگیری کند. این فرایند در شش مرحله انجام میشود:
1. احراز هویت و ثبت درخواست:
در نخستین مرحله، هویت درخواستدهنده، هدف انتقال و شبکه مقصد مشخص و ثبت میشود. این اطلاعات امکان بررسی درخواستها و پیگیری رخدادهای احتمالی را فراهم میکند.
2. قرنطینه و شناسایی نوع فایل:
فایل ابتدا وارد محیط ایزوله و کنترلشده میشود. سپس نوع واقعی آن بر اساس ساختار و محتوای داخلی بررسی میشود؛ زیرا پسوند فایل همیشه نشاندهنده ماهیت واقعی آن نیست.
3. بررسی اندازه و ساختار فایل:
در این مرحله، حجم، تعداد و پیچیدگی فایلها با محدودیتهای تعیینشده سازمان مقایسه میشود. آرشیوهای تودرتو و فایلهای رمزگذاریشده نیز باید مطابق سیاستهای امنیتی بررسی شوند.
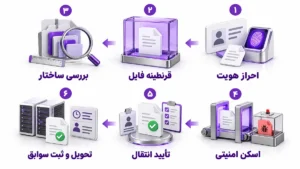
4. اسکن چندلایه و شناسایی تهدید:
فایل با استفاده از موتورهای ضدبدافزار و کنترلهای امنیتی بررسی میشود. فایلهای مشکوک، بررسینشده یا مغایر با سیاست سازمان نباید بدون تأیید مجاز به مقصد منتقل شوند.
5. اعمال سیاست و تأیید انتقال:
نوع فایل، سطح حساسیت اطلاعات، نقش کاربر و مقصد انتقال با سیاستهای سازمان تطبیق داده میشود. در انتقالهای حساس، دریافت تأیید از مسئول مجاز نیز ضروری است.
6. تحویل فایل و ثبت سوابق:
پس از تأیید نهایی، فایل به مقصد مجاز منتقل میشود. اطلاعاتی مانند زمان انتقال، هویت کاربر، شناسه فایل و نتیجه بررسیها ثبت میشود تا امکان ممیزی و پیگیری وجود داشته باشد.
تفاوت ورود و خروج فایل در شبکه حساس
ورود و خروج فایل از شبکه حساس، دو مسیر با خطرات متفاوت هستند. هنگام ورود، اولویت با جلوگیری از نفوذ بدافزار و حفاظت از سامانههای مقصد است؛ اما هنگام خروج، باید از انتشار بدون مجوز اطلاعات سازمان جلوگیری شود. مهمترین کنترلهای هر مسیر عبارتاند از:
| معیار بررسی | ورود فایل به شبکه حساس | خروج فایل از شبکه حساس |
|---|---|---|
| هدف امنیتی | جلوگیری از ورود بدافزار | جلوگیری از افشای اطلاعات |
| کنترل اصلی | بررسی منبع و اسکن امنیتی | بررسی مجوز و طبقهبندی داده |
| تأیید انتقال | تأیید سلامت و مجازبودن فایل | تأیید مالک داده و مسئول مجاز |
| ثبت سوابق | ثبت هویت، فایل و نتیجه اسکن | ثبت هویت، مقصد و مجوز انتشار |
| فایلهای حساس | بررسی تکمیلی پیش از ورود | تأیید مستقل پیش از خروج |
در سازمانهایی با الزامات امنیتی سختگیرانه، خروج اطلاعات از شبکه حساس بهصورت پیشفرض ممنوع است و تنها پس از بررسی محتوا و دریافت مجوز رسمی انجام میشود.
انتقال امن فایل در عمل؛ سه سناریوی سازمانی
انتقال امن فایل تنها به جلوگیری از ورود بدافزار محدود نمیشود؛ بلکه باید مبدأ، مقصد، نوع اطلاعات و مجوز انتقال نیز در نظر گرفته شوند. برای آشنایی با کاربرد این فرایند در زیرساختهای سازمانی، سه سناریوی رایج را بررسی میکنیم:
سناریوی اول | ورود فایل بهروزرسانی به شبکه صنعتی:
موقعیت: پیمانکار، فایل بهروزرسانی تجهیزات صنعتی (Firmware) را برای سازمان ارسال میکند؛ اما شبکه صنعتی به اینترنت متصل نیست.
مسیر انتقال امن: فایل بهجای ورود مستقیم از طریق حافظه USB، ابتدا وارد محیط قرنطینه میشود. پس از بررسی نوع فایل، اسکن امنیتی و تأیید مسئول مجاز، به شبکه صنعتی انتقال مییابد.
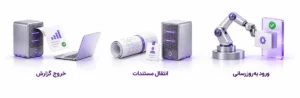
سناریوی دوم | انتقال مستندات فنی به شبکه حساس:
موقعیت: واحد مهندسی باید نقشهها یا مستندات فنی را از شبکه اداری به شبکه حساس منتقل کند.
مسیر انتقال امن: سامانه، نوع فایل، هویت کاربر و مجوز دسترسی را بررسی میکند. پس از تأیید، فایل به مقصد مشخص تحویل داده میشود و سوابق انتقال برای پیگیری و ممیزی ثبت میشوند.
سناریوی سوم | خروج گزارش از شبکه عملیاتی:
موقعیت: کارشناس برای بررسی اختلال تجهیزات، به گزارشی نیاز دارد که در شبکه عملیاتی ذخیره شده است.
مسیر انتقال امن: پیش از خروج فایل، سطح طبقهبندی اطلاعات، محتوای محرمانه و مجوز انتشار بررسی میشود. در نهایت، تنها اطلاعات ضروری و تأییدشده اجازه خروج از شبکه حساس را دریافت میکنند.
چکلیست سنجش امنیت انتقال فایل در سازمان
پیش از انتخاب راهکار انتقال امن فایل، لازم است مسیرهای تبادل اطلاعات، سیاستهای امنیتی و کنترلهای فعلی سازمان ارزیابی شوند. پاسخ منفی یا نامشخص به پرسشهای زیر میتواند نشانه وجود ضعف در معماری امنیتی یا فرایند انتقال فایل باشد:
- شناسایی مسیرها: آیا تمام مسیرهای ورود و خروج فایل در سازمان شناسایی شدهاند؟
- تعیین مسئولیت: آیا برای هر مسیر انتقال، مسئول مشخص و سیاست امنیتی تعریف شده است؟
- قرنطینه فایلها: آیا فایلها پیش از انتقال به مقصد، در محیط ایزوله بررسی میشوند؟
- تشخیص نوع فایل: آیا نوع واقعی فایل، مستقل از نام و پسوند آن شناسایی میشود؟
- کنترل فایلهای رمزدار: آیا برای بررسی فایلهای رمزگذاریشده، سیاست مشخصی وجود دارد؟
- مجوز خروج اطلاعات: آیا تأیید انتشار داده، مستقل از نتیجه اسکن بدافزار انجام میشود؟
- ثبت سوابق انتقال: آیا اطلاعات انتقال فایل برای پیگیری رخدادها و ممیزی نگهداری میشود؟
- مسیر رسمی انتقال: آیا کارکنان به روشی امن، مشخص و قابلاستفاده برای تبادل فایل دسترسی دارند؟
سازمان شما در چه سطحی از بلوغ انتقال امن فایل قرار دارد؟
میزان بلوغ فرایند را میتوان بر اساس استانداردسازی کنترلها، مدیریت مجوزها و قابلیت ممیزی در چهار سطح بررسی کرد.
| سطح | وضعیت سازمان | اقدام پیشنهادی |
|---|---|---|
| غیرکنترلشده | انتقال موردی با ابزارهای شخصی | شناسایی مسیرها و تعریف سیاست |
| کنترل اولیه | وجود ابزار یا رویه محدود | یکپارچهسازی ثبت و بررسی فایل |
| مدیریتشده | کنترل مبتنی بر نقش و مقصد | افزایش خودکارسازی و ممیزی |
| قابل بهبود | پایش مستمر و ارزیابی دورهای | اصلاح سیاست بر اساس ریسک |
فایلاد و فایلاد کیوسک؛ راهکارهای آوید برای انتقال امن فایل
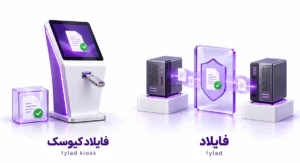
شرکت رایانش ابری آوید، با ارائه محصولات فایلاد «fylad» و فایلاد کیوسک «fylad kiosk»، راهکارهایی برای مدیریت و کنترل تبادل فایل در زیرساختهای سازمانی فراهم کرده است. انتخاب میان این محصولات به معماری شبکه، روش جابهجایی فایل و الزامات امنیتی سازمان بستگی دارد.
فایلاد؛ مدیریت تبادل فایل میان شبکهها:
فایلاد «fylad» برای سناریوهایی طراحی شده است که سازمان به انتقال کنترلشده فایل میان شبکههای مختلف نیاز دارد. در این شرایط، مدیریت مسیر تبادل اطلاعات، اعمال سیاستهای امنیتی و نظارت بر فرایند انتقال از مهمترین معیارهای انتخاب راهکار هستند.
فایلاد کیوسک؛ کنترل انتقال فایل از حافظه USB:
فایلاد کیوسک «fylad kiosk» برای سناریوهایی کاربرد دارد که کارکنان یا پیمانکاران از حافظه USB و رسانههای قابلحمل استفاده میکنند. در این شرایط، ایجاد نقطه کنترل فیزیکی، بررسی فایلهای ورودی و مدیریت دسترسی به شبکه مقصد اهمیت ویژهای دارد.
دعوت اختصاصی آوید | یزد پایدار ۱۴۰۵
مسیر انتقال فایل سازمانتان چقدر امن است؟
در نمایشگاه یزد پایدار، کارشناسان شرکت رایانش ابری آوید آمادهاند درباره مسیر فعلی تبادل فایل، نقاط پرریسک و امکان استفاده از فایلاد و فایلاد کیوسک در سازمان شما گفتوگو کنند.
زمان: ۳۰ مهر تا ۳ آبان ۱۴۰۵
مکان: محل دائمی نمایشگاههای بینالمللی استان یزد
غرفه: A206
امنیت انتقال فایل؛ از جداسازی شبکه تا اطمینان از تبادل اطلاعات
انتقال امن فایل زمانی معنا پیدا میکند که جابهجایی اطلاعات از یک اقدام ساده به فرایندی کنترلشده، قابلردیابی و قابلممیزی تبدیل شود. برای دستیابی به این هدف، جداسازی شبکه، بررسی امنیتی چندلایه، کنترل مجوز انتشار و ثبت سوابق باید در کنار یکدیگر قرار گیرند. پیش از انتخاب هر راهکار، مسیرهای فعلی ورود و خروج فایل در سازمان خود را شناسایی کنید؛ زیرا شناخت این مسیرها، نخستین گام برای کشف نقاط پرریسک، رفع ضعفهای امنیتی و تعیین اولویتهای اصلاح زیرساخت است.
منابع و مراجع فنی
برای مطالعه بیشتر درباره انتقال امن فایل میان شبکههای سازمانی، کنترلهای امنیتی و حفاظت از زیرساختهای صنعتی، میتوانید به مستندات فنی زیر مراجعه کنید.