چرا امنیت محیط اجرای ایجنتها به کنترل مستقل نیاز دارد؟
امنیت محیط اجرای ایجنتها زمانی اهمیت پیدا میکند که یک عامل هوشمند بتواند فراتر از تولید پاسخ، کد اجرا کند، فایلها را تغییر دهد یا به پایگاه داده و سرویسهای سازمانی متصل شود. در چنین شرایطی، آیا میتوان تنها با دستورهای متنی، دسترسی ایجنت به منابع حساس را کنترل کرد؟ پاسخ منفی است؛ زیرا رعایت محدودیتهای امنیتی نباید به تصمیم خود عامل وابسته باشد.
کنترل دسترسی مستقل از تصمیم ایجنت یعنی…
ایجنتهای هوش مصنوعی برای انجام مأموریتهای خود ابزار انتخاب میکنند و ممکن است روش اجرای وظایف را تغییر دهند. این انعطافپذیری، ضرورت کنترل مستقل دسترسیها را افزایش میدهد. برای تأمین امنیت محیط اجرای ایجنتها، باید محدوده اختیارات پیش از شروع فعالیت مشخص شود و سازوکارهای امنیتی در لایههای Runtime و Kernel امکان اجرای اقدامات غیرمجاز را محدود کنند.
چرا امنیت محیط اجرای ایجنتها با کنترل پاسخ مدل تفاوت دارد؟
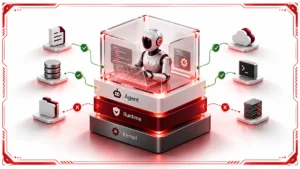
کنترل پاسخ مدل محتوای تولیدشده توسط هوش مصنوعی را بررسی میکند، اما امنیت محیط اجرای ایجنتها بر اقداماتی تمرکز دارد که عامل و ابزارهای آن مجاز به انجامشان هستند. برای مثال، ایجنتی که مأمور بررسی خطای یک سرویس است، ممکن است به گزارشهای آن نیاز داشته باشد؛ اما این مأموریت مجوز دسترسی به اطلاعات محرمانه یا تغییر تنظیمات سیستم را به او نمیدهد. تفاوت اصلی این دو رویکرد در موارد زیر مشخص میشود:
- کنترل پاسخ مدل: بررسی محتوای خروجی و جلوگیری از تولید پاسخهای نامناسب، بدون تضمین مجازبودن تمام اقدامات انجامشده.
- امنیت محیط اجرا: اعمال محدودیتهای مستقل بر دسترسی به فایلها، سرویسها و ابزارها، حتی هنگام خطای عامل یا دریافت دستور آلوده.
بنابراین، کنترل دسترسی باید مستقل از تصمیم ایجنت و در سطح محیط اجرا اعمال شود تا اقدامات عامل از محدوده مجوزهای تعیینشده فراتر نرود.
عامل میتواند روش انجام کار را انتخاب کند؛ محدوده اختیار آن باید خارج از محیط تحت کنترل خودش تعیین و اعمال شود.
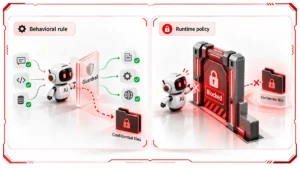
Guardrail کجا کاربرد دارد و کجا کافی نیست؟
Guardrail مجموعهای از کنترلهای امنیتی برای بررسی ورودی، خروجی و استفاده ایجنت از ابزارهاست که به کاهش خطر تزریق دستور (Prompt Injection) کمک میکند. بااینحال، برای تأمین امنیت محیط اجرای ایجنتها، محدودیتهای حساس نباید تنها به تشخیص مدل وابسته باشند.
تفاوت دو رویکرد در نحوه اعمال محدودیت مشخص میشود:
- دستور رفتاری: به ایجنت اعلام میشود که نباید فایلهای محرمانه را بخواند، اما رعایت این محدودیت همچنان به رفتار و تصمیم خود عامل وابسته است.
- محدودیت اجرایی: محیط اجرا با استفاده از سیاستهای امنیتی مستقل، دسترسی ایجنت به فایلهای محرمانه را مسدود میکند، حتی اگر عامل انجام آن را ضروری بداند.
Guardrailهای مبتنی بر مدل باید با کنترلهای مستقل محیط اجرا تکمیل شوند تا از اقدامات غیرمجاز جلوگیری شود. برای آشنایی بیشتر با این موضوع، مقاله زیر نمونهای از عبور ایجنتهای هوشمند از محدودیتهای محیط آزمایشی را بررسی میکند.
نقش Runtime و Kernel در امنیت محیط اجرای ایجنتها
Runtime (محیط اجرا) اجرای برنامهها و ارتباط با منابع را مدیریت میکند و Kernel (هسته سیستمعامل) کنترل دسترسی به فایلها، فرایندها و شبکه را بر عهده دارد. شرکت Red Hat در مستندات OpenShift AI 3.5، قابلیت ایزولهسازی ایجنتها با OpenShell را در وضعیت Developer Preview معرفی کرده که با ترکیب کنترلهای هسته لینوکس و سیاستهای محیط اجرا، محدودیتهای امنیتی را مستقل از تصمیم عامل اعمال میکند.
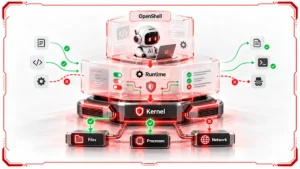
مقایسه سازوکارهای لینوکس در امنیت محیط اجرای ایجنتها
جدول زیر سه سازوکار اصلی هسته لینوکس و نقش هرکدام در امنیت محیط اجرای ایجنتها را مقایسه میکند:
| سازوکار امنیتی | وظیفه اصلی | نقش در امنیت ایجنتها |
|---|---|---|
| Landlock LSM | کنترل دسترسی به فایلسیستم | محدودسازی خواندن و تغییر فایلهای خارج از محدوده مجاز |
| Seccomp | فیلترکردن فراخوانیهای سیستمی | محدودسازی عملیات سیستمی در دسترس فرایند |
| Network Namespace | جداسازی محیط شبکه | فراهمکردن بستر محدودسازی ارتباطات شبکهای ایجنت |
این سازوکارها محدودیتها را مستقل از تصمیم مدل اعمال میکنند. بااینحال، اثربخشی آنها به پیکربندی درست و پوشش سیاستهای امنیتی وابسته است و استفاده از آنها بهتنهایی امنیت کامل را تضمین نمیکند.
از هدف مأموریت تا مجوزهای عملیاتی ایجنتها
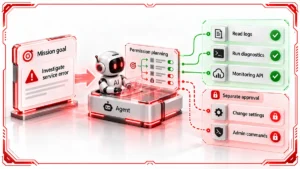
دستوری مانند «خطای سرویس را بررسی کن» هدف مأموریت را مشخص میکند، اما محدوده دسترسی ایجنت را تعیین نمیکند. برای اجرای امن، باید مجوزهایی مانند خواندن گزارشها، اجرای ابزارهای تشخیصی و اتصال محدود به API پایش مشخص شوند؛ درحالیکه تغییر تنظیمات یا اجرای فرمانهای مدیریتی به مجوز جداگانه نیاز دارد.
مجوزهای ضروری برای امنیت محیط اجرای ایجنتها
برای اجرای امن مأموریتها، باید محدوده دسترسی ایجنت پیش از شروع فعالیت مشخص شود. جدول زیر مهمترین مجوزها و محدودیتهای لازم برای کنترل دسترسی عاملهای هوشمند را نشان میدهد:
| حوزه کنترل | مجوز یا محدودیت موردنیاز |
|---|---|
| دسترسی به فایلها | تعیین مسیرهای مجاز برای خواندن یا نوشتن فایلها |
| اجرای برنامهها | مشخصکردن ابزارهای مجاز و سطح دسترسی آنها |
| دسترسی به سرویسها | محدودسازی ارتباط با APIها و عملیات موردنیاز |
| تأیید تغییر مجوزها | تعیین مسئول بررسی و تأیید درخواستهای دسترسی |
| مدیریت اعتبار مجوزها | تعیین زمان انقضا و شرایط لغو دسترسی |
| توقف اجرای ایجنت | مشخصکردن مسئول و سازوکار توقف فعالیت عامل |
اصل مهم: هر ایجنت باید فقط به منابع موردنیاز مأموریت خود دسترسی داشته باشد. این رویکرد، کنترل مجوزها را قابلآزمون میکند و خطر دسترسی غیرضروری به منابع سازمان را کاهش میدهد.
حفاظت از کلیدهای API در امنیت محیط اجرای ایجنتها
کدی که ایجنت اجرا میکند ممکن است به فایلها و متغیرهای محیطی دسترسی داشته باشد؛ بنابراین، نگهداری کلیدهای اصلی API و توکنهای حساس در محیط عامل، خطر افشای اطلاعات را افزایش میدهد. طبق راهنمای رسمی امنیت Sandbox در OpenAI، این اطلاعات باید خارج از محیط اجرا و در اختیار سامانهای مورداعتماد نگهداری شوند.
Secret Broker چگونه از کلیدهای حساس محافظت میکند؟
Secret Broker «واسطه دسترسی به اسرار» درخواست ایجنت را بررسی میکند و در صورت مجازبودن، بدون افشای کلید اصلی، ارتباط با سرویس را برقرار میسازد. در این معماری:
- کلیدهای اصلی: خارج از محیط ایجنت نگهداری میشوند و مستقیماً در اختیار کد تولیدشده قرار نمیگیرند.
- درخواستهای سرویس: از طریق واسطه مورداعتماد بررسی و با مجوزهای تعیینشده اجرا میشوند.
نکته مهم: این است که استفاده از Secret Manager بهتنهایی کافی نیست؛ اگر کلید اصلی از مخزن دریافت و وارد محیط ایجنت شود، همچنان در معرض دسترسی کد قرار خواهد داشت.
کنترل شبکه؛ محدودسازی دسترسی ایجنت به عملیات مجاز
مجازبودن اتصال به یک سرویس، به معنای دسترسی آزاد به تمام عملیات آن نیست. برای مثال، ایجنت ممکن است مجوز خواندن اطلاعات از API را داشته باشد، اما اجازه تغییر یا حذف دادهها را نداشته باشد. در معماری OpenShell شرکت Red Hat، کنترلهای شبکه میتوانند درخواستهای HTTP را بر اساس مقصد و نوع عملیات بررسی و محدود کنند.
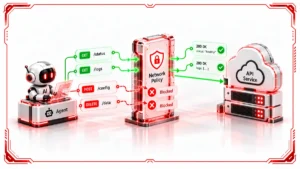
محدودسازی ترافیک خروجی در امنیت محیط اجرای ایجنتها
کنترل ترافیک خروجی نباید فقط به ارتباطات اینترنتی محدود شود؛ بلکه دسترسی ایجنت به پایگاههای داده، سرویسهای داخلی و سامانههای مدیریتی نیز باید بر اساس مجوزهای مشخص کنترل شود. برای آشنایی بیشتر با روشهای تفکیک این ارتباطات، مطالعه مقاله «انواع روشهای جداسازی اینترنت از شبکه داخلی» پیشنهاد میشود.
حاکمیت ایجنتها؛ چه کسی مسئول کنترل دسترسی است؟
با افزایش تعداد ایجنتهای هوش مصنوعی، مدیریت مجوزها و نظارت بر فعالیت آنها اهمیت بیشتری پیدا میکند. سازمان باید بداند هر ایجنت متعلق به کدام تیم است، چه سطح دسترسی دارد و از چه منابعی استفاده میکند. شرکت Red Hat نیز در مقاله Secure Agent Onboarding بر ضرورت مشخصبودن مسئول تأیید دسترسیها و قابلیت پیگیری فعالیت عاملها تأکید میکند.
ثبت رویداد و ممیزی در امنیت محیط اجرای ایجنتها
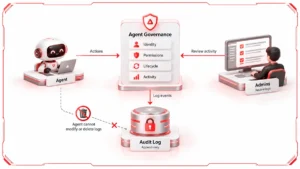
لایه حاکمیت ایجنتها مجموعهای از سازوکارهای مدیریت هویت، مجوزها، چرخه عمر و ثبت فعالیت است که امکان نظارت بر اقدامات عاملهای هوشمند را فراهم میکند. این لایه باید مشخص کند:
- سوابق فعالیت: ایجنت چه اقداماتی انجام داده و کدام درخواستها بر اساس سیاستهای امنیتی تأیید یا رد شدهاند؟
- مدیریت دسترسی: چه کسی مجوزها را تغییر داده و آیا دسترسیهای ایجنت پس از پایان مأموریت لغو شدهاند؟
برای حفظ اعتبار گزارشهای امنیتی، ثبت و نگهداری رویدادها باید مستقل از اختیار ایجنت باشد تا عامل نتواند سوابق اقدامات خود را تغییر دهد یا حذف کند.
چرا ماشین مجازی در امنیت ایجنتها اهمیت دارد؟
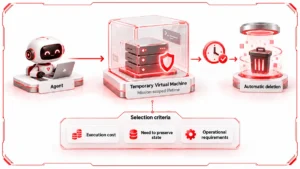
ایجنتهایی که کد اجرا میکنند، برنامه نصب میکنند یا با منابع غیرقابلاعتماد سروکار دارند، به محیطی ایزوله و متناسب با سطح ریسک نیاز دارند. ماشینهای مجازی (VM) و کانتینرها روشهای متفاوتی برای جداسازی بارهای کاری ارائه میدهند. در راهنمای امنیت Sandbox در OpenAI، ماشین مجازی بهعنوان یکی از محیطهای پردازشی ایزوله معرفی شده است. Red Hat نیز در معماری Secure Agent Workspace از ماشین مجازی اختصاصی کاربر در کنار OpenShell استفاده میکند.
نقش ماشین مجازی در امنیت محیط اجرای ایجنتها
ماشین مجازی و کنترلهای Runtime مکمل یکدیگرند و هرکدام مسئولیت متفاوتی دارند:
- ماشین مجازی (VM): محیط اجرای ایجنت را از سایر بارهای کاری جدا میکند و مرز ایزولهسازی مستقلی فراهم میسازد.
- کنترلهای Runtime: دسترسی برنامههای داخل محیط به فایلها، شبکه، ابزارها و عملیات مجاز را محدود میکنند.
استفاده از ماشینهای مجازی موقت با عمر محدود به مأموریت نیز یکی از گزینههای طراحی است؛ اما انتخاب آن باید بر اساس هزینه اجرا، نیاز به حفظ وضعیت و الزامات عملیاتی سازمان انجام شود.
معماری پیشنهادی برای امنیت محیط اجرای ایجنتها
تأمین امنیت محیط اجرای ایجنتها به مجموعهای از کنترلهای هماهنگ در سطح زیرساخت، سیستمعامل و مدیریت دسترسی نیاز دارد. در این معماری، مجازیسازی محیط اجرای ایجنت را ایزوله میکند و سایر لایهها مسئول محدودسازی اختیارات، حفاظت از اطلاعات حساس و نظارت بر فعالیتها هستند.
| لایه معماری | مسئولیت پیشنهادی |
|---|---|
| زیرساخت مجازیسازی | جداسازی بارهای کاری و تخصیص منابع متناسب با نیاز هر محیط. |
| محیط اجرای محدودشده | کنترل دسترسی به فایلها، فرایندها و مسیرهای شبکه با سازوکارهای سیستمعامل. |
| مدیریت هویت و سیاست | تعریف مالک عامل، مجوزها و فرایند بررسی تغییر دسترسی. |
| واسطه اطلاعات احراز هویت | استفاده از کلیدهای اصلی خارج از محیط عامل برای درخواستهای مجاز. |
| کنترل تبادل داده | اعمال سیاست ورود و خروج فایل و بررسی محتوای آن با ابزارهای متناسب با نیاز. |
| ثبت و ممیزی | نگهداری مستقل رویدادهای حساس، تصمیمهای دسترسی و تغییرات سیاست. |
این لایهها مکمل یکدیگرند و امکان کنترل مستقل اقدامات ایجنت، جلوگیری از دسترسیهای غیرمجاز و پیگیری رخدادهای امنیتی را فراهم میکنند. اثربخشی این معماری نیز به پیکربندی صحیح و آزمون عملی کنترلهای هر لایه وابسته است.
معیار ارزیابی امنیت محیط اجرای ایجنتها
منابع رسمی
منابع رسمی Red Hat و OpenAI برای مطالعه بیشتر درباره امنیت محیط اجرای ایجنتها: