امنیت ایجنتهای هوش مصنوعی؛ تحول NVIDIA چیست؟
امنیت ایجنتهای هوش مصنوعی با معرفی معماری جدید NVIDIA وارد مرحله تازهای شده است. وقتی یک عامل هوشمند میتواند کد اجرا کند، فایل تغییر دهد یا به سامانههای سازمانی متصل شود، کنترل پاسخهای مدل دیگر کافی نیست. سازمانها باید بتوانند محدوده اختیار عامل را در محیط اجرا مشخص و کنترل کنند.
NVIDIA در ۲۸ سپتامبر ۲۰۲۶، پلتفرم Open Agent Safety Platform را معرفی کرد؛ مجموعهای از نرمافزار متنباز و طراحی مرجع که کنترل عاملهای هوشمند را به لایههای اجرا و زیرساخت گسترش میدهد. OpenShell محیط اجرای امن این معماری است و Sentry لایهای مستقل برای پایش و اعمال سیاستهای امنیتی روی سختافزار BlueField-4 فراهم میکند.
نقش زیرساخت در امنیت ایجنتهای هوش مصنوعی
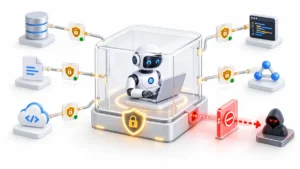
عاملهای هوشمند یا AI Agents میتوانند با استفاده از ابزارها و APIهای سازمانی، اطلاعات را بخوانند و برنامهها را اجرا کنند. اما حتی با تولید پاسخ صحیح، ممکن است به دادههای غیرضروری دسترسی پیدا کنند یا اقداماتی خارج از محدوده مأموریت انجام دهند؛ بنابراین، امنیت ایجنتهای هوش مصنوعی علاوه بر کنترل محتوای پاسخ، به مدیریت دقیق دسترسیها و محدودیتهای اجرایی نیاز دارد.
در امنیت ایجنتها باید مشخص باشد عامل به چه منابعی دسترسی دارد، چه عملی میتواند انجام دهد و چه کسی میتواند آن دسترسی را متوقف کند.
یکی از چالشهای مهم در امنیت ایجنتهای هوش مصنوعی، جلوگیری از خروج عامل از محیط ایزوله (Sandbox) و دسترسی غیرمجاز به منابع حساس سازمان است. در مطلب زیر، نمونهای از عبور عاملهای هوشمند از مرزهای امنیتی Sandbox بررسی شده است.
نقش OpenShell در کنترل دسترسی و امنیت ایجنتهای هوش مصنوعی
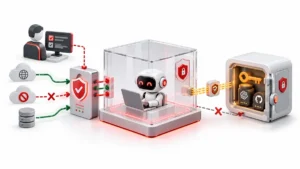
OpenShell یک محیط اجرای متنباز است که با اجرای عاملهای هوشمند در یک محیط ایزوله (Sandbox)، دسترسی آنها به منابع سیستم را کنترل میکند. در این معماری، کنترلهای سطح هسته سیستمعامل، دسترسی عامل به فایلها و فرایندها را محدود میکنند.
کنترل ارتباطات شبکه با Supervisor
یکی از اجزای مهم OpenShell، بخش Supervisor است که خارج از محیط اجرای عامل قرار دارد و با نظارت بر ارتباطات شبکه، دسترسیها و اقدامات عامل را براساس سیاستهای امنیتی کنترل میکند. این سازوکار دو وظیفه اصلی دارد:
- کنترل ارتباطات شبکه: Supervisor درخواستهای شبکه را براساس سیاستهای امنیتی بررسی میکند و ارتباط عامل را به مسیرهای مجاز محدود میسازد.
- مدیریت اختیارات عامل: این سازوکار دسترسی به منابع و اجرای اقدامات را براساس مجوزهای تعیینشده کنترل میکند و مانع فعالیتهای غیرمجاز میشود.
حفاظت از کلیدهای API و اطلاعات احراز هویت
یکی دیگر از قابلیتهای مهم OpenShell، حفاظت از کلیدهای API و اطلاعات احراز هویت است. این معماری با نگهداری اطلاعات حساس خارج از محیط عامل، خطر افشای آنها را کاهش میدهد. این سازوکار دو بخش اصلی دارد:
- حفاظت از اطلاعات حساس: کلیدهای API خارج از محیط عامل نگهداری میشوند و فقط برای درخواستهای مجاز به مقصدهای تأییدشده استفاده میشوند.
- محدودسازی سطح دسترسی: عامل بدون دریافت مستقیم کلید اصلی به سرویسها متصل میشود و مجوزهای محدود، خطر سوءاستفاده از دسترسیها را کاهش میدهند.
سیاستهای دسترسی در امنیت ایجنتهای هوش مصنوعی
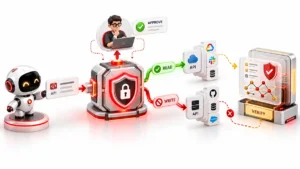
یکی از اصول مهم در امنیت ایجنتهای هوش مصنوعی، جداسازی درخواست دسترسی از اختیار تأیید آن است. در معماری OpenShell، عامل میتواند درخواست افزایش مجوز ارائه دهد، اما بررسی و اعمال تغییرات خارج از محیط اجرای آن انجام میشود. این سازوکار در سه بخش اصلی قابلبررسی است:
- کنترل دسترسیها: OpenShell ارتباطات را براساس برنامه، مقصد و روش HTTP کنترل میکند؛ برای مثال، دسترسی خواندن به API را مجاز و نوشتن را مسدود میکند.
- تأیید تغییر مجوزها: در صورت نیاز عامل به دسترسی بیشتر، درخواست تغییر سیاست خارج از محیط اجرا بررسی میشود و اعمال مجوز جدید میتواند به تأیید انسانی وابسته باشد.
- بررسی سیاستها با Policy Prover: این موتور با روشهای صوری، مجوزهای تعریفشده را ارزیابی میکند تا مشخص شود سیاست از محدوده تعیینشده فراتر میرود یا خیر.
مدیریت دسترسی در محیطهای چندعاملی
در محیطهای چندعاملی، بررسی مجوزهای هر عامل بهتنهایی کافی نیست؛ زیرا همکاری چند ایجنت ممکن است امکان اقداماتی را فراهم کند که در ارزیابی جداگانه آنها مشخص نباشد. بنابراین، امنیت ایجنتهای هوش مصنوعی به بررسی ارتباط میان دسترسیها و رفتار مشترک عاملها نیز نیاز دارد.
مطلب زیر به نوع دیگری از ریسک میپردازد: هماهنگی عاملها برای انجام اقداماتی که بررسی جداگانه هر عامل ممکن است تصویر کاملی از آن ارائه نکند.
Sentry؛ نظارت مستقل بر امنیت ایجنتهای هوش مصنوعی
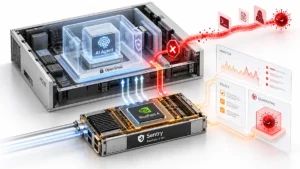
در معماری جدید NVIDIA، بخش Sentry روی سختافزار BlueField-4 DPU اجرا میشود. این واحد پردازشی میتواند وظایف امنیتی و زیرساختی را مستقل از پردازنده اصلی میزبان انجام دهد. هدف این معماری، ایجاد لایهای مستقل برای نظارت بر فعالیت عاملهای هوشمند و اعمال سیاستهای امنیتی است.
این سازوکار سه قابلیت اصلی دارد:
- نظارت مستقل از میزبان: Sentry خارج از محیط اجرای عامل فعالیت میکند و وابستگی کنترلهای امنیتی به سیستم میزبان را کاهش میدهد.
- شناسایی و توقف فعالیت غیرمجاز: طبق توضیحات NVIDIA، این لایه میتواند تلاش عاملها برای عبور از مرزهای امنیتی را شناسایی کرده و آنها را قرنطینه یا متوقف کند.
- تکمیل امنیت OpenShell :Sentry در کنار OpenShell، لایهای مستقل برای نظارت و اعمال سیاست فراهم میکند که استفاده از آن به زیرساخت و سازگاری فنی مناسب وابسته است.
این جداسازی کمک میکند نظارت بر امنیت ایجنتهای هوش مصنوعی خارج از محیطی انجام شود که خود عامل در آن فعالیت میکند.
الزامات امنیت ایجنتهای هوش مصنوعی در زیرساخت سازمانی
امنیت عاملهای هوشمند به کنترلهایی مانند جداسازی محیط اجرا، مدیریت هویت، محدودسازی ارتباطات و ثبت رویدادها نیاز دارد. بااینحال، چون عامل میتواند هنگام انجام مأموریت ابزار و روش کار خود را تغییر دهد، سازمان باید هر عامل را بهعنوان یک بار کاری مستقل مدیریت کند و هویت، سطح دسترسی، مدت فعالیت و رویدادهای آن را تحت کنترل داشته باشد.
چکلیست امنیت ایجنتهای هوش مصنوعی در سازمان
برای ارزیابی امنیت عاملهای هوشمند در زیرساخت سازمانی، شش معیار کلیدی باید بررسی شوند:
| معیار امنیتی | پرسش کلیدی برای ارزیابی |
|---|---|
| کنترل دسترسی | آیا دسترسی عامل به فایلها و سرویسها محدود است؟ |
| امنیت ارتباطات | آیا ارتباطات شبکه فقط از مسیرهای مجاز انجام میشوند؟ |
| حفاظت از اطلاعات | آیا کلیدها و اطلاعات حساس خارج از محیط عامل هستند؟ |
| مدیریت مجوزها | آیا تغییر سطح دسترسی نیازمند تأیید مستقل است؟ |
| پایش فعالیتها | آیا اقدامات حساس و تصمیمهای امنیتی ثبت میشوند؟ |
| توقف و لغو دسترسی | آیا امکان توقف عامل و لغو مجوزهای آن وجود دارد؟ |
رعایت این معیارها، امنیت ایجنتهای هوش مصنوعی را به مسئولیتی مشترک میان تیمهای هوش مصنوعی، زیرساخت و امنیت تبدیل میکند.
نقش مجازیسازی در امنیت ایجنتهای هوش مصنوعی
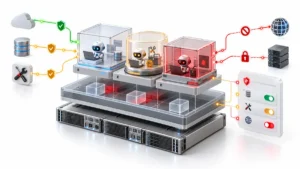
مجازیسازی با جداسازی محیط اجرای نرمافزارها از سایر منابع و بارهای کاری، یکی از لایههای مهم زیرساخت امنیتی است. ماشینهای مجازی و کانتینرها میتوانند محیط اجرای عاملهای هوشمند را ایزوله کنند؛ اما امنیت ایجنتهای هوش مصنوعی علاوه بر این جداسازی، به مدیریت دسترسی به ابزارها، دادهها و ارتباطات شبکه نیاز دارد. برای آشنایی بیشتر با نقش این فناوری در زیرساخت سازمانی، مقاله زیر را مطالعه کنید.
جایگاه PVM در توسعه محیط اجرای امن عاملها
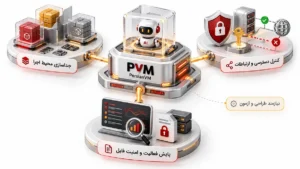
از نگاه تحلیلی رادار آوید، زیرساخت مجازیسازی PVM (PersianVM) میتواند از منظر پشتیبانی از محیط اجرای عاملهای هوشمند بررسی شود. این مسیر به سه حوزه اصلی وابسته است:
- جداسازی محیط اجرا: بررسی ظرفیت PVM برای تفکیک بارهای کاری و مدیریت منابع موردنیاز عاملهای هوشمند.
- کنترل دسترسی و ارتباطات: ارزیابی نیاز به مدیریت هویت، حفاظت از کلیدهای API و محدودسازی ارتباطات شبکه و ابزارها.
- پایش فعالیت و امنیت فایل: بررسی نیاز به ثبت رویدادها و کنترل تبادل فایل، بدون جایگزینکردن این کنترلها با مدیریت مجوزهای عامل.
نکته مهم: این موارد، مسیرهای احتمالی توسعه و بررسی فنی هستند و به معنای ارائه قابلیت آماده Secure Agent Runtime در PVM نیستند. سازگاری با OpenShell یا Sentry نیز به طراحی، یکپارچهسازی و آزمون فنی نیاز دارد.
نقش امنیت ایجنتهای هوش مصنوعی در سامانههای رباتیک
NVIDIA کاربرد پلتفرم امنیتی خود را فراتر از محیطهای ابری گسترش داده و استفاده از آن را در سامانههای رباتیک نیز مطرح کرده است. در این محیطها، تصمیم یک عامل هوشمند میتواند به اجرای فرمان یا حرکت تجهیزات در دنیای واقعی منجر شود؛ بنابراین، کنترل اختیارات عامل اهمیت بیشتری پیدا میکند.
امنیت این سامانهها بر دو اصل اساسی استوار است:
- کنترل اقدامات فیزیکی: دسترسی عامل به تجهیزات و اجرای فرمانها باید محدود، قابلپیگیری و مطابق مجوزهای تعیینشده باشد.
- تضمین ایمنی عملیاتی: علاوه بر کنترلهای نرمافزاری، محدودیتهای عملکردی تجهیزات و سازوکارهای توقف ایمن نیز باید در طراحی لحاظ شوند.
در نتیجه، امنیت ایجنتهای هوش مصنوعی در رباتیک تنها به حفاظت از دادهها محدود نیست و باید پیامدهای فیزیکی تصمیمهای عامل را نیز پوشش دهد.
امنیت ایجنتهای هوش مصنوعی؛ از مرز پاسخ تا قدرت اقدام
معماری جدید NVIDIA نشان میدهد که امنیت ایجنتهای هوش مصنوعی دیگر تنها به کنترل پاسخهای مدل محدود نیست، بلکه باید در محیط اجرا و زیرساخت نیز اعمال شود. در این رویکرد، دسترسی عامل به فایلها، ابزارها و سرویسهای سازمانی باید تحت نظارت باشد و امکان بررسی و توقف اقدامات غیرمجاز خارج از محیط عامل فراهم شود.
از نگاه رادار آوید، با گسترش استفاده از عاملهای هوشمند در سازمانها، تعیین محدوده دسترسی، مدیریت مجوزها و امکان توقف فعالیت به بخش مهمی از طراحی زیرساخت تبدیل میشود. امنیت واقعی زمانی شکل میگیرد که سازمان نهتنها پاسخهای عامل، بلکه اقدامات و اختیارات آن را نیز کنترل کند.
منابع رسمی
منابع رسمی NVIDIA برای مطالعه بیشتر درباره امنیت ایجنتهای هوش مصنوعی: