آیا هش متفاوت یعنی تهدید متفاوت؟
الگویابی تهدید در تبادل امن فایل یعنی بررسی ارتباط میان فایلها، فرستندگان، زیرساختها و رویدادهای گذشته برای پیدا کردن نشانههای یک حمله. نتیجه بررسی یک فایل بهتنهایی ممکن است برای شناخت تهدید کافی نباشد؛ گاهی چند فایل با هش متفاوت، رفتار یا مقصد ارتباطی مشترکی دارند که بررسی آنها را در کنار هم ضروری میکند.
انتشار ابزار پژوهشی CAIRN از سوی Cisco Talos در سپتامبر ۲۰۲۶، نمونهای از این رویکرد را در شکار بدافزارهای مرتبط با هوش مصنوعی نشان میدهد. این مطلب ابتدا روش CAIRN را بررسی میکند و سپس یک کاربرد مفهومی برای تحلیل ارتباط فایلها در مسیر تبادل سازمانی پیشنهاد میدهد. این پیشنهاد، قابلیت اعلامشده CAIRN یا یک محصول مشخص نیست.
CAIRN چیست و چه مسئلهای را بررسی میکند؟
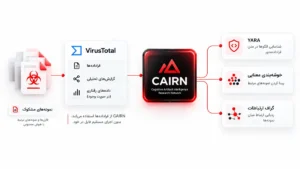
CAIRN، کوتاهشده Cognitive Artifact Intelligence Research Network، ابزار متنباز Cisco Talos برای شکار، طبقهبندی و ردیابی بدافزارهای مرتبط با هوش مصنوعی است. این ابزار بهجای اجرای مستقیم فایل، از فرادادههای VirusTotal و اطلاعات ثبتشده درباره نمونهها برای تحلیل ارتباط میان آنها استفاده میکند.
- بررسی متن پرامپتها و نشانههای مرتبط با هوش مصنوعی
- بررسی ارتباط نمونهها با سرویسهای مدل زبانی
- بررسی آثار مرتبط با اعتبارنامهها در فرادادهها
- بررسی دادههای تحلیل رفتاری ثبتشده برای نمونهها
- اجرای قواعد YARA روی متن استخراجشده از فرادادهها
- استفاده از خوشهبندی معنایی برای یافتن نمونههای مشابه
- استفاده از گراف ارتباطات برای شناسایی نمونههای مرتبط
اگر دادههای رفتاری سندباکس در VirusTotal موجود باشند، CAIRN میتواند از آنها استفاده کند؛ اما این به معنای اجرای فایل مشکوک در سندباکس اختصاصی CAIRN نیست.
چرا هش فایل تمام ماجرا را نشان نمیدهد؟
هش برای شناسایی دقیق یک نمونه کاربرد دارد؛ اما با تغییر محتوای فایل، هش نیز تغییر میکند. به همین دلیل، دو فایل مرتبط با یک حمله ممکن است هش یکسانی نداشته باشند. برای مثال، دو سند متفاوت میتوانند به یک دامنه مشترک متصل شوند، ساختار مشابهی داشته باشند یا هنگام اجرا زنجیره فرایندی مشابهی ایجاد کنند. البته این شباهتها بهتنهایی اثباتکننده یک حمله مشترک نیستند.
در الگویابی تهدید، تحلیلگر فقط به شناسه فایل نگاه نمیکند؛ بلکه زمینه ورود، رفتار، ارتباطات و رویدادهای مرتبط را نیز بررسی میکند. هدف این است که مشخص شود یک مشاهده منفرد به کدام مجموعه از رویدادها تعلق دارد و آیا این ارتباط، نیازمند بررسی و تحقیق بیشتر است یا خیر.
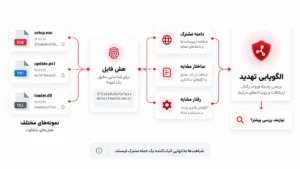
تفاوت تشخیص یک فایل با تحلیل الگوی تهدید
تشخیص فایل و تحلیل الگو دو پرسش متفاوت را پاسخ میدهند. تشخیص فایل بر وضعیت و ویژگیهای همان نمونه تمرکز دارد؛ درحالیکه تحلیل الگو، ارتباط آن فایل با نمونهها، رفتارها و رویدادهای دیگر را بررسی میکند. این دو رویکرد مکمل یکدیگرند و هرکدام بخشی از فرایند تحلیل تهدید را پوشش میدهند. تفاوت آنها را میتوان در جدول زیر مشاهده کرد:
| روش بررسی | پرسش اصلی | نمونه اطلاعات مورد استفاده |
|---|---|---|
| تطبیق با امضا و شناسه شناختهشده | آیا این نمونه قبلاً شناسایی شده است؟ | هش، امضای بدافزار و قواعد تشخیص |
| تحلیل ساختار و رفتار | فایل چه اجزایی دارد و هنگام اجرا چه میکند؟ | ماکرو، اسکریپت، فرایندهای ایجادشده و ارتباط شبکه |
| بررسی هوش تهدید | فایل با کدام زیرساخت یا تهدید شناختهشده مرتبط است؟ | دامنه، نشانی IP و اطلاعات کارزارهای حمله |
| الگویابی میان مشاهدات | چه ارتباطی میان این فایل و رویدادهای دیگر وجود دارد؟ | تاریخچه، شباهت ساختاری، رفتار مشترک و زمینه ورود |
این دستهبندی، ترتیب تاریخی یا نسلبندی رسمی ابزارهای امنیتی نیست. جدول نشان میدهد هر روش چه بخشی از مسئله را پوشش میدهد و چرا حذف یک لایه بهدلیل اضافهشدن لایه دیگر، تصمیم مناسبی نیست.
در تبادل امن فایل چه دادههایی تولید میشود؟
در فرایند تبادل امن فایل، بسته به معماری سامانه و کنترلهای فعال، اطلاعات مختلفی درباره منشأ فایل، ویژگیهای آن، نتایج بررسیهای امنیتی و مقصد نهایی ثبت میشود. اگر این دادهها بهصورت منظم و قابلردیابی ذخیره شوند، میتوان از آنها برای بررسی ارتباط میان فایلها و رویدادهای مختلف استفاده کرد.
- اطلاعات ورود: فرستنده، گیرنده، زمان دریافت و مسیر ورود فایل
- مشخصات فایل: نوع واقعی، هش و ساختار فایل یا بسته فشرده
- محتوای قابلبررسی: ماکروها، اسکریپتها و اشیای تعبیهشده
- نشانههای ارتباطی: نشانیهای اینترنتی و دامنههای استخراجشده
- نتایج امنیتی: خروجی موتورهای ضدبدافزار و تحلیل رفتاری، در صورت وجود
- وضعیت نهایی: تحویل، قرنطینه یا ارجاع فایل برای بررسی بیشتر
البته وجود این اطلاعات بهتنهایی به معنی آمادگی سامانه برای الگویابی تهدید نیست. رویدادها باید دارای شناسه قابلردیابی، زمان ثبت هماهنگ و قالب مشخص باشند تا بتوان هر نتیجه امنیتی را به فایل، منشأ و مسیر تبادل آن متصل کرد.
یک مثال فرضی از کشف ارتباط میان فایلها
فرض کنید سازمانی از سه پیمانکار، سه سند متفاوت دریافت میکند و هیچکدام در بررسی اولیه موتورهای ضدبدافزار مخرب تشخیص داده نمیشوند. اما در بررسی تکمیلی مشخص میشود هر سه سند به یک دامنه مشترک اشاره دارند، دو فایل ساختار مشابهی دارند و یکی از آنها در محیط تحلیل، رفتاری غیرعادی نشان میدهد. کنار هم قرار گرفتن این نشانهها یک سؤال مهم ایجاد میکند: آیا این فایلها به یک مسیر توزیع مشترک یا حمله هماهنگ مرتبطاند؟
برای پاسخ، تحلیلگر باید اعتبار دامنه، سابقه فرستندگان و رفتار فایلها را در کنار هم بررسی کند. ممکن است شباهتها کاملاً طبیعی و ناشی از یک قالب یا سرویس مشترک باشند، یا شواهد تکمیلی ارتباط آنها با یک تهدید را نشان دهند. بنابراین شباهت میان فایلها فقط یک سرنخ است و تصمیم نهایی درباره تحویل یا قرنطینه باید بر اساس مجموع شواهد و سیاست امنیتی سازمان گرفته شود.
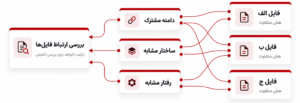
شباهت میان فایلها، سرنخ بررسی است. برای صدور حکم امنیتی باید منشأ شباهت و شواهد تکمیلی مشخص شود.
معماری پیشنهادی برای الگویابی تهدید در تبادل امن فایل
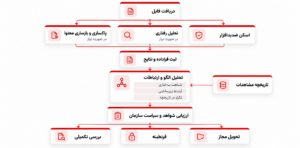
برای افزودن تحلیل ارتباطات به فرایند تبادل امن فایل، میتوان یک لایه تحلیلی در کنار کنترلهای موجود در نظر گرفت؛ لایهای که نتایج بررسیهای امنیتی را کنار هم قرار میدهد و ارتباط احتمالی میان فایلها و رویدادهای مختلف را برای تحلیلگر مشخص میکند. این معماری یک پیشنهاد مفهومی است و نحوه اجرای آن به منابع، حساسیت دادهها و نیاز عملیاتی سازمان بستگی دارد:
| مرحله | اقدام | خروجی |
|---|---|---|
| 1. دریافت فایل | ثبت شناسه، منشأ و مسیر ورود فایل | ایجاد سابقه قابلردیابی |
| 2. کنترل اولیه | اعتبارسنجی نوع فایل و اسکن ضدبدافزار | نتیجه بررسی اولیه |
| 3. تحلیل تکمیلی | تحلیل رفتاری یا پاکسازی و بازسازی محتوا، در صورت نیاز | شواهد رفتاری و محتوایی |
| 4. ثبت فراداده | ذخیره خروجی کنترلها در قالبی هماهنگ | داده قابل جستوجو و مقایسه |
| 5. تحلیل ارتباطات | مقایسه ساختار، رفتار، مقصد ارتباطی و زمینه ورود با مشاهدات گذشته | شناسایی ارتباطهای احتمالی |
| 6. تصمیمگیری | ارسال شواهد و دلیل ارتباط برای تحلیلگر یا موتور سیاستگذاری | تحویل، قرنطینه یا بررسی بیشتر |
الگویابی جایگزین کنترلهای امنیتی نیست؛ بلکه با استفاده از خروجی آنها، ارتباط میان فایلها و رویدادها را برای تصمیمگیری دقیقتر بررسی میکند.
حافظه تاریخی چگونه به بررسی رخدادها کمک میکند؟
نگهداری تاریخچه بررسی فایلها به سازمان کمک میکند تا با شناسایی یک تهدید جدید، سوابق گذشته را دوباره بررسی و فایلهای مرتبط را پیدا کند؛ برای مثال مشخص شود چه فایلهایی پیشتر به یک دامنه مشکوک متصل بودهاند و به کجا تحویل داده شدهاند. برای این کار لزوماً نیازی به نگهداری دائمی همه فایلها نیست و در بسیاری از موارد، حفظ فراداده و گزارشهای امنیتی کافی است. مدت نگهداری و سطح دسترسی به این اطلاعات نیز باید متناسب با حساسیت دادههای سازمان تعیین شود.
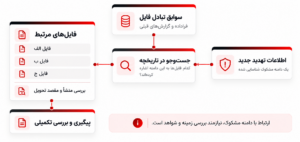
تاریخچه مفید باید نتایج بررسیهای قبلی را نیز ثبت کند. اگر یک شباهت پیشتر بررسی و بیخطر تشخیص داده شده است، ثبت دلیل آن میتواند از تولید هشدارهای تکراری جلوگیری کند. در مقابل، تغییر شرایط باید امکان بازبینی تصمیم قبلی را فراهم سازد.
نقش هوش مصنوعی در کشف الگوهای ناشناخته
یادگیری ماشین میتواند مشاهدات مشابه را گروهبندی کند و نمونههای غیرعادی یا مرتبط را میان حجم زیادی از دادهها پیدا کند. برای مثال، شباهت میان ساختار فایل، دامنههای ارتباطی یا رفتار ثبتشده میتواند به کشف ارتباطهایی کمک کند که در بررسی جداگانه فایلها دیده نمیشوند. بااینحال، خروجی این تحلیل باید قابل توضیح باشد؛ یعنی تحلیلگر بداند چرا دو نمونه مشابه تشخیص داده شدهاند. همچنین کارایی این روش باید در محیط واقعی و بر اساس میزان هشدارهای بیمورد، زمان بررسی و توانایی کشف نمونههای مرتبط ارزیابی شود.
محدودیتها؛ هر نشانهای اثبات تهدید نیست
Cisco Talos تأکید میکند که وجود آثار مرتبط با هوش مصنوعی یا قرار گرفتن چند نمونه در یک خوشه، بهتنهایی برای انتساب تهدید کافی نیست. برخی شباهتها ممکن است از چارچوبها، کتابخانهها یا سرویسهای مشترک ناشی شوند و برای نتیجهگیری به تحلیل تکمیلی نیاز دارند:
| محدودیت | نکته مهم |
|---|---|
| سرویس مشترک | ارتباط چند فایل با یک سرویس عمومی، بهتنهایی نشانه حمله مشترک نیست. |
| نبود داده رفتاری | نبود گزارش رفتاری نباید با نبود تهدید یکسان در نظر گرفته شود. |
| نتایج چند موتور | تعداد تشخیصها بهتنهایی معیار کافی برای تصمیمگیری نیست. |
| محرمانگی داده | ارسال فایل یا فراداده به سرویس بیرونی باید مطابق سیاست سازمان باشد. |
| هشدارهای قابل بررسی | هر هشدار باید دلیل مشخص و مسیر روشن برای بررسی داشته باشد. |
ارزش الگویابی زمانی مشخص میشود که بتوان تعیین کرد کدام فایلها مرتبطاند، چرا مرتبطاند و چه شواهدی برای تأیید یا رد این ارتباط لازم است.