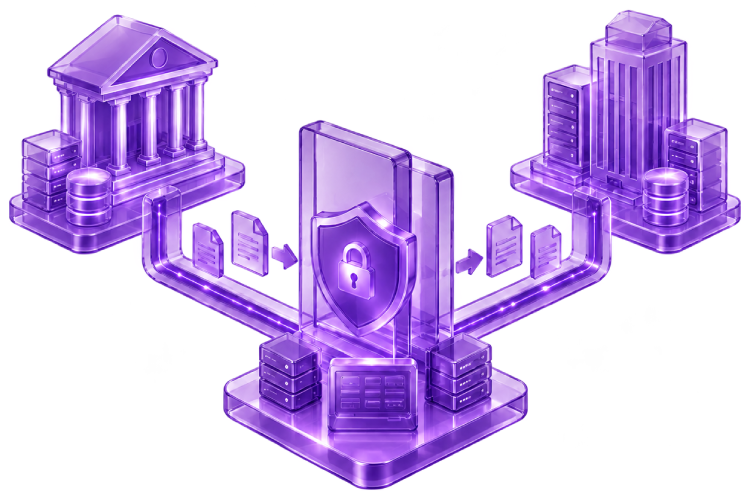
سامانه انتقال امن فایل آوید، راهکاری بومی برای کنترل، ایزولهسازی و ممیزی تبادل داده میان شبکههای بانکی و سازمانی است.
هسته مرکزی مدیریت و استوریج امن فایلها
واسط مستقل کاربران داخلی، مشتریان بیرونی و کیوسکها
هر «فرانت» میتواند بهصورت مجزا، امن و با سطح دسترسی متفاوت در شبکههای مختلف مستقر شود. بدون آنکه ارتباط مستقیمی بین این شبکهها وجود داشته باشد.
امنیت، کنترل و پایداری در تبادل فایل میان شبکههای حساس
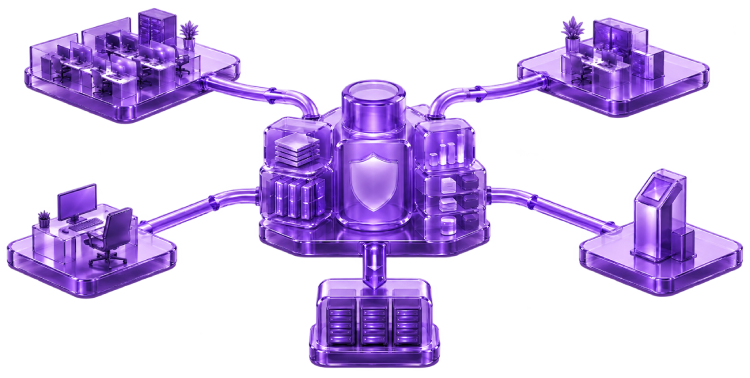
در سامانههای آوید، هر شبکه بانکی مانند LAN، شعب، مشتریان و کیوسکها فرانت اختصاصی خود را دارد. به این ترتیب، مسیر تبادل داده بین شبکهها از طریق یک مرکز کنترل واحد مدیریت میشود، بدون برقراری ارتباط مستقیم میان شبکهها.
برخلاف سامانههای معمول که به تونلهای رمزگذاریشده متکیاند، در آوید ارتباط میان Front و Backend میتواند کاملاً فیزیکی و یکسویه باشد؛ بدون هیچگونه اتصال TCP/IP.
هر تبادل فایل همراه با Checksum، لاگ رویداد و ثبت در سامانه SIEM انجام میشود تا امکان ممیزی کامل، گزارشدهی دقیق و بررسی همه رویدادها فراهم باشد.
برای افزایش امنیت تبادل فایل در شبکههای حساس، فایلها از چند موتور آنتیویروس عبور میکنند و در کنار آن، ساختار اکانتینگ اختصاصی برای مدیریت و رهگیری فرایندها بهکار گرفته میشود.
در هر فرانت میتوان سیاستهای متفاوتی مانند محدودیت دانلود، نوع فایل مجاز و اندازه فایل را تعریف کرد تا تبادل فایل بین شبکههای حساس بهصورت کنترلشده و ایمن انجام شود.
امنیت پیشرفته با جداسازی واقعی، کنترل و ممیزی کامل
انتقال کنترلشده داده بدون ارتباط دوطرفه میان شبکههای حساس و بانکی مختلف
جداسازی فیزیکی شبکهها برای انتقال امن فایل در محیطهای محرمانه سازمانی
کنترل سیاستهای امنیتی مستقل برای هر لایه بانکی با مدیریت واحد مرکزی
ثبت کامل رویدادهای انتقال فایل، کاربران، مقصدها و جزئیات تبادل داده
طراحی منطبق با استانداردهای امنیتی داخلی و الزامات پدافند سایبری
توسعه داخلی، سفارشیسازیپذیر و مستقل از فناوریهای خارجی برای سازمانها
در شبکههای بانکی، تبادل داده میان سیستمهای داخلی، شرکای بیرونی و نهادهای نظارتی ضروری است؛ اما ابزارهای متداول میتوانند باعث نشت اطلاعات، آلودگی بدافزار و نقض الزامات امنیتی شوند.
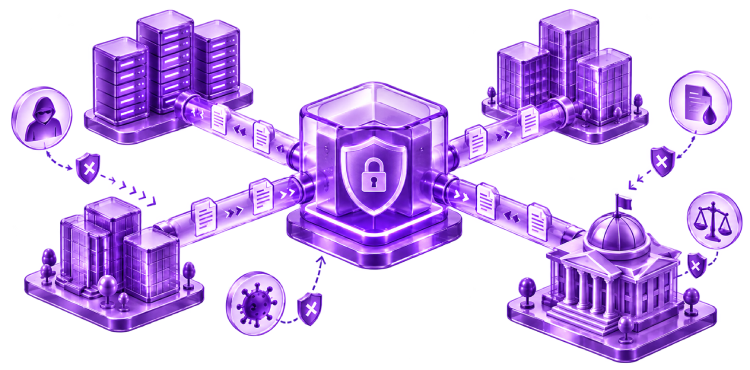
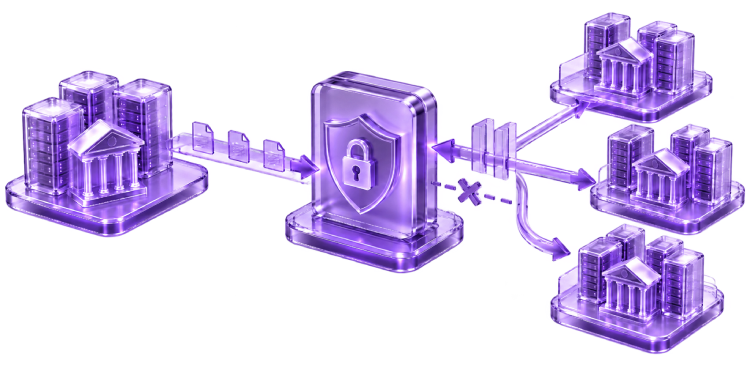
در این معماری، دادهها تنها از مسیرهای کنترلشده و امن عبور میکنند و هیچ ارتباط دوطرفهای میان شبکهها برقرار نیست؛ رویکردی که امنیت واقعی در تبادل فایل بین حوزههای مختلف بانکی را تضمین میکند.
کنترل کامل مسیر انتقال میان شبکههای حساس
اعتبارسنجی دادهها با موتورهای چندگانه Multi-AV
بررسی فایلها در محیط Sandbox کاملاً ایزوله
ثبت و گزارش رویدادها برای سامانه SIEM/SO
جداسازی فیزیکی مسیر انتقال در معماری Air-Gap