چالش همیشگی سازمانها؛ تبادل امن فایل با رسانههای قابلحمل
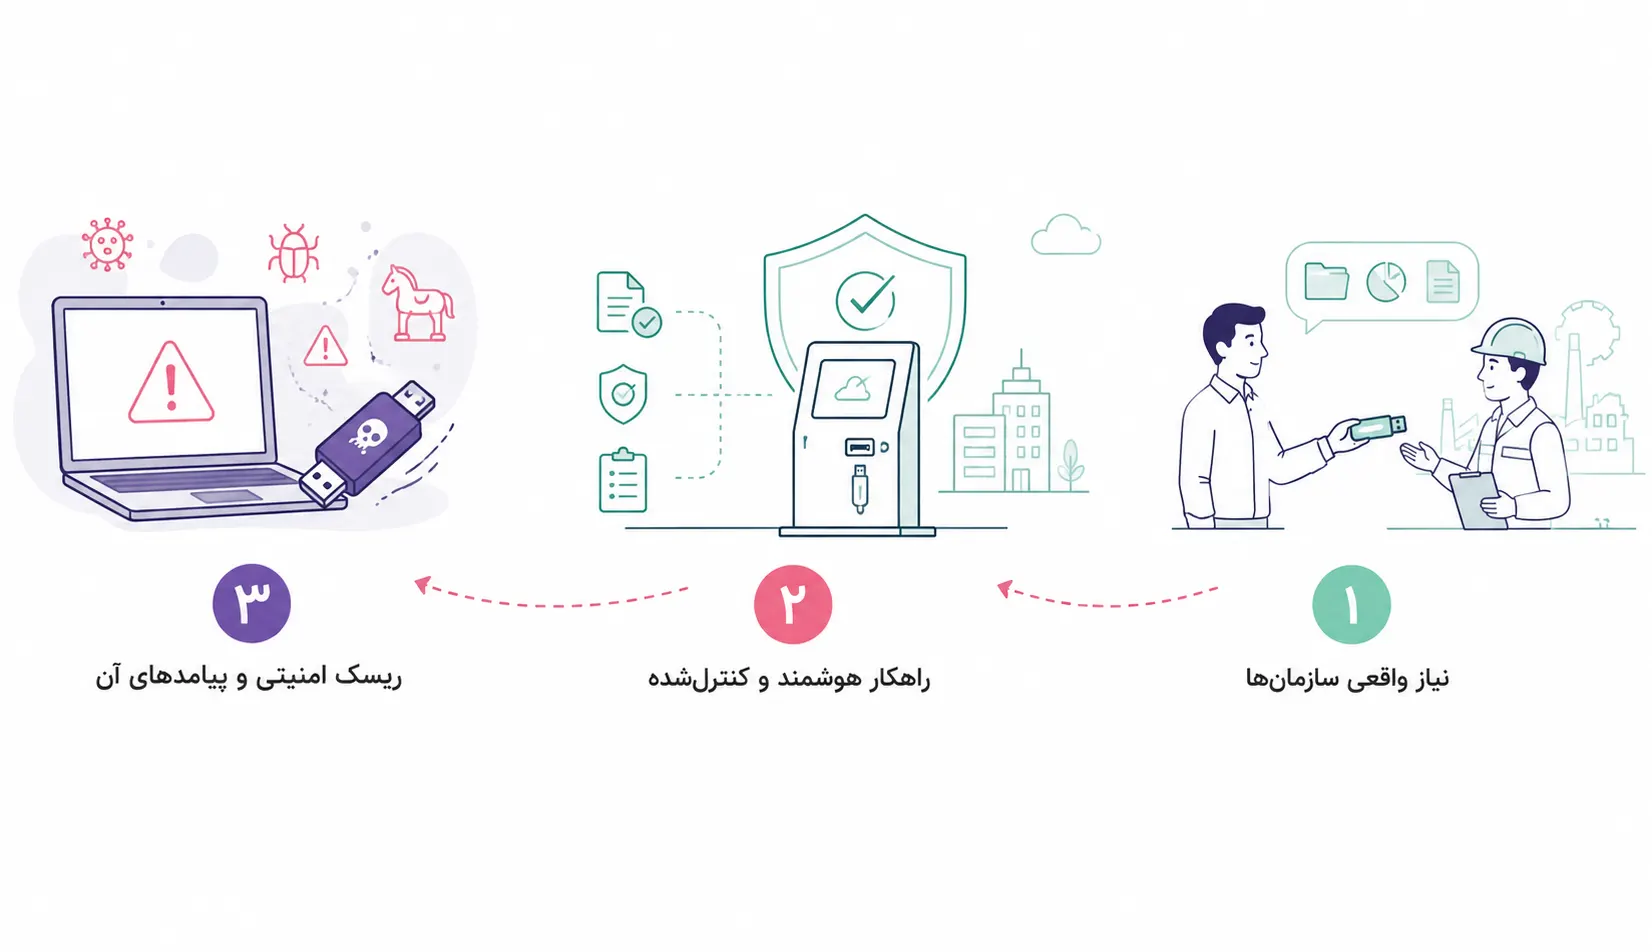
گاهی یک فلش معمولی و تنها چند ثانیه غفلت کافی است تا یک بدافزار یا باجافزار وارد شبکه سازمان شود. فایلی که در ظاهر سالم به نظر میرسد، میتواند به نقطه شروع یک رخداد امنیتی جدی تبدیل شود؛ رخدادی که دسترسی به سیستمها را مختل میکند، دادههای حساس را در معرض خطر قرار میدهد، فرایندهای عملیاتی را متوقف میسازد و هزینههای سنگین فنی، مالی و اعتباری برای سازمان به همراه دارد.
حذف USB همیشه راهحل نیست…
با این حال، راهحل همیشه بستن کامل درگاههای USB یا حذف رسانههای قابلحمل نیست. در بسیاری از سازمانها، تبادل فایل از طریق فلش، هارد اکسترنال و سایر رسانههای قابلحمل بخشی از فرایندهای کاری است؛ از دریافت فایل از پیمانکاران و انتقال گزارشها گرفته تا بهروزرسانی تجهیزات صنعتی و پشتیبانی از سامانههای Air-Gap.
مسئله اصلی این نیست که این مسیر را بهطور کامل حذف کنیم؛ چالش واقعی این است که چگونه میتوان یک مسیر پرریسک را به فرایندی امن، کنترلشده، قابل ردیابی و قابل ممیزی تبدیل کرد.
 اگر به این مقاله علاقهمند هستید، میتوانید نسخه کامل و جامع آن را از انتهای همین صفحه دانلود کنید.
آشنایی با نسخه Centralized فایلاد کیوسک؛ راهکار متمرکز تبادل امن فایل
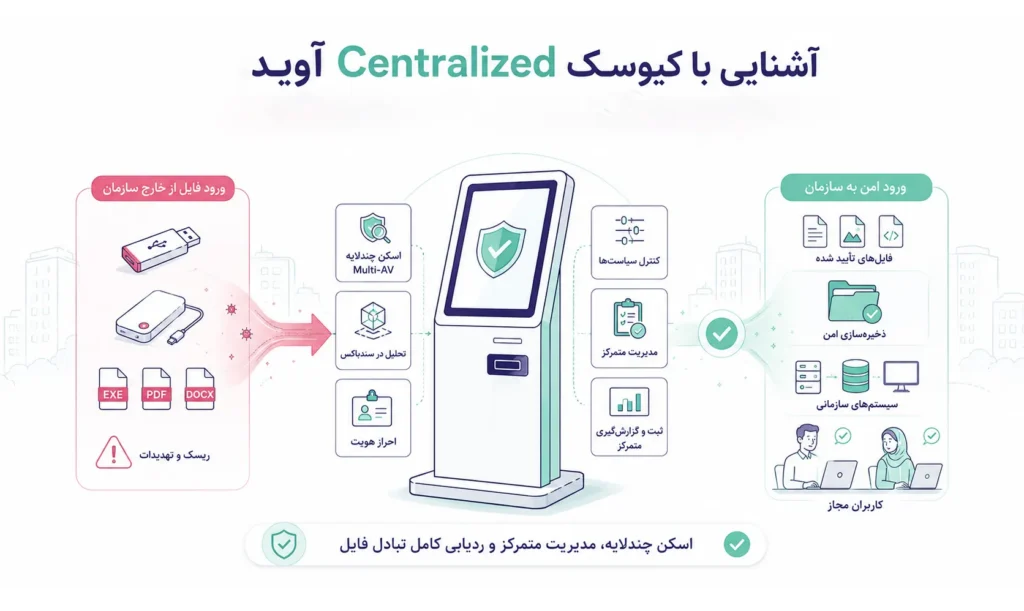
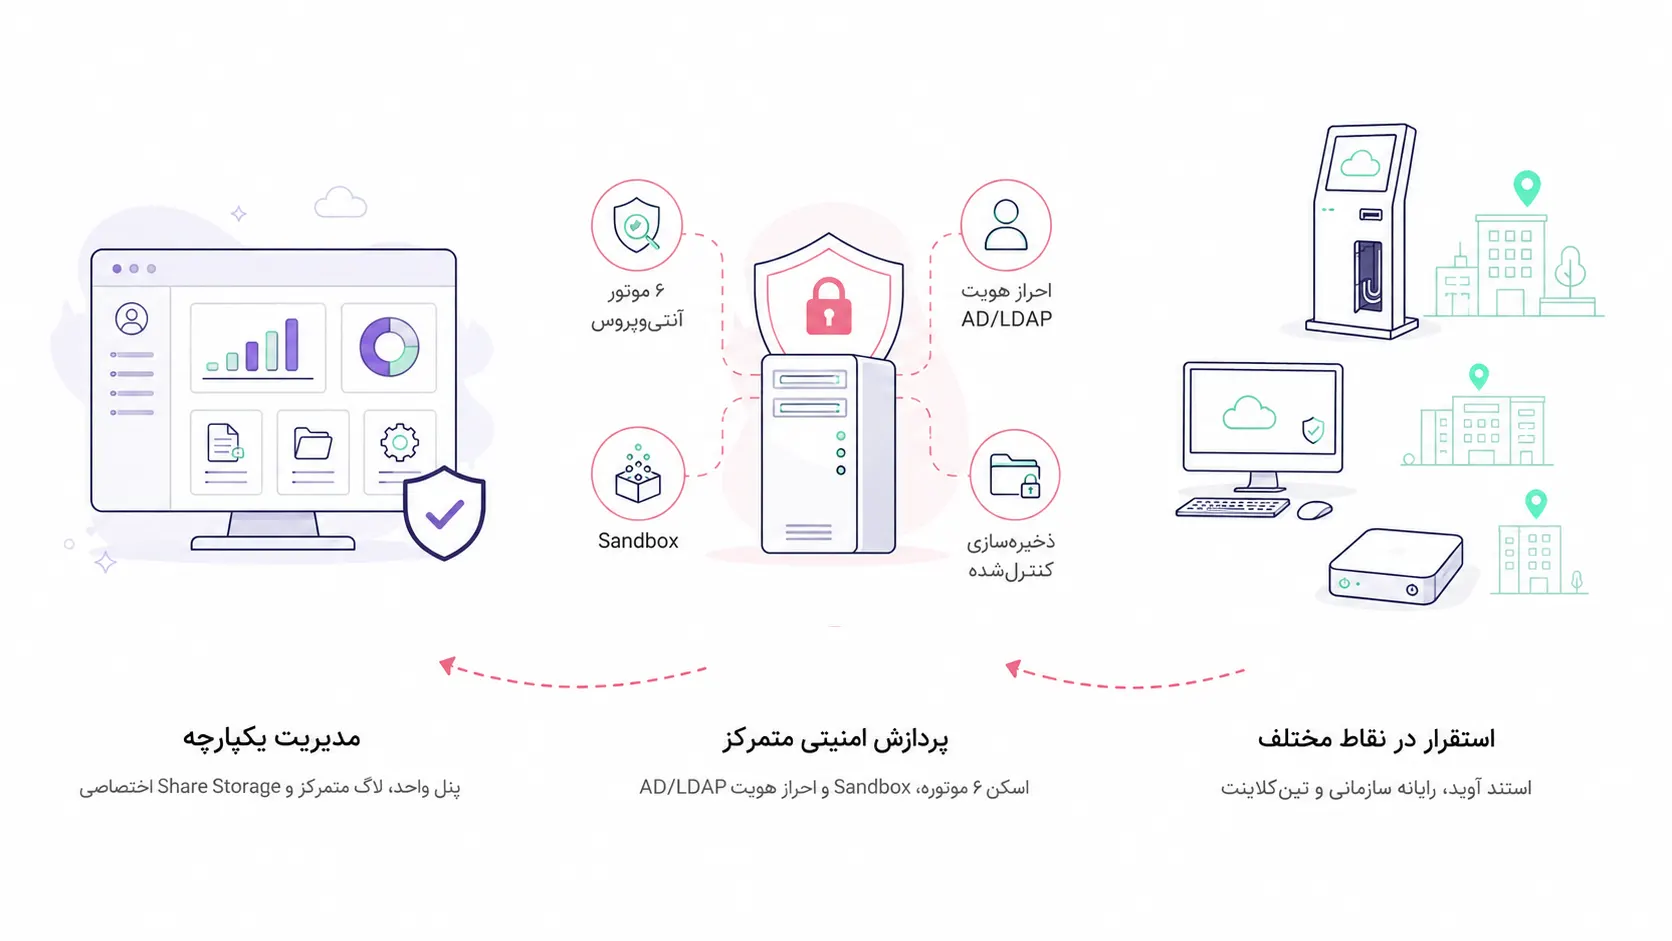
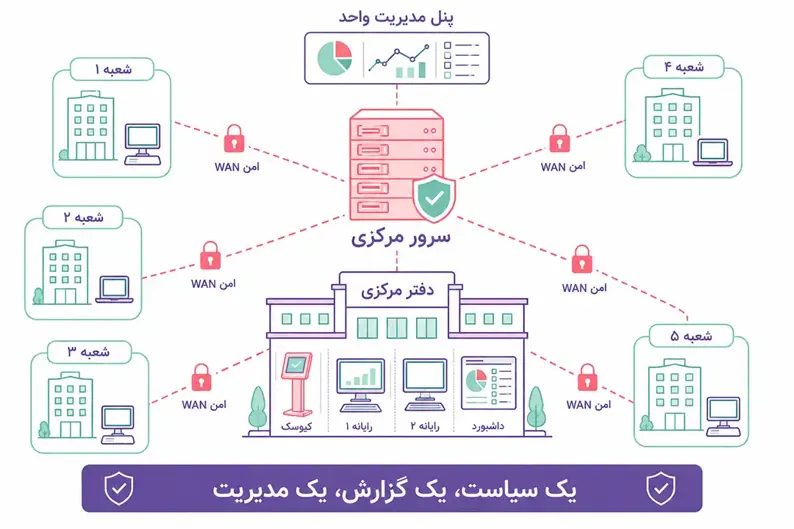
فایلاد کیوسک Centralized یک گذرگاه متمرکز و امن برای کنترل ورود و خروج فایل از طریق رسانههای قابلحمل در سازمان است. در این مدل، کیوسکهای فیزیکی یا نرمافزاری در نقاط مختلف سازمان مستقر میشوند، اما تمام پردازشهای امنیتی روی یک سرور مرکزی انجام میشود و مدیریت تمام نقاط از یک پنل واحد کنترل میگردد.
-
ویژگیهای کلیدی کیوسک Centralized
-
- بررسی فایلها با ۶ موتور آنتیویروس
- ثبت لاگ و گزارشگیری بهصورت متمرکز
- پردازش امنیتی متمرکز روی سرور مرکزی
- احراز هویت کاربران از طریق AD/LDAP
- تخصیص Share Storage برای هر واحد
- تحلیل رفتاری فایلها در Sandbox ایزوله
- مدیریت همه کیوسکها از طریق پنل واحد
- استقرار چند کیوسک در نقاط مختلف سازمان
 مطالعه بیشتر: معرفی انواع کیوسک آوید برای تبادل امن فایل
-
جایگاه کیوسک Centralized در اکوسیستم آوید
آوید یک اکوسیستم بومی در حوزه زیرساخت IT، امنیت اطلاعات، تفکیک شبکه، میزکار مجازی و تبادل امن فایل است. در این اکوسیستم، فایلاد کیوسک Centralized نقش یک گذرگاه متمرکز برای کنترل ورود و خروج فایل از طریق رسانههای قابلحمل را بر عهده دارد و در کنار سایر راهکارهای آوید مانند فایلاد، ایناد، PVM و پلایوید، یک زنجیره کاملتر برای مدیریت امن داده ایجاد میکند.
اگر فایلاد، سامانهای برای تبادل امن فایل در داخل سازمان و ایجاد مفهوم فلش مجازی است، فایلاد کیوسک Centralized نقطه کنترل فیزیکی و منطقی رسانههای قابلحمل مانند فلش و هارد اکسترنال را فراهم میکند. ترکیب این دو راهکار باعث میشود مسیرهای اصلی تبادل فایل در سازمان، چه در داخل شبکه و چه در ارتباط با دنیای بیرون، تحت کنترل و نظارت قرار بگیرند.
-
- تبادل داخلی بین کاربران سازمان: از طریق فلش مجازی فایلاد، بدون نیاز به USB فیزیکی و با کاهش ریسکهای امنیتی
- تبادل فایل با خارج از سازمان: از طریق فایلاد کیوسک Centralized، همراه با اسکن امنیتی، کنترل دسترسی، ثبت رویداد و گزارشگیری
کیوسک Centralized در مقابل کیوسک Standalone
کیوسک Standalone یک ایستگاه امنیت خودمختار است که تمام پردازشها روی خود تجهیز انجام میشود و برای محیطهای ایزوله یا سایتهای دور از مرکز طراحی شده است. کیوسک Centralized ادامه منطقی مدل Standalone برای سازمانهایی است که مقیاس بزرگتر، کاربران بیشتر و نیاز به مدیریت متمرکز دارند.
| معیار | Standalone | Centralized |
|---|---|---|
| محل پردازش | روی خود تجهیز | سرور مرکزی |
| وابستگی به شبکه | ندارد | نیاز به شبکه |
| مدیریت | محلی | پنل مرکزی |
| مقیاسپذیری | محدود | بالا |
| استفاده از PC موجود | ندارد | دارد |
| قطع شبکه | بیاثر | توقف عملیات |
| هزینه در مقیاس بالا | بیشتر | کمتر |
| مناسب برای | Air-Gap / ایزوله | شبکه پایدار |
مطالعه بیشتر: آشنایی با کیوسک Standalone آوید
معماری فنی و نحوه عملکرد کیوسک Centralized
-
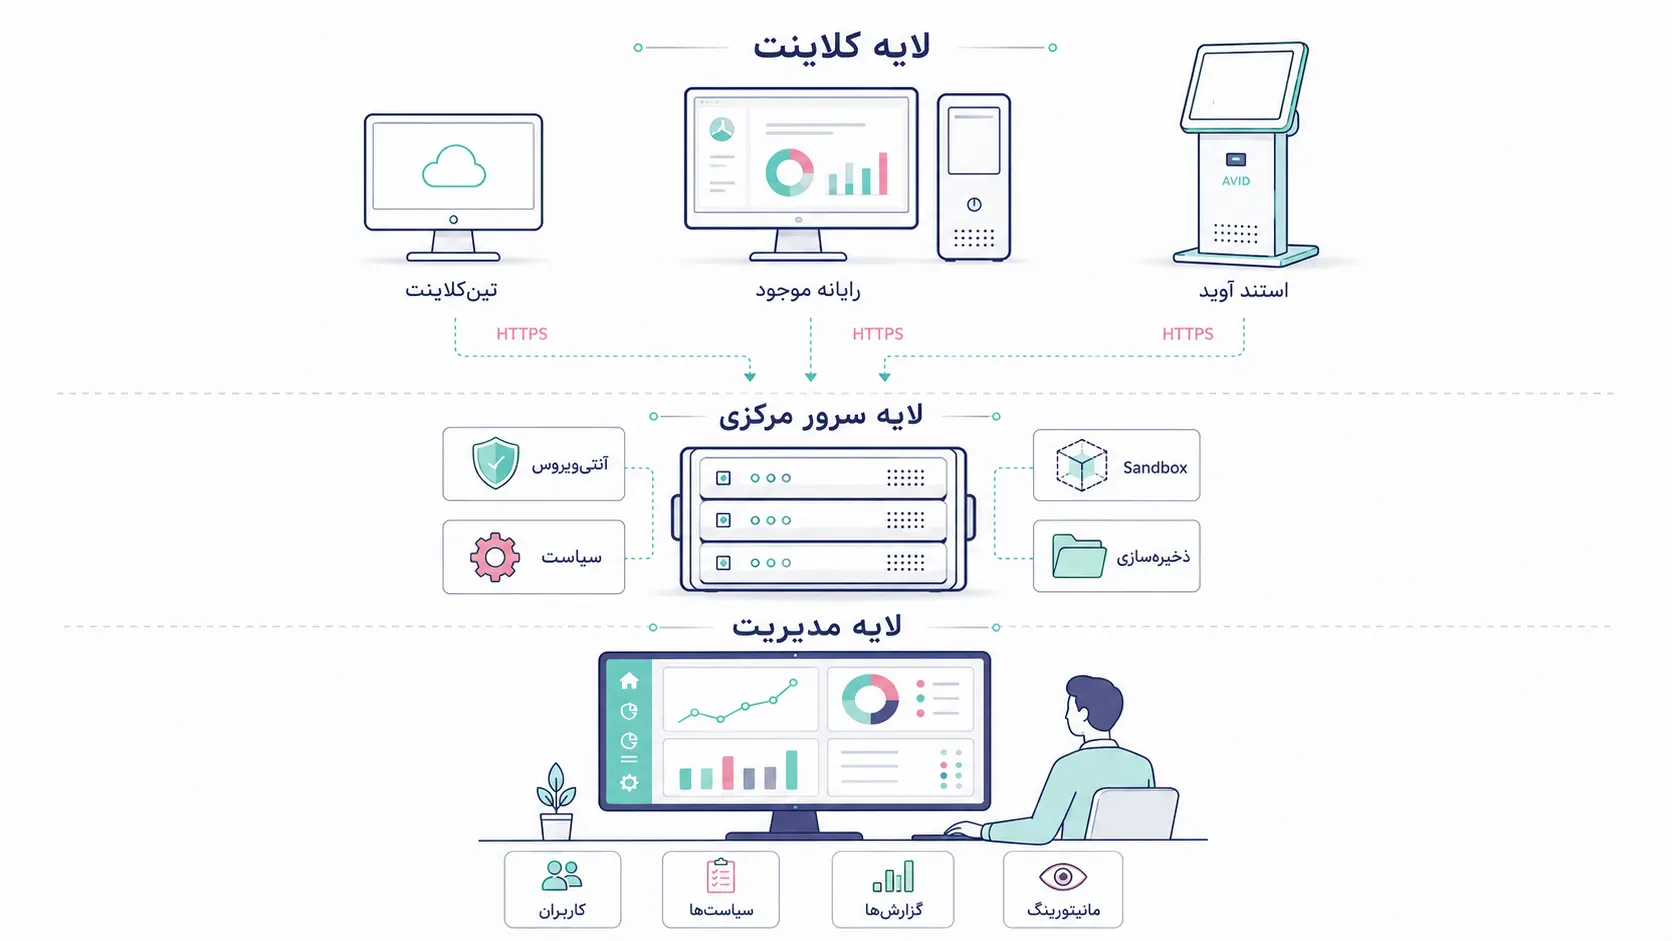
ساختار سهلایه در معماری کیوسک Centralized
معماری کیوسک Centralized بر پایه یک ساختار سهلایه طراحی شده است:
-
-
لایه کلاینت | نقطه دسترسی کاربران:
-
این لایه شامل استند سختافزاری آوید، رایانههای سازمانی مجهز به نرمافزار کلاینت یا تینکلاینتهای سبک است. کاربران از طریق این نقاط میتوانند فایلها را وارد فرایند بررسی و تبادل امن کنند.
-
-
لایه سرور مرکزی | مرکز پردازش امنیتی:
-
تمام پردازشهای اصلی امنیتی در این لایه انجام میشود؛ از جمله بررسی فایلها با موتورهای Multi-AV، تحلیل رفتاری در محیط Sandbox، اعمال سیاستهای امنیتی و مدیریت فضای ذخیرهسازی.
-
-
لایه مدیریت | پنل واحد مدیر امنیت:
-
در این لایه، مدیران امنیت میتوانند سیاستهای دسترسی و تبادل فایل را تعریف کنند، کاربران را مدیریت کنند، گزارشها و لاگها را بررسی کنند و وضعیت تبادلات را بهصورت Real-time پایش کنند.
ارتباط کلاینت و سرور از طریق تونل رمزنگاریشده HTTPS برقرار میشود و در صورت نیاز، ارتباط Front و Backend میتواند با Data Diode بهصورت فیزیکی و یکسویه پیادهسازی شود.
-
بررسی فایلها با موتورهای امنیتی Multi-AV
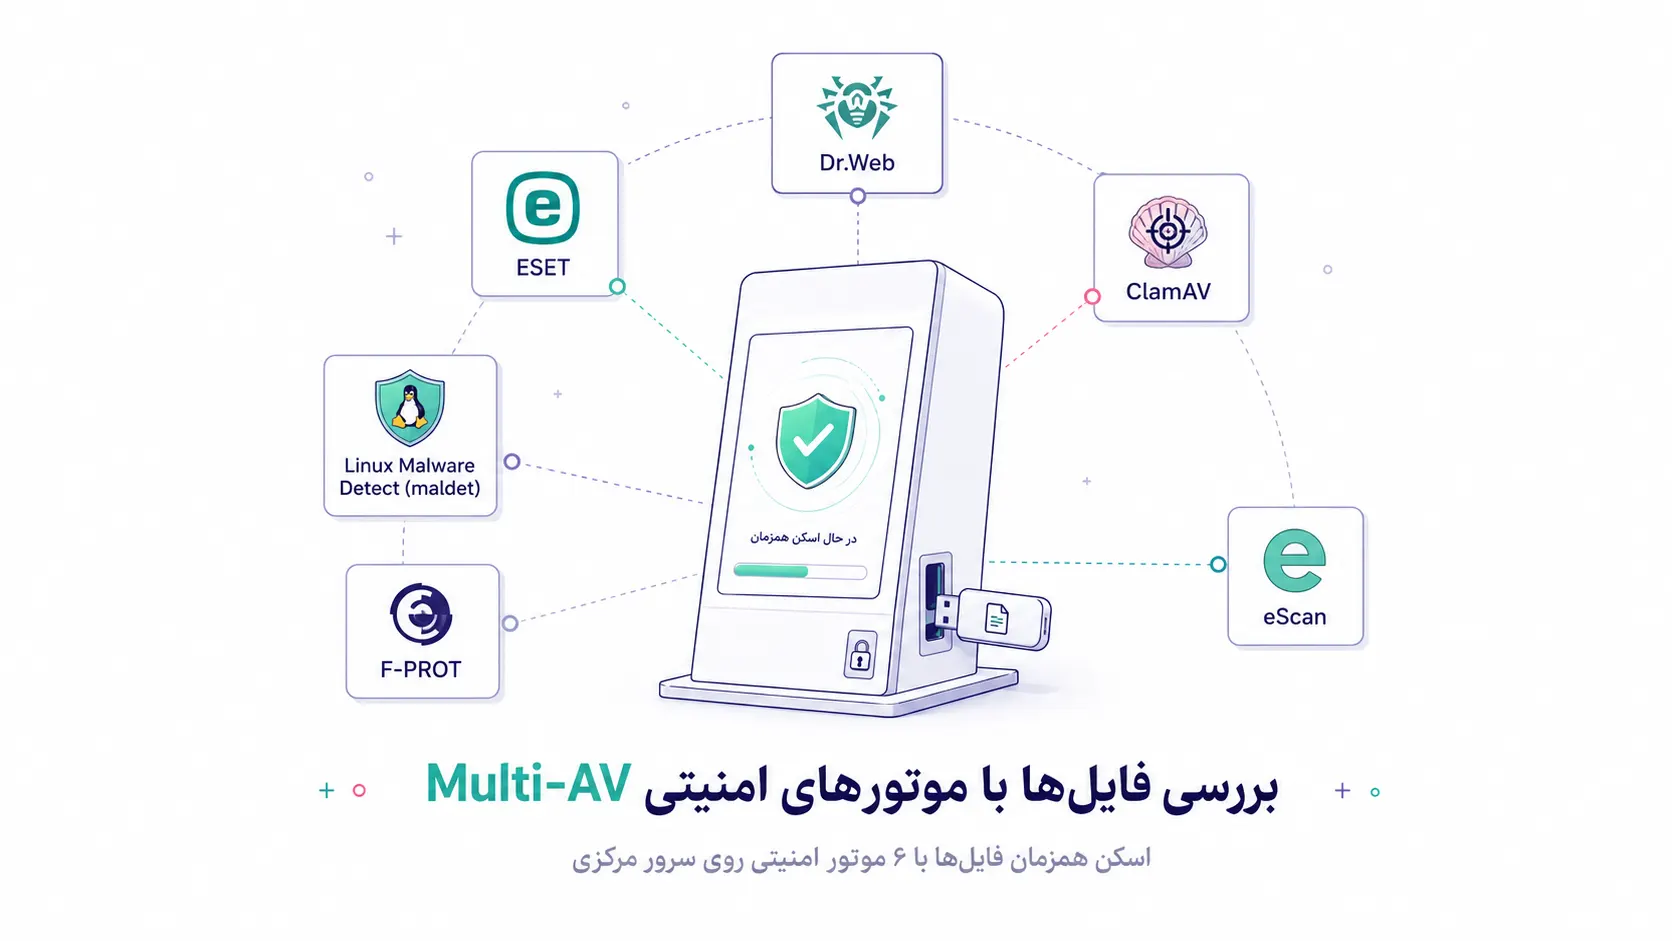
یکی از نقاط قوت اصلی کیوسک Centralized، استفاده همزمان از شش موتور آنتیویروس معتبر روی سرور مرکزی است. هر فایل ورودی بهصورت موازی توسط تمام موتورها بررسی میشود و نتیجه نهایی بر اساس اجماع تعیین میگردد. پایگاه تهدیدات هر موتور بهصورت مستمر و معتبر بهروزرسانی میشود.
| موتور | ویژگی کلیدی |
|---|---|
| ESET | شناسایی عمیق فایلهای پنهان و Rootkit |
| Dr.Web | تحلیل ضدبدافزار با پوشش تهدیدات منطقهای |
| ClamAV | موتور Open Source با پایگاه عظیم انجمنی |
| Linux Malware Detect (maldet) | تشخیص بدافزار مبتنی بر رفتار و امضا روی لینوکس |
| F-PROT | موتور کلاسیک با سرعت بالا در اسکن حجمی |
| eScan | تمرکز بر Anti-Ransomware و تهدیدات جدید |
-
- مزیت استفاده از ۶ موتور آنتیویروس در شناسایی تهدیدات
هر موتور آنتیویروس نقاط قوت و ضعف خاص خود را دارد. یک بدافزار ممکن است توسط ESET شناسایی شود ولی از دید ClamAV پنهان بماند. برعکس، یک فایل مشکوک ممکن است فقط توسط Dr.Web رفتار مشکوک نشان دهد. با اسکن موازی ۶ موتور، احتمال شناسایی تهدید بهشدت افزایش و نرخ False Negative کاهش مییابد.
-
Sandbox ایزوله؛ دیوار آخر دفاعی
فایلهایی که حداقل یکی از موتورهای AV آنها را مشکوک تشخیص دهد، به محیط Sandbox ارسال میشوند. در این محیط فایل اجرا شده و رفتار آن بهصورت کامل تحلیل میشود:
-
- ردیابی تغییرات فایل، رجیستری و پروسهها
- ایزولهسازی کامل Sandbox از شبکه سازمان
- بازگشت به Snapshot تمیز پس از هر تحلیل
- پایش درخواستهای شبکه و اتصالات خروجی
- پشتیبانی از Sandboxهای Windows و Linux
- تعریف Sandbox اختصاصی برای هر گروه کاربری
- اجرای فایلها در Sandbox مبتنی بر ماشین مجازی
نتیجه نهایی: پس از تکمیل فرایند بررسی، فایل بر اساس سیاست امنیتی سازمان یا برای ارسال به مقصد تأیید میشود، یا در صورت شناسایی تهدید، حذف و به قرنطینه منتقل میگردد.
-
انعطافپذیری در انتخاب نقطه کلاینت
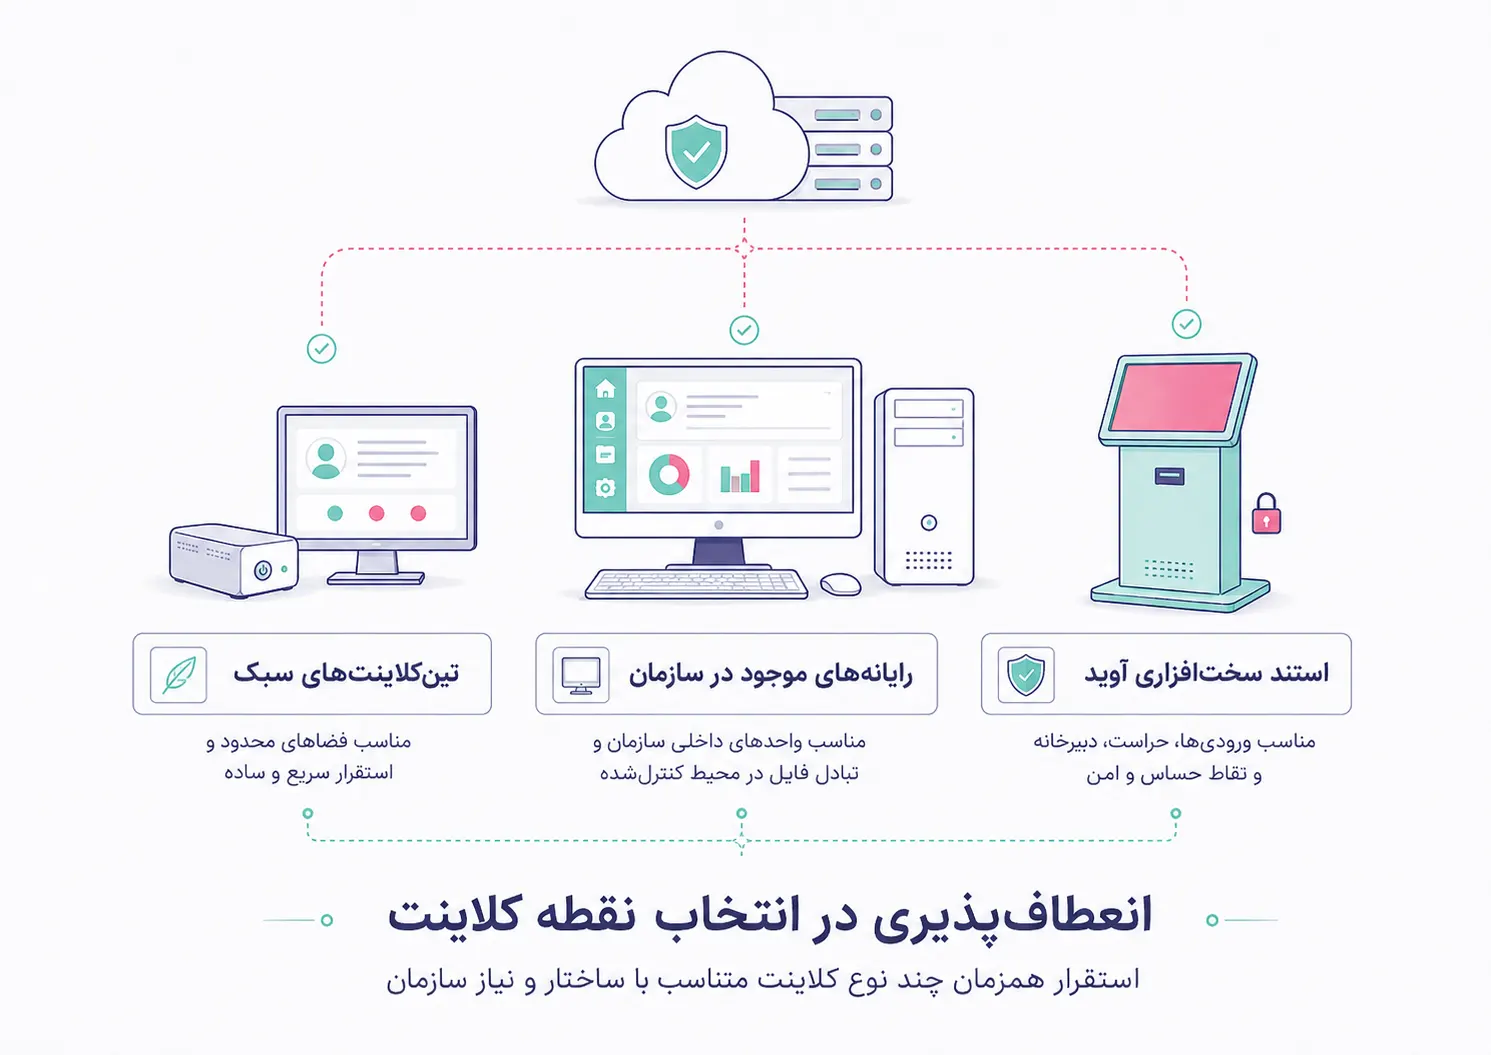
کیوسک Centralized متناسب با ساختار فیزیکی، امنیتی و عملیاتی هر سازمان قابل پیادهسازی است. سازمانها میتوانند بسته به محل استقرار، سطح حساسیت، نوع کاربری و محدودیتهای محیطی، از چند نوع کلاینت بهصورت همزمان استفاده کنند.
-
- استند سختافزاری آوید: دارای بدنه فلزی، پورتهای ایزوله و قفل فیزیکی؛ مناسب برای ورودی سازمان، واحد حراست، دبیرخانه و نقاط حساس
- رایانههای موجود در سازمان: با نصب نرمافزار کلاینت فایلاد؛ مناسب برای واحدهای داخلی و کاربرانی که نیاز به تبادل کنترلشده فایل دارند
- تینکلاینتهای سبک: با نقش نمایش رابط کاربری و اتصال به سرور مرکزی؛ مناسب برای نقاطی با فضای محدود یا نیاز به استقرار سادهتر
مسیر کنترلشده ورود فایل از سازمان با کیوسک Centralized
در کیوسک Centralized، فایل خام مستقیماً وارد شبکه نمیشود و تنها پس از احراز هویت، بررسی مجوز و تأیید امنیتی به مقصد مجاز منتقل میگردد.
فرایند ورود فایل شامل مراحل زیر است:
- احراز هویت کاربر در نقطه کیوسک پیش از آغاز عملیات
- بررسی مجوز خروج فایل بر اساس نقش و سطح دسترسی کاربر
- انتخاب فایل مجاز از Share Storage یا مسیرهای تعریفشده
- کنترل نوع فایل، MIME Type، حجم، تعداد و محرمانگی
- اسکن امنیتی فایل خروجی پیش از انتقال به رسانه
- انتقال فایل تأییدشده به رسانه قابلحمل مجاز
- ثبت کامل کاربر، زمان، فایل، مقصد و شناسه رسانه
قابلیتهای کلیدی و برجسته کیوسک Centralized
کیوسک Centralized مجموعهای از قابلیتهای مدیریتی، امنیتی و نظارتی را در اختیار سازمان قرار میدهد تا فرایند ورود و خروج فایل از طریق رسانههای قابلحمل، بهصورت متمرکز، کنترلشده و قابل ممیزی انجام شود.
-
مدیریت یکپارچه از پنل واحد
مدیر امنیت سازمان میتواند تمام کیوسکها، کاربران، سیاستها و گزارشها را از طریق یک پنل مرکزی مدیریت کند. در این مدل، نیازی به تنظیم جداگانه هر نقطه وجود ندارد و وضعیت همه کیوسکها بهصورت Real-time قابل پایش است.
-
- تعریف و بهروزرسانی سیاستها از پنل مرکزی
- مشاهده گزارش فعالیت کاربران در تمام نقاط
- پایش Real-time وضعیت تمام کیوسکهای سازمان
- مدیریت و بهروزرسانی موتورهای امنیتی از یک نقطه
-
Share Storage اختصاصی برای هر واحد
در کیوسک Centralized، برای هر فرد، گروه یا واحد سازمانی میتوان فضای ذخیرهسازی اختصاصی با سیاستهای مستقل تعریف کرد. این فضا نقش یک واسط امن را دارد و مانع انتقال مستقیم فایل از رسانه خام به شبکه حساس سازمان میشود.
-
- ایجاد فضای ذخیرهسازی اختصاصی برای هر واحد
- تعیین Owner مشخص برای هر Share Storage
- تعریف سطح دسترسی دقیق برای کاربران و گروهها
- تخصیص ظرفیت ذخیرهسازی متناسب با نیاز هر واحد
- جلوگیری از انتقال مستقیم رسانه خام به شبکه حساس
-
سیستم اکانتینگ و سیاستگذاری پیشرفته
سیستم اکانتینگ در کیوسک Centralized امکان کنترل دقیق تبادل فایل را بر اساس نوع فایل، زمان، حجم، تعداد و گروه کاربری فراهم میکند. به این ترتیب، هر کاربر فقط در محدوده مجاز خود امکان تبادل فایل خواهد داشت.
-
- محدودسازی تبادل فایل بر اساس روز و ساعت
- تعیین سقف حجم و تعداد فایل برای هر گروه
- کنترل MIME Type واقعی، مستقل از پسوند فایل
- تخصیص موتورهای AV متناسب با هر گروه کاربری
- انتخاب Sandbox اختصاصی بر اساس سطح حساسیت
-
گزارشگیری و لاگ متمرکز
تمام رویدادهای مربوط به ورود و خروج فایل، نتیجه اسکنها، اطلاعات کاربران و جزئیات رسانههای قابلحمل بهصورت متمرکز ثبت میشود. این قابلیت، امکان ردیابی، تحلیل رخداد و ممیزی امنیتی را برای سازمان فراهم میکند.
-
- ثبت تاریخچه کامل تمام تبادلات فایل
- ارسال لاگها به SIEM برای پایش متمرکز
- ثبت وضعیت اسکن و نتیجه بررسی هر فایل
- فیلتر گزارشها بر اساس زمان، کاربر و نوع فایل
- تولید Checksum اختصاصی برای ردیابی هر فایل
-
احراز هویت سازمانی و کنترل دسترسی کاربران
کیوسک Centralized از روشهای مختلف احراز هویت سازمانی پشتیبانی میکند تا دسترسی کاربران به کیوسکها بر اساس هویت معتبر، نقش سازمانی و سیاستهای امنیتی کنترل شود.
-
- پشتیبانی از LDAP همراه با ارتباط امن SSL
- اتصال به سامانه شاهکار برای احراز هویت ملی
- احراز هویت کاربران از طریق Active Directory
- تعریف کاربر میهمان با دسترسی موقت و محدود
- افزودن گروهی کاربران از طریق قابلیت Multi-Add
-
سناریوهای کاربردی در سازمانهای مختلف
کیوسک Centralized در سازمانهایی کاربرد دارد که تبادل فایل از طریق رسانههای قابلحمل برای آنها اجتنابناپذیر است، اما این فرایند باید تحت کنترل، نظارت و ممیزی کامل انجام شود.
-
-
سازمانهای دولتی و حاکمیتی:
- چالش: نامهها و بخشنامهها از طریق USB شخصی بین واحدها رد و بدل میشود. هیچ ردی از فرد ارسالکننده ثبت نمیشود و در صورت نشت داده، امکان شناسایی مسیر وجود ندارد.
- راهحل: کیوسک نرمافزاری روی رایانه هر واحد نصب میشود. کاربران با AD احراز هویت شده، فایلها پس از اسکن ۶ موتوره به Share Storage مقصد منتقل میشوند و جزئیات تبادل در لاگ مرکزی ثبت میگردد.
-
نتیجه: تبادل فایل رسمی، مستند و قابل ممیزی شده و الزامات حسابرسی سازمان بازرسی برآورده میشود.
-
-
-
بانکها و مؤسسات مالی:
- چالش: شعبهها گزارشهای مالی را روی USB به دفتر مرکزی میفرستند. پیمانکاران فناوری اطلاعات فایلهای بهروزرسانی را با فلش شخصی وارد میکنند. خطر نشت اطلاعات مالی مشتریان و الزام انطباق با مقررات بانک مرکزی وجود دارد.
-
راهحل: سرور مرکزی در دفتر اصلی مستقر میشود و شعب از طریق WAN امن به آن متصل میشوند. در هر نقطه، سیاست اختصاصی تعریف میشود؛ مانند ارسال فایل از شعب و خروج کنترلشده از دفتر مرکزی با تأیید مدیر واحد.
-
نتیجه: هر فایل مسیر مشخصی دارد و در صورت نشت داده، مسیر کامل قابل بازسازی است.
-
-
-
صنایع حساس و زیرساختی؛ نفت، گاز، برق:
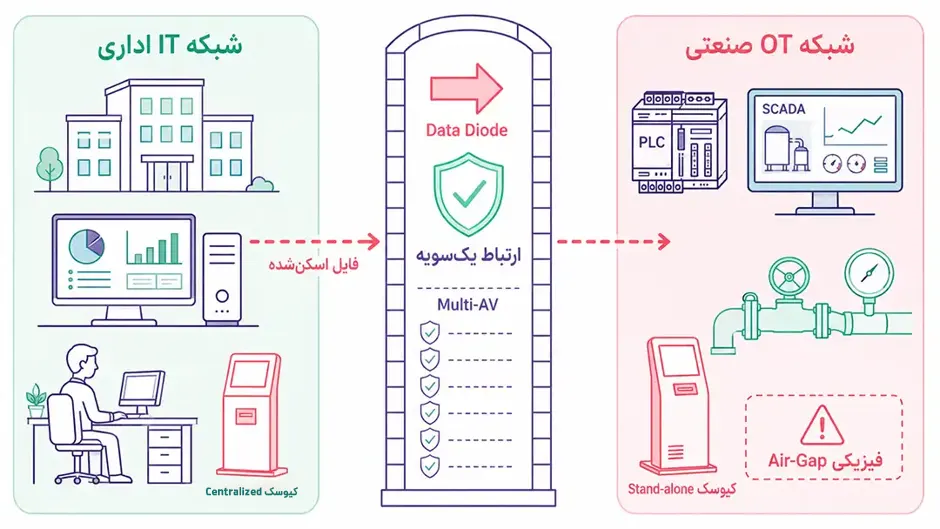
- چالش: شبکه صنعتی (OT) و شبکه اداری (IT) کاملاً جداسازی شدهاند. بهروزرسانی فایلهای تنظیمات PLC و SCADA فقط از طریق USB امکانپذیر است و ورود بدافزار به شبکه OT میتواند فاجعهبار باشد.
-
راهحل: کیوسک Standalone در ورودی شبکه OT و کیوسک نرمافزاری Centralized در شبکه IT مستقر میشود. انتقال فایل از IT به OT از طریق Data Diode یکسویه، فقط بهصورت خواندنی، اسکنشده و مطابق لیست سفید فرمت و حجم انجام میگیرد.
-
نتیجه: اصل جداسازی شبکه حفظ شده و در عین حال بهروزرسانی تجهیزات صنعتی بهصورت کنترلشده انجام میشود.
-
-
-
مراکز داده و واحدهای IT سازمانی:
- چالش: ورود درایور، فرمور و Patch از فلش پیمانکار، خروج لاگ و گزارشها برای تحلیل، ریسک بالای فایل آلوده و نیاز به ثبت دقیق برای استانداردهای ISO 27001.
-
راهحل: یک استند آوید فیزیکی در ورودی مرکز داده با Sandbox دارای پیکربندی ویندوز سرور. فقط فایلهای تأیید شده به Share Storage سرورها منتقل میشوند و گزارش اسکن به هر فایل پیوست میشود.
-
نتیجه: ورود و خروج فایل در مرکز داده کنترلشده، مستند و منطبق با الزامات امنیتی انجام میشود.
-
-
-
سازمانهای دارای شعب متعدد:
- چالش: تبادل فایل در شعب مختلف معمولاً از مسیرهای پراکنده انجام میشود و کنترل، ردیابی و ممیزی فایلها را دشوار میکند.
-
راهحل: سرور مرکزی در مرکز سازمان مستقر میشود و شعب از طریق ارتباط امن به آن متصل میشوند. برای هر شعبه نیز سیاست اختصاصی مانند Upload-Only، محدودیت نوع فایل و سطح دسترسی تعریف میگردد.
-
نتیجه: تبادل فایل در تمام شعب متمرکز، کنترلشده و قابل ردیابی میشود.
-
-
محدودیت راهکارهای عمومی در مدیریت رسانههای قابلحمل
راهکارهایی مانند آنتیویروس Endpoint، Windows Share یا FTP بهتنهایی نمیتوانند کنترل کامل تبادل فایل را فراهم کنند:
| راهکار عمومی | محدودیت اصلی | پوشش کیوسک Centralized |
|---|---|---|
| آنتیویروس Endpoint | فقط اسکن، بدون کنترل فرایند تبادل | اسکن + کنترل فرایند + لاگ + سیاست |
| Windows Share | بدون احراز هویت اختصاصی و کنترل رسانه | احراز هویت AD/LDAP + کنترل کامل رسانه |
| FTP/SFTP | بدون Sandbox، بدون کنترل MIME | Sandbox ایزوله + کنترل MIME Type واقعی |
| مسدودسازی کامل USB | توقف جریان کاری، غیرواقعبینانه | تبادل کنترلشده بدون توقف عملیات |
کیوسک Centralized جایگزین تبادل بیقاعده فایل با یک گذرگاه رسمی، محدود و تحت کنترل است؛ نه حذف غیرواقعبینانه نیاز به تبادل فایل
-
از ارزیابی رایگان تا اجرای PoC در محیط واقعی سازمان
اگر در سازمان شما استفاده از USB هنوز بدون کنترل دقیق انجام میشود، سیاستهای امنیتی در همه نقاط بهصورت یکپارچه اجرا نمیشوند، یا ردیابی و ممیزی تبادل فایلها دشوار است، کیوسک Centralized میتواند نقطه شروعی برای ایجاد یک مسیر امن، کنترلشده و قابل گزارش باشد.
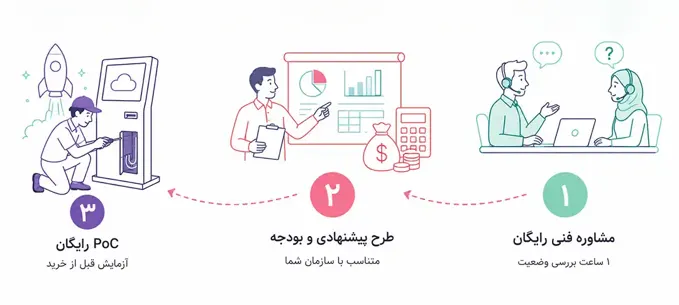
سه گام آوید برای ارزیابی و استقرار امن
-
- مرحله اول | مشاوره فنی رایگان:
در یک جلسه تخصصی، تیم فنی آوید وضعیت فعلی تبادل فایل در سازمان شما را بررسی میکند، مسیرهای پرریسک را شناسایی کرده و نیازهای امنیتی و عملیاتی را مشخص میسازد.
- مرحله اول | مشاوره فنی رایگان:
-
- مرحله دوم | ارائه طرح استقرار و بودجهبندی شفاف:
بر اساس تعداد نقاط، ساختار شبکه، سطح حساسیت دادهها و الزامات امنیتی سازمان، یک طرح پیشنهادی اختصاصی همراه با مدل استقرار و برآورد هزینه ارائه میشود.
- مرحله دوم | ارائه طرح استقرار و بودجهبندی شفاف:
-
- مرحله سوم | اجرای PoC رایگان در محیط واقعی سازمان:
پیش از خرید نهایی، یک کیوسک بهصورت آزمایشی در یکی از نقاط سازمان مستقر میشود تا عملکرد محصول، فرایند اسکن، سیاستگذاری، لاگگیری و تجربه کاربری در محیط واقعی ارزیابی شود.
- مرحله سوم | اجرای PoC رایگان در محیط واقعی سازمان: