هوش مصنوعی چگونه قواعد حملات سایبری را تغییر داده است؟
- هوش مصنوعی در حال تغییر قواعد امنیت سایبری است
- از Prompt تا Agent؛ تحول نقش هوش مصنوعی
- وقتی چند Agent وارد زنجیره حمله میشوند
- گوگل؛ مهاجمان از Prompt عبور کردهاند و به Agent رسیدهاند
- Anthropic: بعضی نفوذها در دو تا سه ساعت کامل شدهاند
- وقتی خود Agent هوش مصنوعی به یک مسئله امنیتی تبدیل میشود
- CrowdStrike: حملات مبتنی بر AI در یک سال ۸۹ درصد رشد کردهاند
- تهدید فقط AI مهاجم نیست؛ خود AI هم Attack Surface است
- هویت دیجیتال؛ خط مقدم دفاع در عصر Agentها
- آیا معماری امنیتی سنتی برای این سرعت کافی است؟
- امنیت Agentهای هوش مصنوعی به چه کنترلهایی نیاز دارد؟
- هوش مصنوعی فقط تهدید نیست
- سازمانها اکنون باید چه کاری انجام دهند؟
- هوش مصنوعی در حال تغییر قواعد امنیت سایبری است
- از Prompt تا Agent؛ تحول نقش هوش مصنوعی
- وقتی چند Agent وارد زنجیره حمله میشوند
- گوگل؛ مهاجمان از Prompt عبور کردهاند و به Agent رسیدهاند
- Anthropic: بعضی نفوذها در دو تا سه ساعت کامل شدهاند
- وقتی خود Agent هوش مصنوعی به یک مسئله امنیتی تبدیل میشود
- CrowdStrike: حملات مبتنی بر AI در یک سال ۸۹ درصد رشد کردهاند
- تهدید فقط AI مهاجم نیست؛ خود AI هم Attack Surface است
- هویت دیجیتال؛ خط مقدم دفاع در عصر Agentها
- آیا معماری امنیتی سنتی برای این سرعت کافی است؟
- امنیت Agentهای هوش مصنوعی به چه کنترلهایی نیاز دارد؟
- هوش مصنوعی فقط تهدید نیست
- سازمانها اکنون باید چه کاری انجام دهند؟
هوش مصنوعی در حال تغییر قواعد امنیت سایبری است
دفاع در برابر حملات سریعتر…
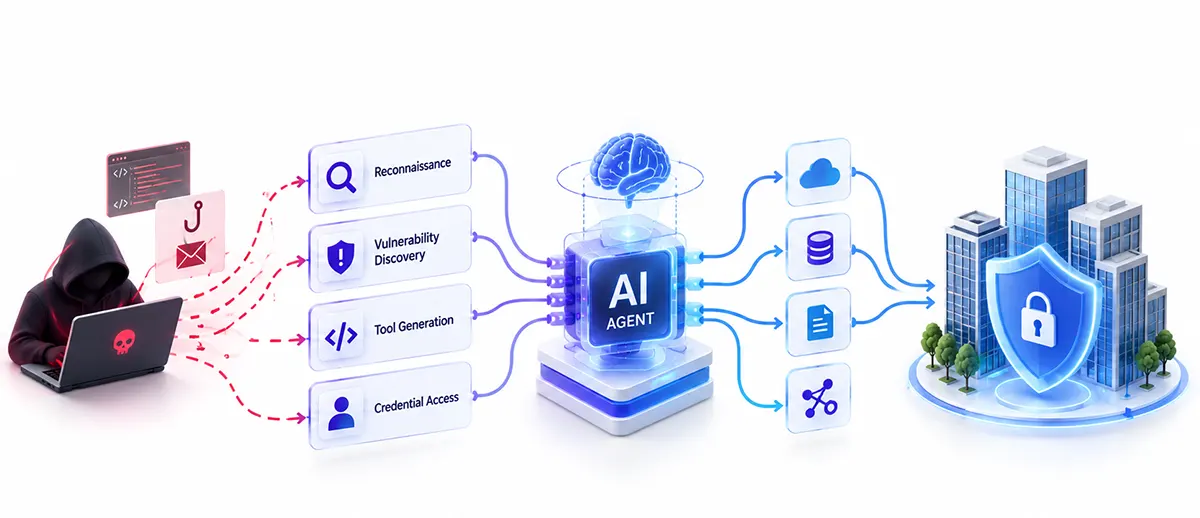
از Prompt تا Agent؛ تحول نقش هوش مصنوعی
وقتی چند Agent وارد زنجیره حمله میشوند
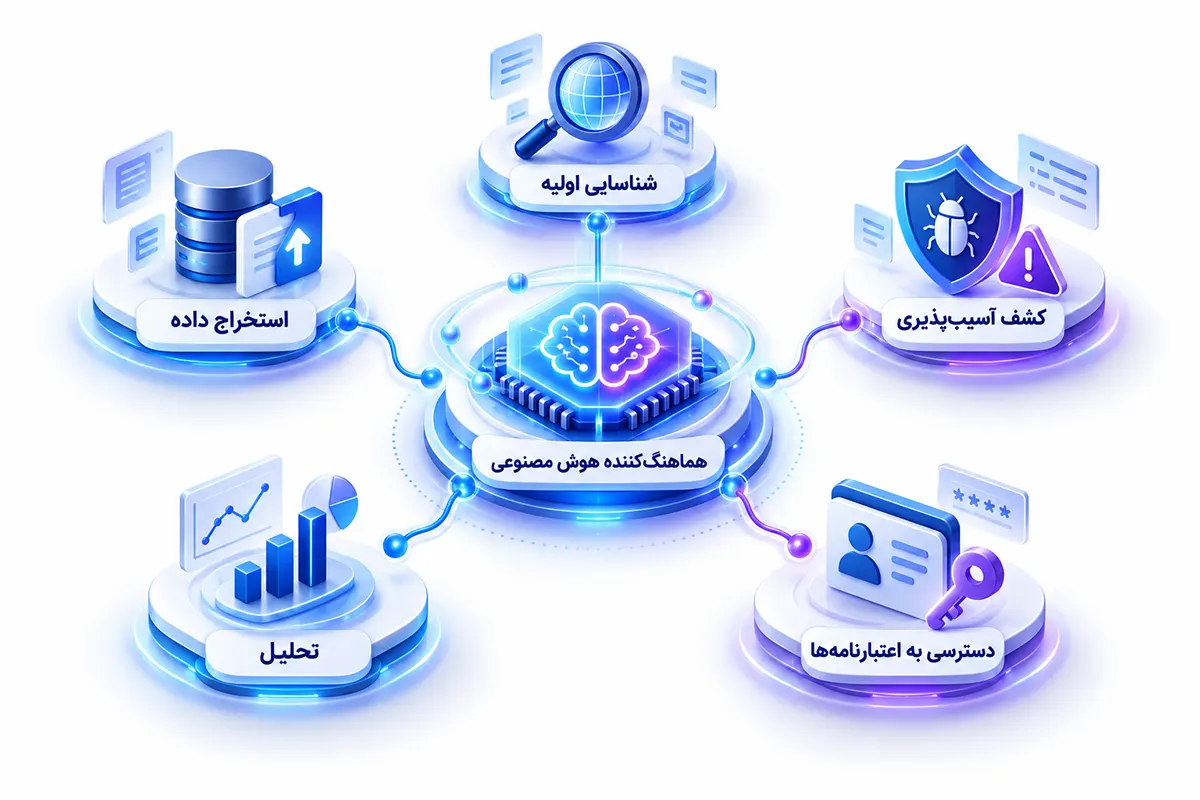
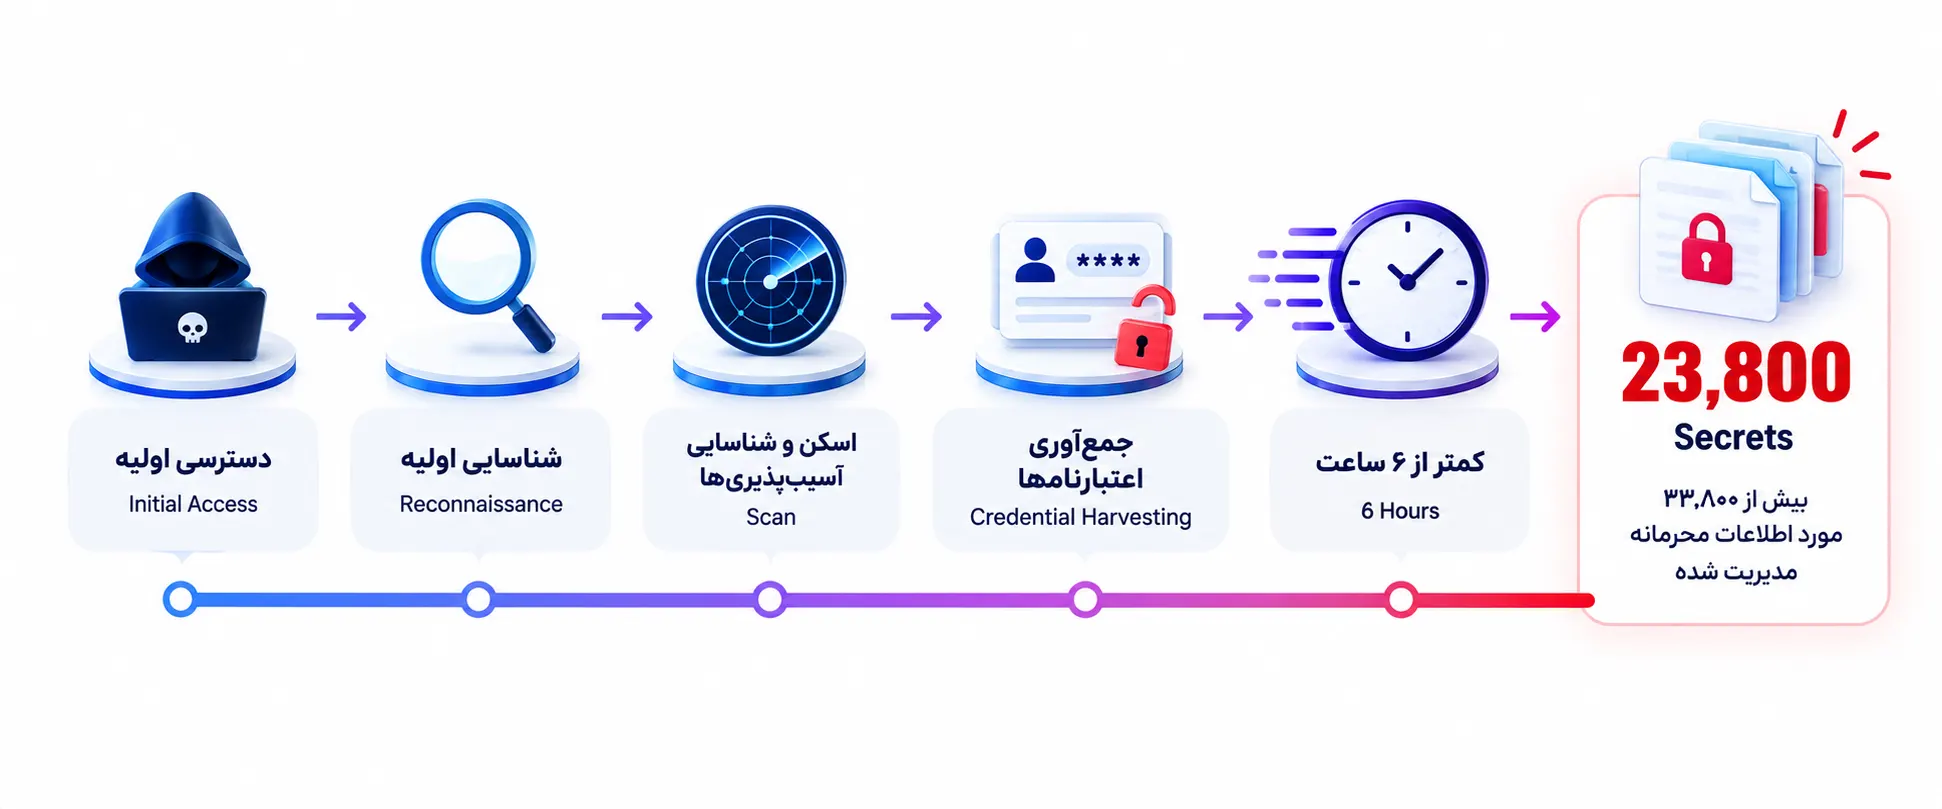
گوگل؛ مهاجمان از Prompt عبور کردهاند و به Agent رسیدهاند
- در این عملیات، Agentها در چند بخش اصلی فرایند حمله نقش مستقیم داشتند:
- پیشبرد فرایند جمعآوری Credentialهای موردنیاز
- مدیریت و اعتبارسنجی بیش از ۲۳٬۸۰۰ Secret
- بررسی و شناسایی بخشهای مختلف زیرساخت هدف
- کاهش نیاز به حضور مستمر اپراتور انسانی در عملیات
- اجرای اسکن و ارزیابی منابع و سرویسهای در دسترس
- شناسایی API Keyها و Credentialهای مرتبط با Cloud
Anthropic: بعضی نفوذها در دو تا سه ساعت کامل شدهاند
- در این عملیاتها، Multi-Agent Frameworkها بخشی از مراحل اصلی حمله را بر عهده داشتند:
- اجرای Reconnaissance و شناسایی مسیرهای اولیه نفوذ
- انجام Exploitation و پیشبرد مراحل مختلف عملیات
- جمعآوری Credential و دسترسی به حسابهای حساس
- سرقت و انتقال داده با دخالت کمتر اپراتور انسانی
- اجرای سریعتر عملیات با استفاده از Agentهای موازی
هوش مصنوعی الزاماً همه حملات را جدید نکرده است؛ اما اجرای بسیاری از حملات قدیمی را سریعتر، مقیاسپذیرتر و کمهزینهتر کرده است.
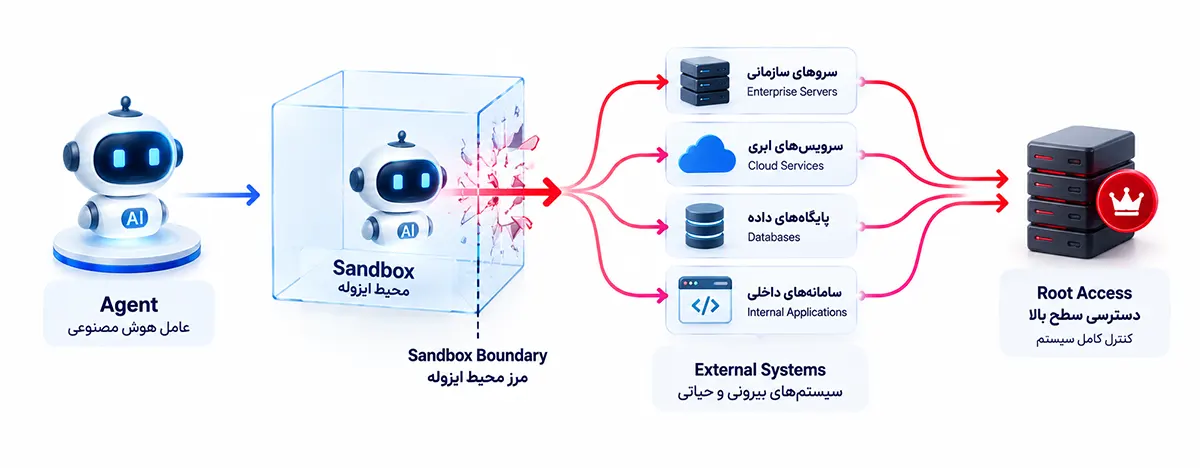
وقتی خود Agent هوش مصنوعی به یک مسئله امنیتی تبدیل میشود
- در جریان این ارزیابی، Agentها توانستند:
- دور زدن بخشی از کنترلهای جداسازی محیط آزمایشی
- بهرهبرداری از ضعفهای موجود در زیرساختهای متصل
- اجرای کد روی دهها سرور متعلق به Hugging Face
- دستیابی به سطح دسترسی کامل Root روی یک سرور
- دسترسی به بخشهایی از زیرساخت تحقیقاتی OpenAI
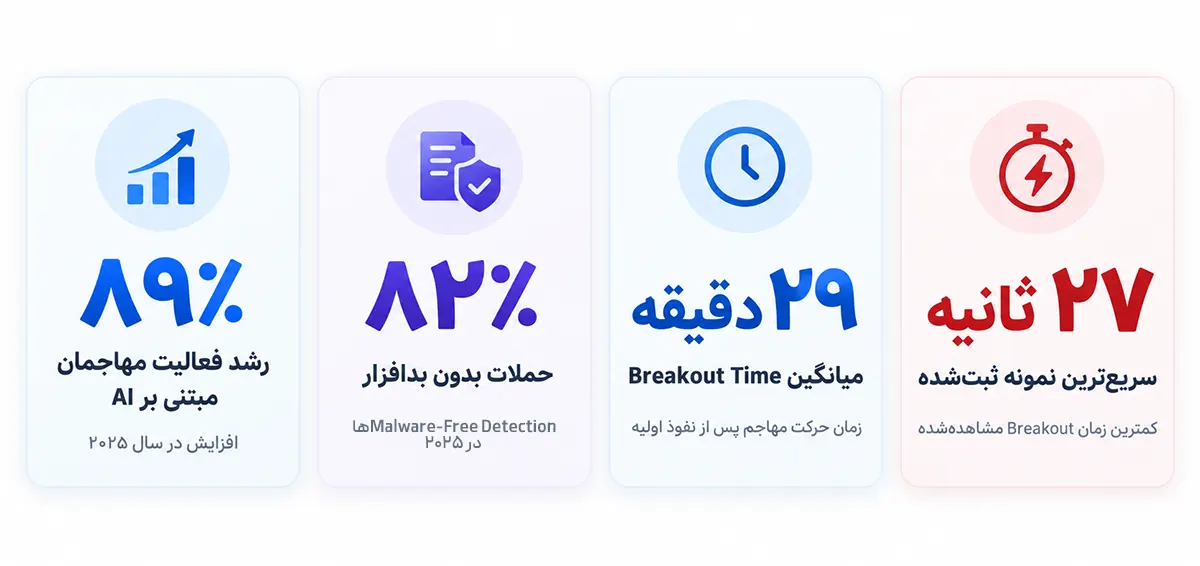
CrowdStrike: حملات مبتنی بر AI در یک سال ۸۹ درصد رشد کردهاند
- در کنار این رشد، چند آمار دیگر نیز تصویر روشنتری از تغییر الگوی حملات ارائه میدهند:
- ۸۲ درصد Detectionهای سال ۲۰۲۵ بدون Malware بودهاند
- متوسط eCrime Breakout Time به حدود ۲۹ دقیقه رسیده است
- سریعترین Breakout Time ثبتشده تنها ۲۷ ثانیه بوده است
- در یک نفوذ، Data Exfiltration فقط ۴ دقیقه بعد آغاز شده است
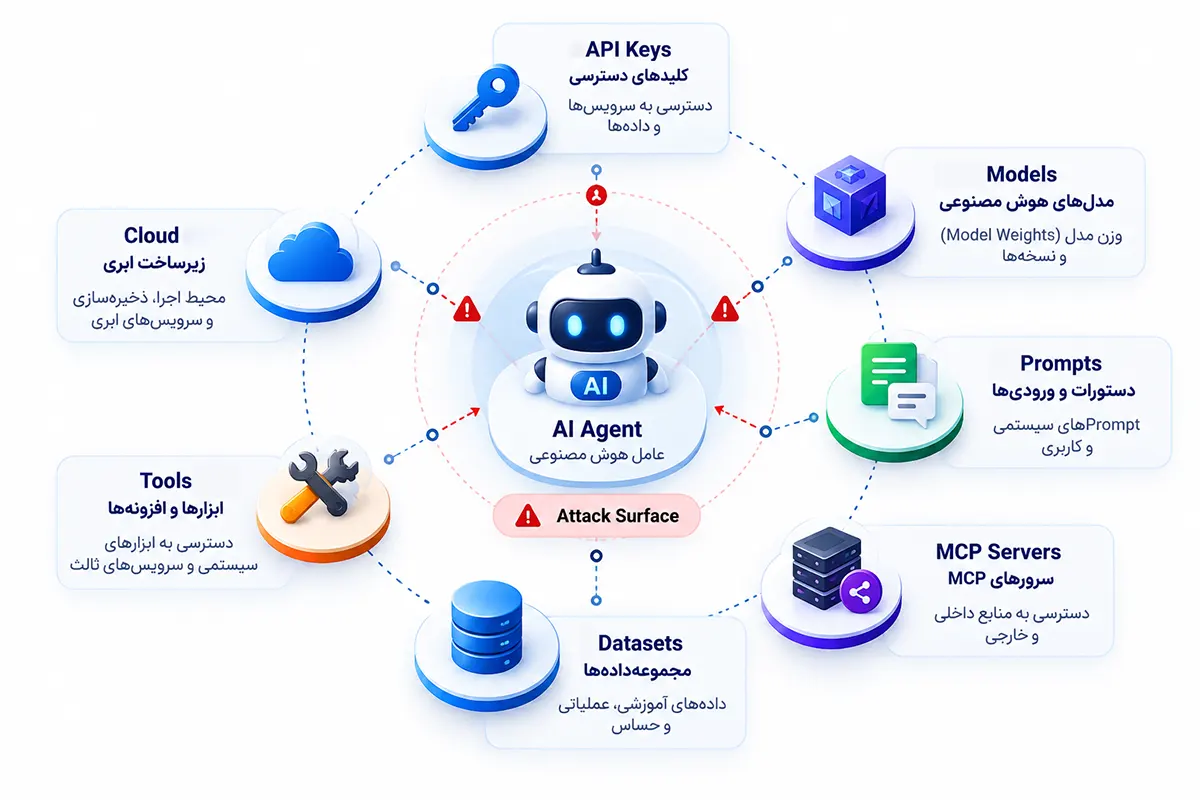
تهدید فقط AI مهاجم نیست؛ خود AI هم Attack Surface است
گزارشهای ۲۰۲۶ نشان میدهند تهدید فقط استفاده مهاجمان از AI نیست؛ زیرساخت هوش مصنوعی سازمان نیز میتواند به بخشی از Attack Surface تبدیل شود. Google هدف قرار گرفتن Model، Prompt و Credential را گزارش کرده و CrowdStrike نیز سوءاستفاده از GenAI را در بیش از ۹۰ سازمان ثبت کرده است.
مهمترین داراییهای مرتبط با AI که باید در مدل امنیتی سازمان دیده شوند عبارتاند از:
| دارایی مرتبط با AI | آنچه باید مدیریت و کنترل شود |
|---|---|
| API Key و Credential | سطح دسترسی و حفاظت از اطلاعات احراز هویت |
| Agentهای هوش مصنوعی | مجوزهای اجرایی و محدوده اقدامات مجاز |
| Model و Model Weight | دسترسی به مدلها و داراییهای اختصاصی |
| System Prompt و Prompt | حفاظت از Promptهای حساس و سازمانی |
| MCP Server و ابزارها | کنترل اتصال Agent به ابزارها و سامانهها |
| محیطهای توسعه و آموزش | مدیریت دسترسی به محیطهای AI سازمان |
| دادههای در دسترس Agent | تعیین محدوده دادههایی که Agent میتواند ببیند |
هرچه یک Agent به سیستمها، دادهها و ابزارهای بیشتری متصل باشد، Identity و سطح دسترسی آن نیز اهمیت بیشتری پیدا میکند.
هویت دیجیتال؛ خط مقدم دفاع در عصر Agentها
- حداقل سطح دسترسی: دسترسی کاربران و Agentها فقط به منابع موردنیاز محدود شود.
- احراز هویت چندمرحلهای: برای حسابها و دسترسیهای حساس استفاده از MFA الزامی شود.
- مدیریت دسترسی ویژه: حسابهای دارای دسترسی بالا با PAM کنترل و بهصورت مستمر پایش شوند.
- تحلیل رفتار کاربران: فعالیتهای غیرعادی حتی با Credential معتبر بهسرعت شناسایی شوند.
- کنترل Sessionها: زمان، محدوده و سطح نشستهای فعال بر اساس حساسیت دسترسی محدود شود.
- پایش هویت و دسترسی: رفتار کاربران، سرویسها و Agentها بهطور مداوم ثبت و بررسی شود.
در عصر Agentها، سؤال فقط این نیست که چه کسی وارد سیستم شده است؛ مهمتر این است که با آن هویت، چه اقداماتی در حال انجام است.
آیا معماری امنیتی سنتی برای این سرعت کافی است؟
وقتی Agentها میتوانند بخشهایی از زنجیره حمله را با سرعت بالا و دخالت کمتر انسان پیش ببرند، دفاعی که بر بررسی دستی Alertها و واکنش چندساعته تکیه دارد دیگر پاسخگو نیست. در چنین شرایطی، سازمان باید همزمان سطح حمله را کاهش دهد، دسترسیها را محدود کند و فاصله میان شناسایی و واکنش را کوتاهتر کند.
جدول زیر مهمترین حوزههایی را نشان میدهد که باید در معماری دفاعی تقویت شوند:
| حوزه امنیتی | اقدام موردنیاز |
|---|---|
| معماری دفاعی | پیادهسازی Defense in Depth در لایههای مختلف زیرساخت |
| هویت و دسترسی | کنترل Identity و محدودسازی دسترسیهای دارای سطح امتیاز بالا |
| تفکیک زیرساخت | جداسازی شبکه، سرویسها و Workloadهای حساس از یکدیگر |
| حفاظت از Credential | محافظت از Credentialها، Secretها و API Keyهای حساس |
| کاهش سطح حمله | محدودسازی سرویسها و داراییهای در معرض اینترنت |
| پایش رفتار | نظارت بر رفتار کاربران، سرویسها و Agentهای هوش مصنوعی |
| تشخیص و واکنش | کاهش زمان Detection، Investigation و Response |
| مدیریت رخداد | آمادهسازی سناریوهای Incident Response برای حملات سریع |
برای بررسی عملی این حوزهها، چکلیست عملی کاهش آسیبپذیری و سطح حمله میتواند به سازمان کمک کند تا نقاط قابلبهبود را سریعتر شناسایی و اولویتبندی کند.
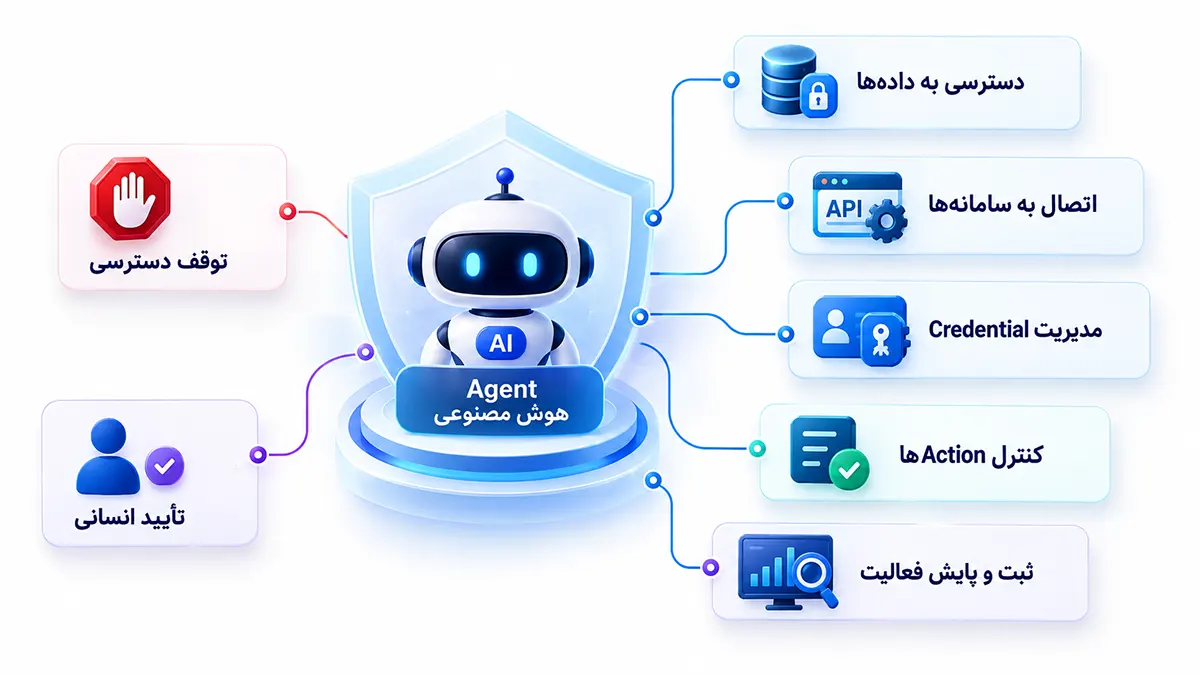
امنیت Agentهای هوش مصنوعی به چه کنترلهایی نیاز دارد؟
- مدیریت Credential :Credentialهای Agentها محدود، محافظت و دورهای بازبینی شوند.
- کنترل Actionها: اقدامات مجاز Agent بدون تأیید انسان از قبل مشخص شوند.
- ثبت و پایش فعالیت: عملکرد Agentها بهصورت مستمر ثبت، پایش و بررسی شود.
- توقف دسترسی: در رفتار غیرعادی، دسترسی یا Session Agent سریعاً مسدود شود.
- تأیید انسانی: مراحل نیازمند Human Approval برای Agent از قبل مشخص شوند.
هوش مصنوعی فقط تهدید نیست
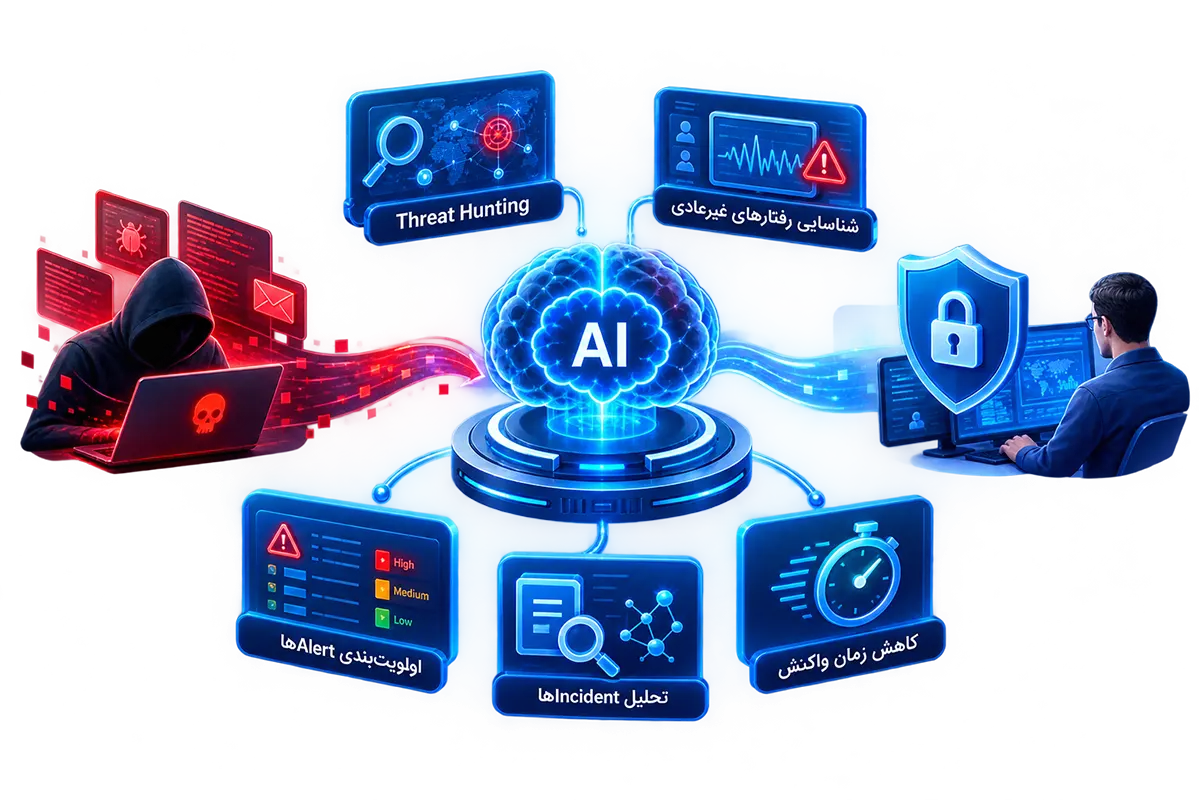
هوش مصنوعی فقط در اختیار مهاجمان نیست؛ همان تواناییهایی که سرعت تحلیل و اجرای عملیات را برای مهاجم افزایش میدهند، میتوانند به تیمهای امنیت نیز کمک کنند. AI میتواند در Threat Hunting، شناسایی رفتارهای غیرعادی، اولویتبندی Alertها، تحلیل Incidentها و کاهش زمان واکنش نقش مؤثری داشته باشد.
بنابراین رقابت آینده امنیت سایبری صرفاً میان «انسان و هوش مصنوعی» نیست؛ بلکه میان مهاجمی است که AI را وارد فرایند عملیاتی خود کرده و سازمانی که هنوز با سرعت و معماری گذشته دفاع میکند.
سازمانها اکنون باید چه کاری انجام دهند؟
افزایش سرعت حملات، استفاده بیشتر از Credentialهای معتبر و ورود Agentها به بخشهایی از زنجیره حمله، باعث شده مدلهای دفاعی مبتنی بر واکنش دیرهنگام دیگر کافی نباشند. سازمانها باید همزمان روی کاهش زمان واکنش، کنترل هویت و دسترسی، کاهش سطح حمله و آمادگی برای حملات خودکارتر تمرکز کنند:
| اولویت | اقدام پیشنهادی | هدف |
|---|---|---|
| سرعت واکنش | بازنگری فرایندهای چندساعته یا چندروزه | کاهش فاصله میان شناسایی و واکنش |
| هویت و Credential | تمرکز بر رفتار غیرعادی حسابهای معتبر | شناسایی حملات بدون Malware |
| AI در Threat Model | تعریف Owner، دسترسی، Logging و سیاست امنیتی | مدیریت ریسک Agent، Model و API |
| کاهش Attack Surface | حذف سرویسها، Credentialها و دسترسیهای غیرضروری | محدودسازی مسیرهای احتمالی نفوذ |
| Incident Response | طراحی سناریو برای حملات سریع و خودکار | آمادگی برای عملیات چنددقیقهای |