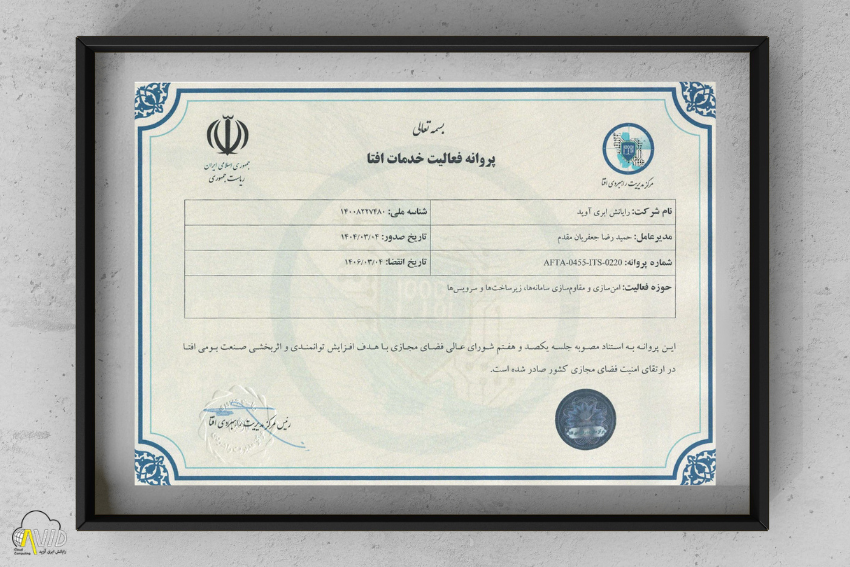
شرکت رایانش ابری آوید موفق به دریافت پروانه فعالیت خدمات افتا در حوزه امنسازی و مقاومسازی سامانهها، زیرساختها و سرویسها شده است. این پروانه از سوی مرکز مدیریت راهبردی افتا صادر شده و حوزه فعالیت تخصصی شرکت را در صنعت امنیت فضای تولید و تبادل اطلاعات مشخص میکند.
امنیت زیرساخت سازمانی تنها به نصب ابزارهای حفاظتی محدود نمیشود. سامانهها، شبکهها، سرویسها و دسترسیها باید بهصورت هماهنگ بررسی و پیکربندی شوند تا نقاط ضعف کاهش یابند و کنترلهای امنیتی در جای مناسب قرار گیرند.
خدمات امنسازی و مقاومسازی افتا
امنسازی به مجموعه اقداماتی گفته میشود که برای کاهش آسیبپذیریها، اصلاح پیکربندیهای ناامن و محدودکردن مسیرهای دسترسی غیرضروری انجام میشوند. مقاومسازی نیز بر افزایش آمادگی سامانه و زیرساخت در برابر اختلالها و تهدیدهای سایبری تمرکز دارد.
پروانه خدمات افتا رایانش ابری آوید، فعالیت شرکت را در حوزه امنسازی و مقاومسازی سه بخش اصلی پوشش میدهد: سامانهها، زیرساختها و سرویسهای فناوری اطلاعات.
امنسازی مؤثر زمانی شکل میگیرد که معماری زیرساخت، پیکربندی سامانهها، دسترسی کاربران و وابستگی سرویسها در کنار یکدیگر بررسی شوند.
امنسازی سامانههای سازمانی
سامانههای سازمانی معمولاً با پایگاههای داده، سرویسهای هویتی، شبکه داخلی و نرمافزارهای دیگر در ارتباطاند. وجود این وابستگیها باعث میشود ضعف در یک بخش، بخشهای دیگر را نیز تحت تأثیر قرار دهد.
در فرایند امنسازی سامانهها، ساختار دسترسی، تنظیمات امنیتی، سرویسهای فعال، حسابهای کاربری و ارتباط میان اجزای مختلف بررسی میشود. پس از شناسایی نقاط قابل اصلاح، اقدامات فنی متناسب با معماری و نیاز عملیاتی سازمان اجرا خواهند شد.
مقاومسازی زیرساخت فناوری اطلاعات
زیرساخت فناوری اطلاعات از اجزایی مانند سرورها، تجهیزات شبکه، بسترهای مجازیسازی، سامانههای ذخیرهسازی و ابزارهای مدیریتی تشکیل شده است. هماهنگی امنیتی میان این اجزا نقش مهمی در کاهش سطح حمله دارد.
مقاومسازی زیرساخت میتواند شامل بازبینی معماری، اصلاح تنظیمات، تفکیک دسترسیها، غیرفعالکردن سرویسهای غیرضروری، مدیریت حسابهای مدیریتی و بهبود سیاستهای حفاظتی باشد.
- بررسی معماری و ارتباط میان اجزای زیرساخت
- شناسایی تنظیمات ناامن و نقاط ضعف پیکربندی
- کاهش دسترسیهای غیرضروری و پرریسک
- تفکیک حسابهای مدیریتی و عملیاتی
- اصلاح سیاستهای امنیتی متناسب با ساختار سازمان
- مستندسازی اقدامات و تغییرات اجرایی
امنسازی سرویسهای سازمانی
سرویسهای سازمانی از طریق شبکه و سامانههای مختلف در اختیار کاربران قرار میگیرند. تنظیم نادرست دسترسیها، فعالبودن قابلیتهای غیرضروری یا نبود تفکیک مناسب میان سرویسها میتواند سطح ریسک را افزایش دهد.
امنسازی سرویسها با شناخت شیوه استفاده، کاربران مجاز، وابستگیهای فنی و نحوه تبادل اطلاعات آغاز میشود. سپس کنترلهای لازم برای محدودکردن دسترسی، حفاظت از ارتباطات و مدیریت بهتر سرویسها اجرا میشوند.
فرایند اجرای پروژههای امنسازی
هر پروژه امنسازی با شناخت وضعیت موجود آغاز میشود. تیم فنی ابتدا معماری، داراییها، سرویسهای مهم و دسترسیهای موجود را بررسی میکند. پس از آن، نقاط ضعف براساس میزان اثرگذاری و اولویت عملیاتی دستهبندی میشوند.
در مرحله اجرا، اصلاحات فنی و تنظیمات موردنیاز طبق برنامه انجام میشوند. مستندسازی تغییرات نیز کمک میکند تیم فناوری اطلاعات سازمان تصویر روشنی از وضعیت زیرساخت و اقدامات انجامشده داشته باشد.
- شناخت معماری و محدوده پروژه
- بررسی سامانهها، زیرساختها و سرویسها
- شناسایی و اولویتبندی نقاط قابل اصلاح
- تدوین برنامه اجرایی امنسازی
- اعمال تنظیمات و کنترلهای فنی
- مستندسازی اقدامات انجامشده
هدف از صدور پروانه خدمات افتا
این پروانه در راستای افزایش توانمندی و اثربخشی صنعت بومی افتا و ارتقای امنیت فضای مجازی کشور صادر شده است. دریافت آن، یکی از سوابق رسمی رایانش ابری آوید در حوزه خدمات امنیت فناوری اطلاعات و مقاومسازی زیرساختهای سازمانی به شمار میآید.