
کیوسک Standalone؛ از Thin Client تا ماشین پردازشی مستقل
ترکیب کیوسک و سرور در یک سختافزار واحد، یکی از کاربردهای مهم رایانش لبهای (Edge Computing) است. در حالی که کیوسکهای سنتی برای پردازش به سرور مرکزی وابستهاند، در مدل Standalone خود کیوسک بهعنوان یک سرور مستقل عمل کرده و دادهها را بهصورت محلی پردازش و ذخیره میکند، بدون نیاز به اتصال دائمی به اینترنت.
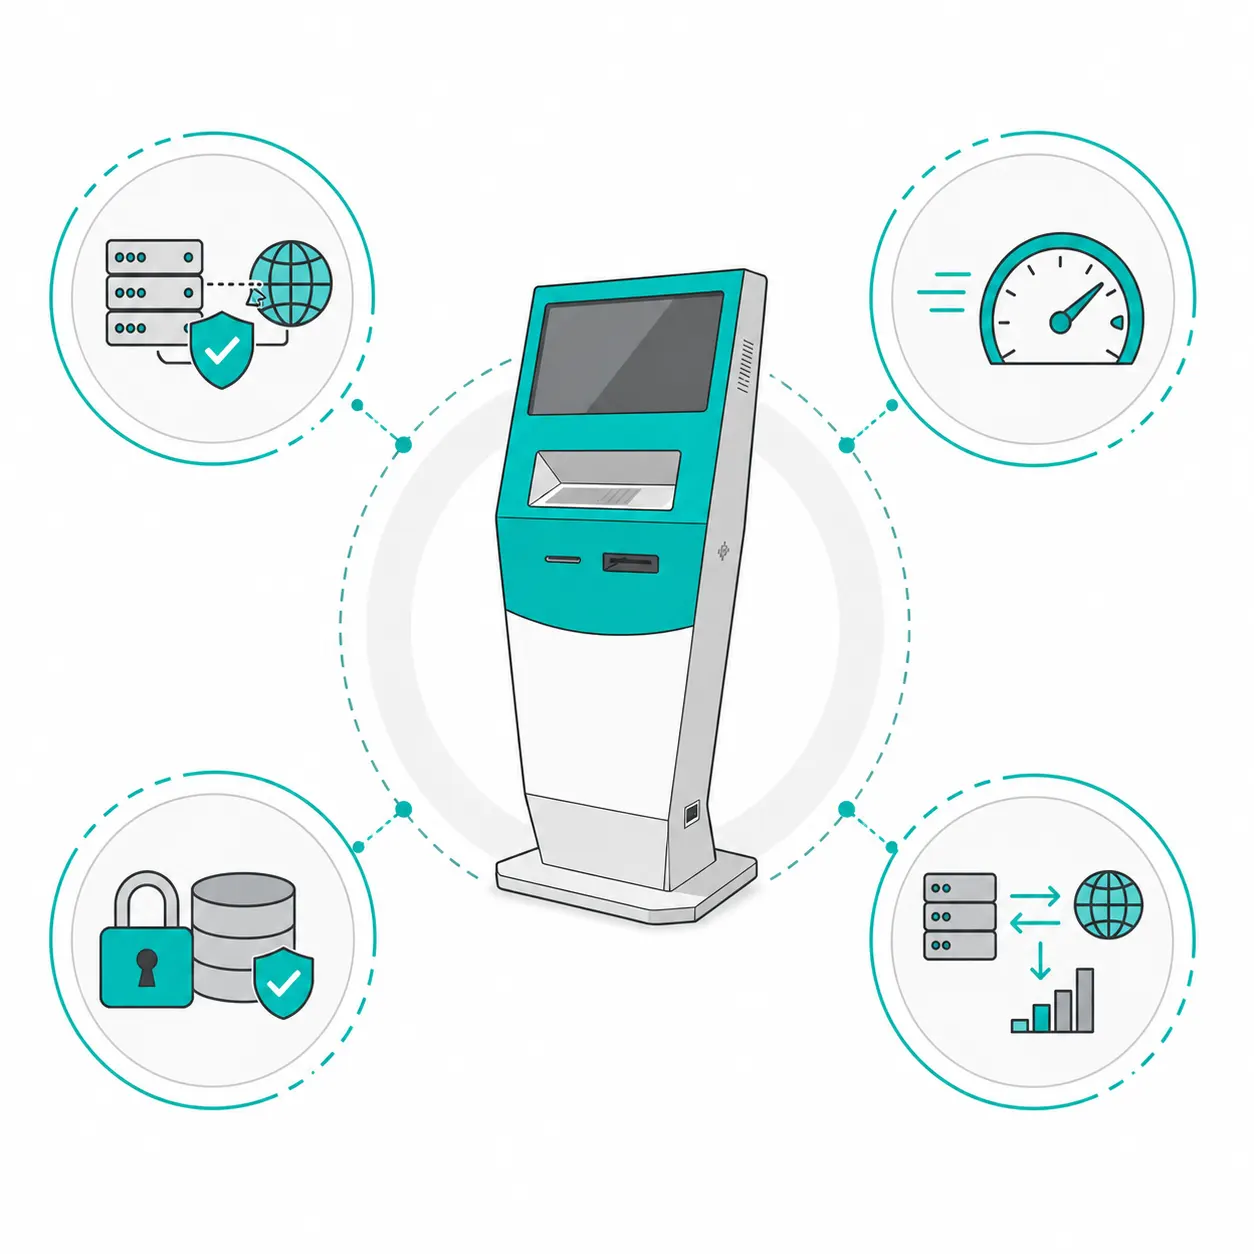
مزایای استفاده از کیوسک Standalone
-
پایداری کامل (Zero Downtime):
قطع اینترنت یا اختلال در شبکه داخلی، خللی در عملکرد کیوسک ایجاد نمیکند؛ چون تمام پردازشها و پایگاهدادهها بهصورت محلی روی خود دستگاه قرار دارند و سرویسدهی بدون وقفه ادامه مییابد. -
سرعت بالا و تأخیر نزدیک به صفر:
از آنجا که پردازش روی خود دستگاه انجام میشود، نیازی به ارسال مداوم دادهها به سرور مرکزی نیست و در نتیجه زمان پاسخگویی کاهش یافته و تجربه کاربری سریعتر میشود. -
امنیت بالاتر دادهها:
اطلاعات حساس بهجای انتقال در بستر اینترنت، بهصورت رمزنگاریشده روی خود دستگاه پردازش و ذخیره میشوند؛ به این ترتیب سطح دسترسیهای غیرمجاز کاهش یافته و کنترل امنیت دادهها متمرکزتر و قابل مدیریتتر خواهد بود. -
کاهش بار و ترافیک شبکه:
فقط دادههای ضروری برای پشتیبانگیری یا گزارشدهی به سرور مرکزی ارسال میشوند؛ در نتیجه حجم ترافیک شبکه کاهش یافته، فشار زیرساخت کمتر شده و هزینههای پهنای باند کاهش مییابد.
 اگر به این مقاله علاقهمند هستید، میتوانید نسخه کامل و جامع آن را از انتهای همین صفحه دانلود کنید.
زیرساخت ابری آوید؛ انتخابی ایدهآل برای کیوسکهای سازمانی
- یکپارچگی سختافزار و نرمافزار:
آوید سختافزار کیوسک را با سیستمعامل و پلتفرم ابری خود یکپارچه کرده و این هماهنگی باعث افزایش پایداری و کاهش خطا میشود. - مدیریت متمرکز با استقلال محلی:
هر کیوسک بهصورت مستقل عمل میکند، اما از طریق پنل ابری آوید امکان مانیتورینگ، بهروزرسانی و مدیریت مرکزی فراهم است. - پشتیبانی بومی و سازگاری شبکهای:
زیرساخت داخلی آوید امکان پشتیبانی سریع، تأمین قطعات و سازگاری کامل با شبکهها و محدودیتهای سازمانی را فراهم میکند. - سرمایهگذاری زیرساختی هوشمند:
این کیوسکها برای سازمانها و مراکز پرتردد طراحی شدهاند و با افزایش پایداری سرویس و کاهش توقف، بهرهوری را بالا میبرند.
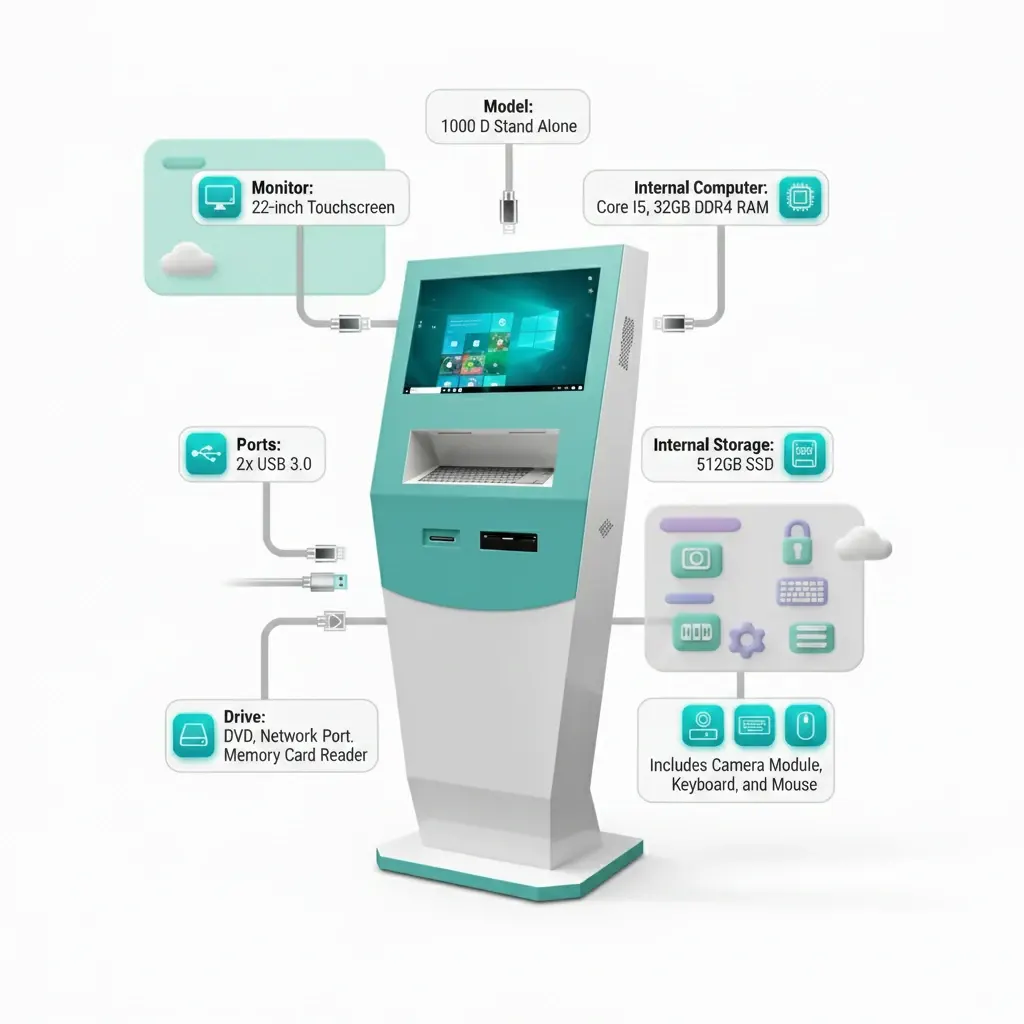
سختافزار کیوسک رایانش ابری آوید؛ نگاهی به جزئیات فنی
- مدل دستگاه: 1000 D Stand Alone
- نمایشگر: صفحهنمایش لمسی ۲۲ اینچ
- درگاههای ارتباطی: دو پورت USB 3.0
- حافظه داخلی: درایو SSD با ظرفیت ۵۱۲ گیگابایت
- تجهیزات همراه: ماژول دوربین، صفحهکلید و ماوس
- نرمافزار امنیتی: شامل ۷ پکیج نرمافزاری آنتیویروس
- اتصالات و درایوها: DVD، پورت شبکه و کارتخوان حافظه
- رایانه داخلی: پردازنده Core i5 با ۳۲ گیگابایت RAM از نوع DDR4
 مطالعه بیشتر: معرفی انواع کیوسک آوید برای تبادل امن فایل
معماری دسترسی امن به سرویسهای وب کیوسک
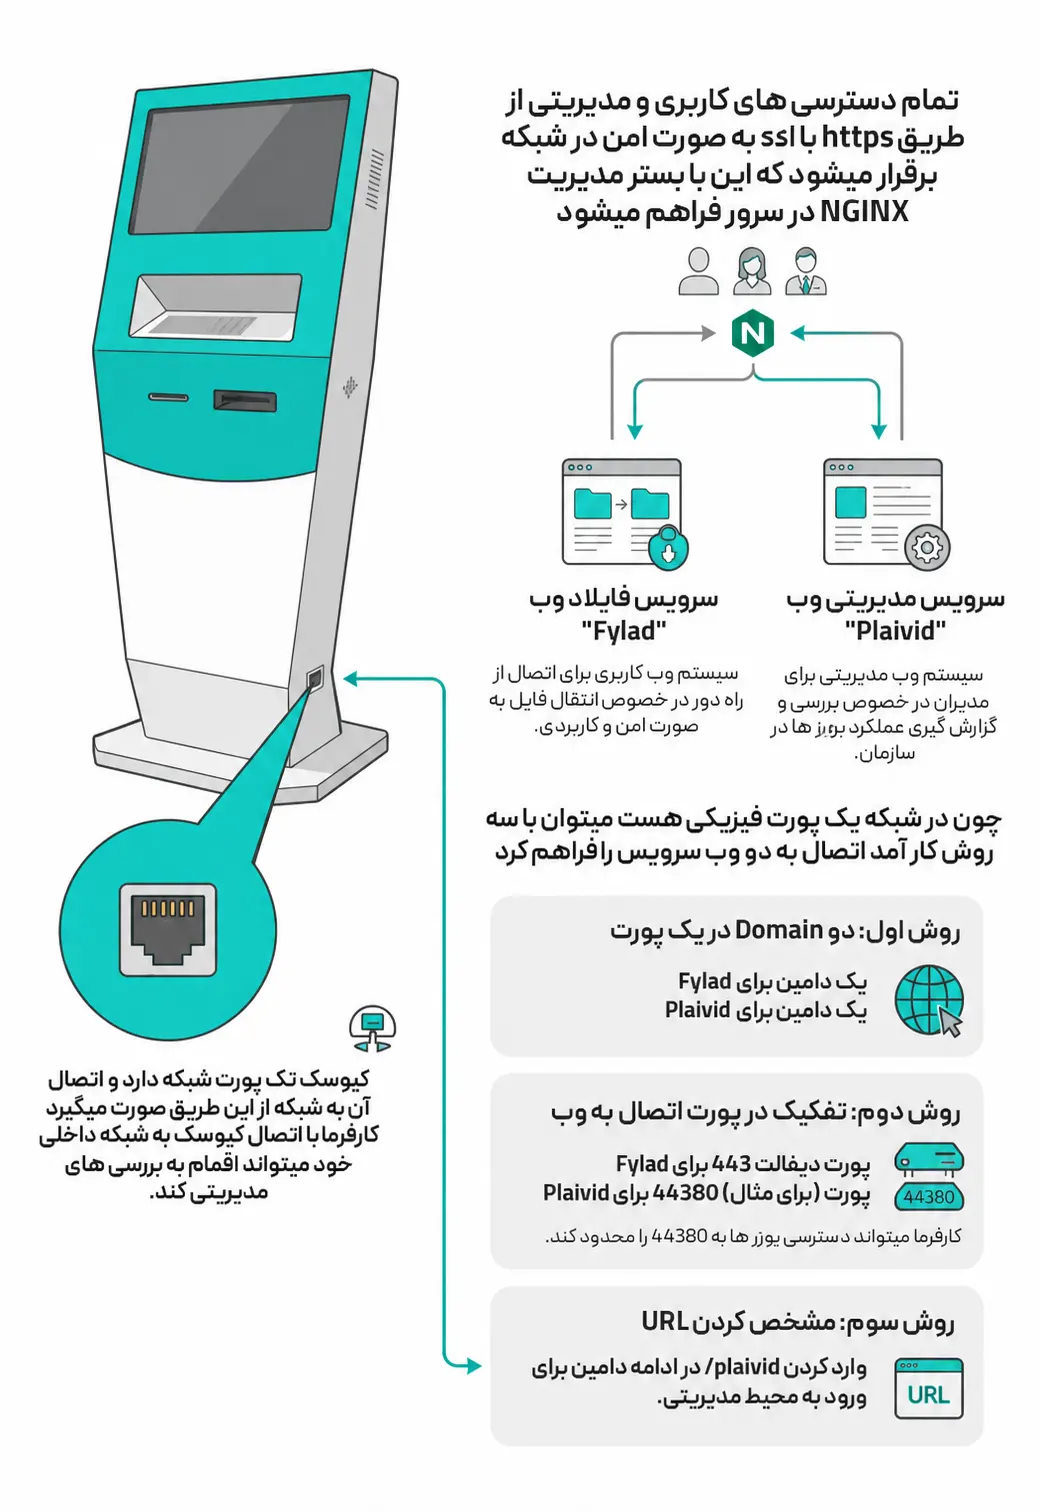
در سناریوی استقرار کیوسک در شبکه داخلی سازمان، تمام دسترسیهای مدیریتی و کاربری از طریق پروتکل HTTPS و با استفاده از SSL بهصورت امن برقرار میشود. این ارتباط امن، بر بستر NGINX روی سرور سازمان پیادهسازی شده و نقطه ورودی تمامی سرویسهای وب کیوسک را تشکیل میدهد.
-
سرورهای وب کیوسک
-
- سرویس مدیریتی وب «Plaivid»:
برای مدیریت متمرکز ناوگان کیوسکها و سرویسهای نصبشده بهکار میرود و از طریق یک داشبورد تحت وب، امکان نظارت، تنظیمات، بهروزرسانی و گزارشگیری را فراهم میکند.
- سرویس مدیریتی وب «Plaivid»:
-
- سرویس فایلسرور وب «Fylad»:
بهعنوان فایلسرور تحت وب، مسئول بارگذاری، انتقال و انتشار فایلهاست و بستری مناسب برای مدیریت محتوای چندرسانهای و اسناد مورد استفاده روی کیوسکها فراهم میآورد.
- سرویس فایلسرور وب «Fylad»:
-
روشهای اتصال به سرویسها در یک پورت شبکه
با توجه به تخصیص یک پورت فیزیکی به کیوسک در شبکه، دسترسی به وبسرویسهای Plaivid و Fylad از سه روش قابل انجام است:
-
-
روش اول، استفاده از دو دامنه روی یک پورت مشترک:
در این روش، یک پورت وب مشترک (مثلاً ۴۴۳) استفاده میشود و هر سرویس روی یک دامنه مجزا (یکی برای Fylad و دیگری برای Plaivid) ارائه میگردد.
-
-
- روش دوم، استفاده از پورتهای مجزا روی یک دامنه:
در این روش، یک دامنه ثابت استفاده میشود و هر سرویس با پورت متفاوت در دسترس است؛ مانند پورت ۴۴۳ برای Fylad و پورت ۴۴۸۰ برای Plaivid.
- روش دوم، استفاده از پورتهای مجزا روی یک دامنه:
-
- روش سوم، استفاده از مسیرهای مجزا در یک دامنه:
در این روش، یک دامنه مشترک استفاده میشود و هر سرویس از طریق مسیر اختصاصی خود در URL، مانند /plaivid/ و /fylad/، در دسترس قرار میگیرد.
- روش سوم، استفاده از مسیرهای مجزا در یک دامنه:
در نهایت، کیوسک در بستر شبکه داخلی سازمان نصب میشود و تمام ترافیک داده، دسترسی کاربران و عملیات مدیریتی از طریق همین معماری امن مبتنی بر HTTPS، SSL و NGINX کنترل و مدیریت خواهد شد.
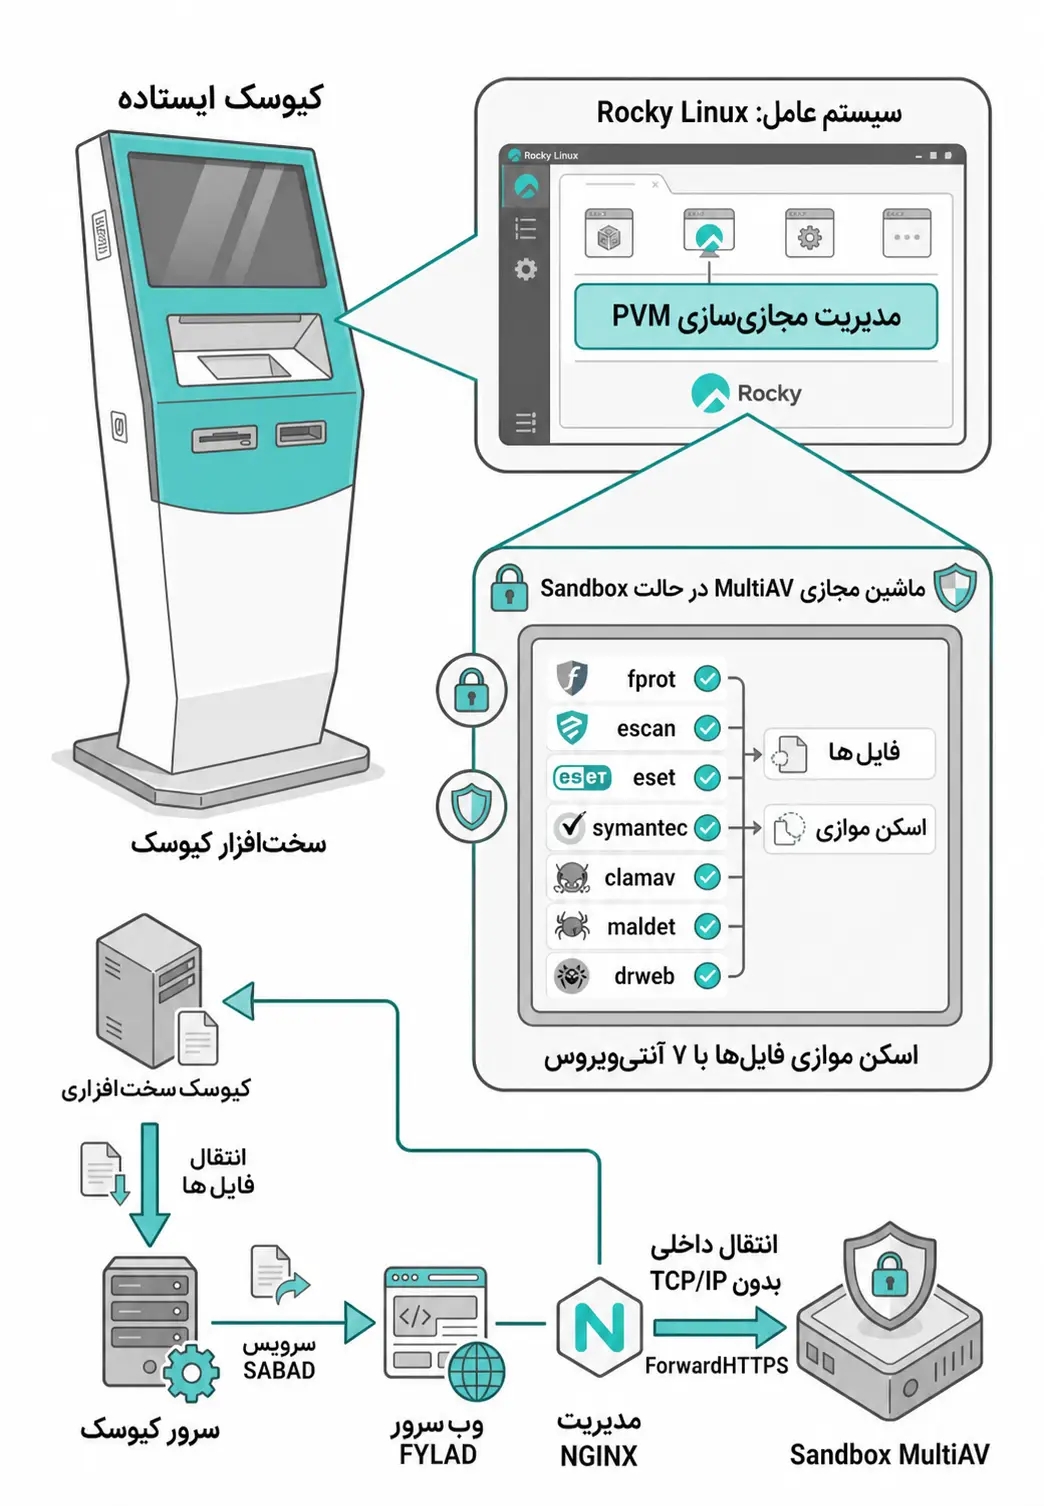
معماری کیوسک ایستاده با Sandbox چندآنتیویروسه
این طرح، معماری یک کیوسک ایستاده را نشان میدهد که با استفاده از ماشین مجازی چندآنتیویروسه (MultiAV) و یک وبسرور داخلی، امکان اسکن امن فایلها و ارائه سرویسهای تحت وب را فراهم میکند.
-
کیوسک ایستاده و سیستم عامل
- کیوسک ایستاده:
دستگاه فیزیکی (سختافزار کیوسک) برای استقرار در محیطهای سازمانی یا عمومی جهت ارائه خدمات. - سیستمعامل Rocky Linux:
سیستمعاملی نصبشده روی کیوسک که بستر اجرای رابط کاربری و سرویسهای نرمافزاری را فراهم میکند. - مدیریت مجازیسازی PVM:
لایهای نرمافزاری روی سیستمعامل برای ایجاد و مدیریت ماشینهای مجازی، از جمله MultiAV.
- کیوسک ایستاده:
-
ماشین مجازی MultiAV در حالت Sandbox
ماشین مجازی MultiAV در محیط ایزوله (Sandbox) اجرا میشود و وظیفه آن اسکن و تحلیل فایلها در بستری امن است.
-
- استفاده از ۷ موتور آنتیویروس:
fprot، escan، eset، symantec، clamav، maldet، drweb برای افزایش دقت شناسایی تهدیدها. - اسکن موازی فایلها:
فایلهای ورودی بهصورت همزمان توسط چند موتور آنتیویروس بررسی میشوند تا دقت تحلیل افزایش یابد. - محیط ایزوله (Sandbox):
تمام پردازش و بررسی فایلها در محیطی جداگانه انجام میشود تا از تأثیر تهدیدها بر سیستم اصلی جلوگیری شود.
- استفاده از ۷ موتور آنتیویروس:
-
سرور کیوسک و سرویسهای نرمافزاری
در سمت سرور سازمان، زیرساخت نرمافزاری زیر مستقر است:
-
- سرور کیوسک:
زیرساختی در سمت سرور که مسئول دریافت، مدیریت و پردازش فایلهای ارسالی از کیوسکها است. - سرویس SABAD:
سرویسی نرمافزاری که وظیفه ارائه خدمات پردازشی و عملیاتی مرتبط با کیوسک را بر عهده دارد. - وبسرور FYLAD:
سرویس فایلسرور تحت وب که امکان انتقال، ذخیرهسازی و مدیریت فایلها را بین کیوسک و سرور فراهم میکند.
- سرور کیوسک:
-
NGINX و مسیر انتقال امن
در لایه ارتباطی، از NGINX برای مدیریت و هدایت ترافیک استفاده میشود:
-
- مدیریت NGINX:
سرویس مدیریت ترافیک وب برای مسیردهی درخواستها به سرویسهای مختلف و کنترل ارتباطات. - ارتباط امن مبتنی بر HTTPS و SSL:
تمام درخواستها از طریق پروتکلهای امن رمزنگاریشده پردازش و منتقل میشوند. - مسیر انتقال سرویسها:
درخواستها از طریق NGINX به سرویسهای SABAD و FYLAD هدایت شده و مدیریت میشوند.
- مدیریت NGINX:
-
Sandbox MultiAV در سمت سرور
Sandbox MultiAV در سمت سرور بهعنوان لایه مکمل امنیتی برای تحلیل و اسکن فایلها عمل میکند.
-
- تحلیل امن فایلها:
فایلهای دریافتی در محیط ایزوله بررسی و تحلیل میشوند. - استفاده از چند موتور آنتیویروس:
چندین موتور امنیتی برای افزایش دقت شناسایی تهدیدها بهصورت همزمان استفاده میشوند. - یکپارچگی با سرویسها:این بخش بهصورت کامل با NGINX و وبسرور FYLAD یکپارچه شده و چرخه پردازش فایل را تکمیل میکند.
- تحلیل امن فایلها:
این معماری، با ترکیب کیوسک ایستاده، Rocky Linux، مجازیسازی PVM، Sandbox ،MultiAV، وبسرور Faylad، سرویس SABAD و لایه مدیریت NGINX، بستری امن و قابلاعتماد برای تبادل و اسکن فایلها در شبکه داخلی سازمان فراهم میکند.
آینده خدمات بیوقفه با کیوسک آوید
-
Micro Data Center | مراکز داده کوچک:
زیرساخت پردازشی مستقل که امکان اجرای سرویسها را بهصورت محلی روی کیوسک فراهم میکند.
- اجرای سرویس کامل بدون وابستگی به دیتاسنتر مرکزی
- حفظ پایداری خدمات در شرایط اضطراری
-
شبکه داخلی | Local Network:
بستر ارتباطی امن سازمانی برای ارائه خدمات بدون نیاز به اینترنت عمومی.
- کنترل کامل بر ترافیک و دسترسیهای داخلی
- افزایش امنیت و پایداری سرویسها در سازمان
-
اتصال همیشگی | Constant Connectivity:
رویکردی برای تضمین ارائه خدمات بدون وقفه در هر شرایط شبکه.
- جلوگیری از قطعی سرویس و کاهش اختلالات
- حفظ تجربه پایدار کاربران در تمامی شرایط
آینده متعلق به سیستمهای هوشمند، متصل و بدون وقفه است.
اکنون زمان آن رسیده که زیرساختهای خود را با این رویکرد هماهنگ کنید تا همیشه آماده، همیشه در دسترس و همیشه قدرتمند باقی بمانید.